



В 2021 году зафиксировано рекордное число 0-day эксплойтов

В 2021 году зафиксировано рекордное число 0-day эксплойтов

В 2021 году зафиксировано рекордное число 0-day эксплойтов

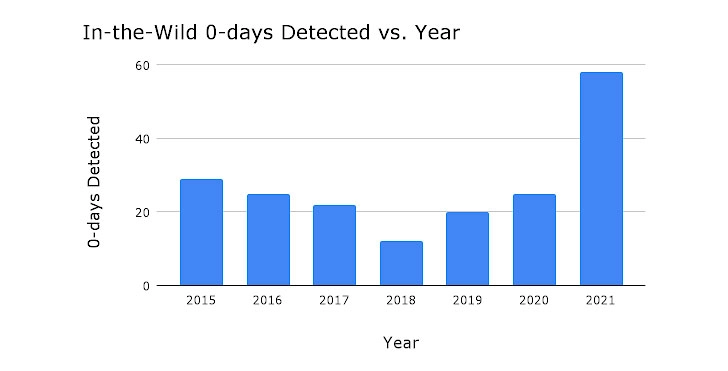
Исследователи из команды Google Project Zero проанализировали статистику по киберугрозам за 2021 год и пришли к выводу, что число эксплуатируемых в реальных атаках 0-day уязвимостей стало рекордным.

Согласно опубликованным данным, в общей сложности за прошлый год эксперты насчитали 58 0-day. Это почти в два раза больше прошлого рекорда, который был установлен в 2015 году, — 25 эксплойтов.

«Существенный скачок числа 0-day, зафиксированных в 2021 году, объясняется более высоким уровнем детектирования и раскрытия уязвимостей, а не просто возросшим количеством попыток эксплуатации», — отмечает Мэдди Стоун из Google Project Zero.

«Киберпреступники добиваются определённых успехов с помощью хорошо известных паттернов и техник. Они используют всё те же поверхности атаки».


Среди выявленных эксплойтов эксперты отмечают один особо сложный с технической точки зрения. Это баг FORCEDENTRY, который использовался для установки шпиона Pegasus на iPhone.

Что касается статистики по затронутым системам, большая часть 0-day пришлась на Chromium (14), за ним идут Windows (10), Android (7), WebKit/Safari (7), Microsoft Exchange Server (5), iOS / macOS (5) и Internet Explorer (4).

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru