



Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft наткнулась на новую вредоносную программу, фигурирующую в атаках китайской кибергруппировки Hafnium. Закрепиться в скомпрометированной системе зловреду помогает создание и маскировка заданий в Планировщике Windows.

Hafnium известна своими шпионскими кампаниями против оборонки США и зарубежных исследователей. В прошлом году эти хакеры использовали 0-day дыры ProxyLogon, затрагивающие все поддерживаемые версии Microsoft Exchange.

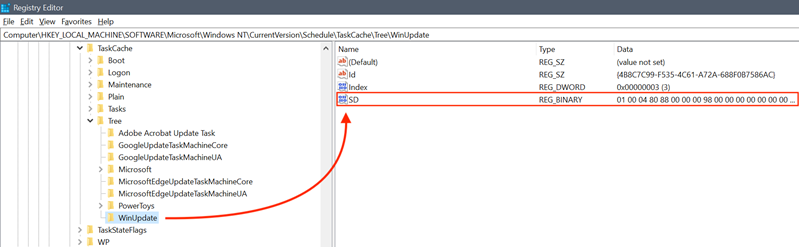
В этот раз команда Microsoft Detection and Response Team (DART) обнаружила один из инструментов Hafnium, который получил имя Tarrask. По словам специалистов, он используется для эксплуатации ранее неизвестного бага Windows, позволяющего злоумышленникам прятать вредоносные задачи в Планировщике.

Эти «спрятанные» задачи кибергруппировка использует для сохранения доступа к взломанному устройству в случае его перезагрузки, а также для повторного установления соединения с командным сервером (C2).


Найти замаскированные задачи можно только в случае аудита системного реестра Windows. Чтобы выявить присутствие хакеров, DART рекомендует системным администраторам включить логирование для «TaskOperational».

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru