



Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

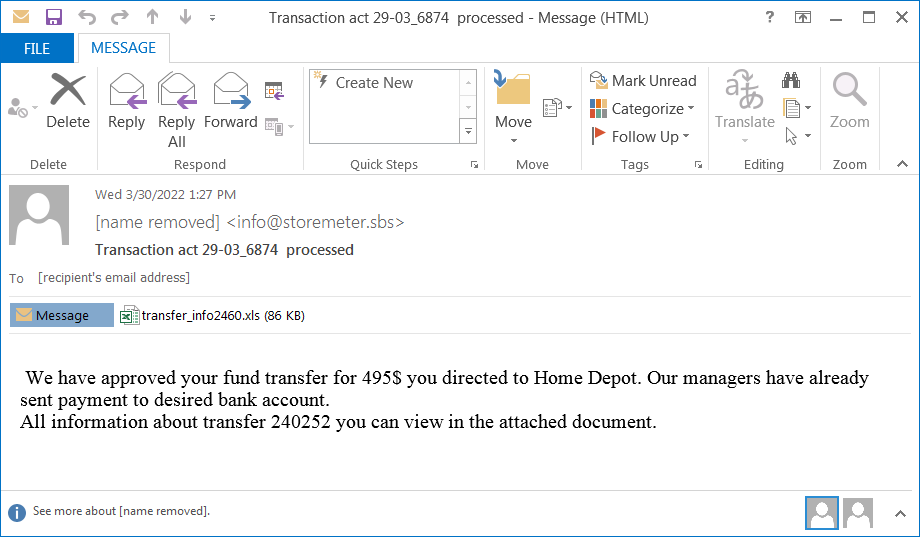
Исследователь сетевых угроз Брэд Дункан (Brad Duncan) обнаружил спам-кампанию, нацеленную на распространение инфостилера META (не путать с организацией Meta, признанной в России экстремисткой). Злоумышленники маскируют свои письма под извещение о статусе платежа и снабжают их вредоносным вложением в формате .xls.

Похититель паролей META появился на черном рынке всего месяц назад. Новый Windows-зловред позиционируется как улучшенная версия RedLine и предоставляется в пользование по подписке — как услуга (Malware-as-a-Service, MaaS).

Вредонос умеет воровать учетные данные, сохраненные в браузерах (Chrome, Edge, Firefox), и ключи к криптокошелькам. Он также с помощью PowerShell вносит свой exe-файл в список исключений Microsoft Defender, чтобы снизить риск обнаружения.

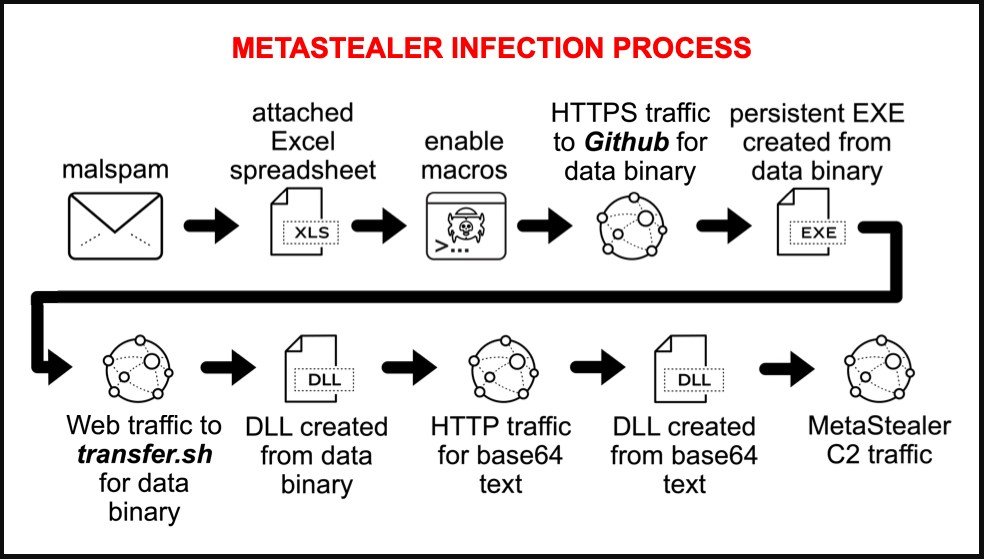
Цепочка заражения в рамках выявленной киберкампании вполне стандартна. Прикрепленный к фальшивому письму документ Excel содержит вредоносный макрос — VBS-код, который получателю предлагается запустить вручную.


Для пущей убедительности потенциальной жертве отображают логотип DocuSign, свидетельствующий о защите контента электронной подписью. После запуска вредоносный скрипт начинает скрытно загружать со сторонних сайтов различные файлы для формирования финальной полезной нагрузки. Их содержимое закодировано по base64, или применен обратный порядок следования байтов — для обхода антивирусов.

Итоговому исполняемому файлу присваивается имя qwveqwveqw.exe (скорее всего случайное). Чтобы обеспечить META Stealer постоянное присутствие, в системном реестре создается новый ключ. С этого момента явным признаком заражения является трафик, который зловредный экзешник генерирует при обмене с C2-сервером (московский 193[.]106[.]191[.]162  в сетях AS-провайдера, зарегистрированного в Красноярске).


По всей видимости, рост популярности нового инфостилера, так же как Mars Stealer и BlackGuard, обусловлен уходом со сцены более мощного конкурента Raccoon. Владельцы этого MaaS-вредоноса свернули свои операции в конце прошлого месяца — но пообещали вернуться.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru