



Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

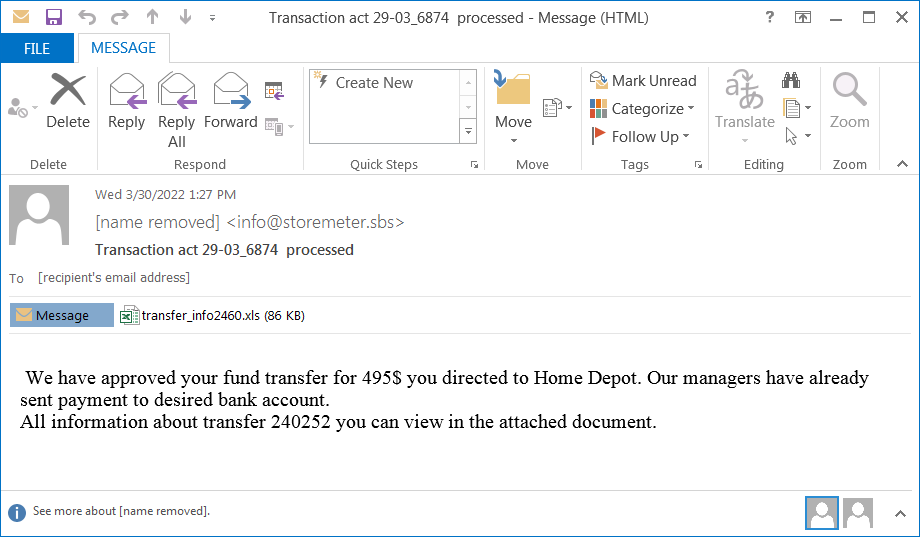
Исследователь сетевых угроз Брэд Дункан (Brad Duncan) обнаружил спам-кампанию, нацеленную на распространение инфостилера META (не путать с организацией Meta, признанной в России экстремисткой). Злоумышленники маскируют свои письма под извещение о статусе платежа и снабжают их вредоносным вложением в формате .xls.

Похититель паролей META появился на черном рынке всего месяц назад. Новый Windows-зловред позиционируется как улучшенная версия RedLine и предоставляется в пользование по подписке — как услуга (Malware-as-a-Service, MaaS).

Вредонос умеет воровать учетные данные, сохраненные в браузерах (Chrome, Edge, Firefox), и ключи к криптокошелькам. Он также с помощью PowerShell вносит свой exe-файл в список исключений Microsoft Defender, чтобы снизить риск обнаружения.

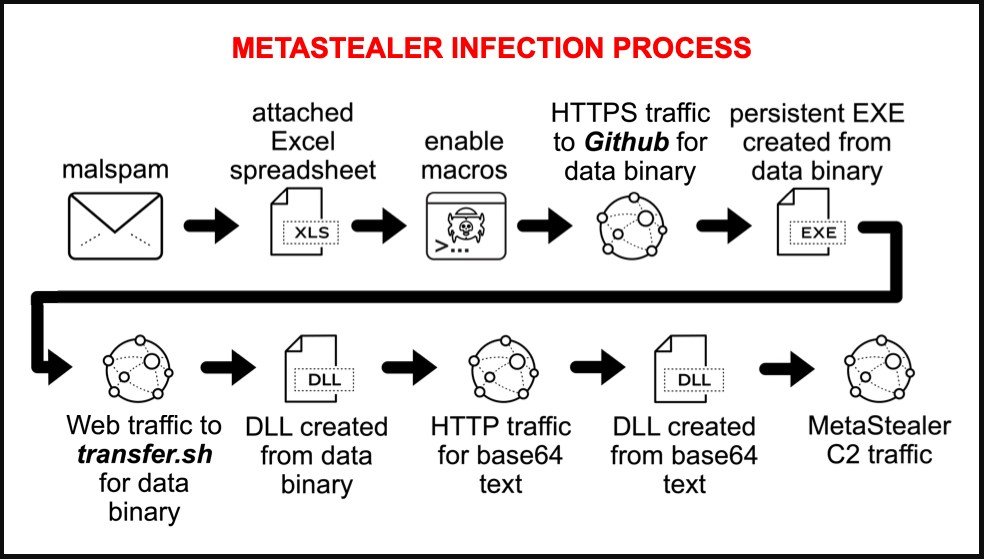
Цепочка заражения в рамках выявленной киберкампании вполне стандартна. Прикрепленный к фальшивому письму документ Excel содержит вредоносный макрос — VBS-код, который получателю предлагается запустить вручную.


Для пущей убедительности потенциальной жертве отображают логотип DocuSign, свидетельствующий о защите контента электронной подписью. После запуска вредоносный скрипт начинает скрытно загружать со сторонних сайтов различные файлы для формирования финальной полезной нагрузки. Их содержимое закодировано по base64, или применен обратный порядок следования байтов — для обхода антивирусов.

Итоговому исполняемому файлу присваивается имя qwveqwveqw.exe (скорее всего случайное). Чтобы обеспечить META Stealer постоянное присутствие, в системном реестре создается новый ключ. С этого момента явным признаком заражения является трафик, который зловредный экзешник генерирует при обмене с C2-сервером (московский 193[.]106[.]191[.]162  в сетях AS-провайдера, зарегистрированного в Красноярске).


По всей видимости, рост популярности нового инфостилера, так же как Mars Stealer и BlackGuard, обусловлен уходом со сцены более мощного конкурента Raccoon. Владельцы этого MaaS-вредоноса свернули свои операции в конце прошлого месяца — но пообещали вернуться.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru