



Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Ландшафт киберугроз пополнился новой вредоносной программой, заточенной под кражу информации. Получивший имя FFDroider зловред способен извлекать учётные данные от аккаунтов в соцсетях и файлы cookies, хранящиеся в браузере жертвы.

Особую ценность для киберпреступников представляют верифицированные учётные записи на популярных онлайн-площадках. Операторы таких вредоносов используют взломанные аккаунты для распространения потенциально опасных программ или продвижения мошеннических схем с криптовалютой.

Ещё более ценными считаются аккаунты, имеющие доступ к управлению рекламой. С их помощью злоумышленники могут запускать вредоносные рекламные объявления.

О новом инфостилере FFDroider рассказали исследователи из Zscaler, которые пристально следили за активностью вредоноса и изучали его образцы. Операторы зловреда распространяют его через «бесплатный софт», кряки, игры и другие файлы, загружаемые на торрент-сайтах.

Чтобы избежать детектирования в системе жертвы, FFDroider маскируется под десктопную версию популярного мессенджера Telegram. После запуска зловред создаёт ключ реестра Windows под именем «FFDroider».

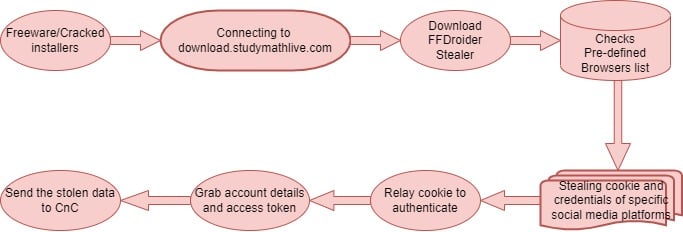
Команда Zscaler опубликовала отчёт, в котором представлена последовательность атаки целиком:


FFDroider «берёт в оборот» браузеры Google Chrome (и основанные на нём),  Mozilla Firefox, Internet Explorer и Microsoft Edge. Например, вредоносная программа читает и парсит cookies и учётные данные SQLite Chromium, расшифровывая информацию с помощью Windows Crypt API.

Все полученные в виде простого текста данные (имена пользователей и пароли) зловред отправляет на командный сервер [:]//152[.]32[.]228[.]19/seemorebty POST-запросом HTTP. Операторов FFDroider интересуют аккаунты в Facebook, Instagram, Amazon, eBay, Etsy и Twitter.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru