



Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

В рамках новой фишинговой кампании, нацеленной на пользователей WhatsApp, злоумышленники распространяют вредоносную программу, задача которой — стащить данные жертвы. Для маскировки фишеры прикрываются функцией голосовых сообщений популярного мессенджера.

По информации исследователей из Armoblox, подобные вредоносные письма ушли по меньшей мере на 27 655 адресов электронной почты. Если пользователь клюнет на уловку, злоумышленники проведут его через ряд шагов, кульминацией которых станет установка инфостилера.

Этот вредонос интересуется преимущественно учётными данными, которые пользователи сохраняют в браузерах и других приложениях. Также операторам отправляются данные криптовалютных кошельков, SSH-ключи и даже отдельные файлы, сохранённые на жёстком диске.

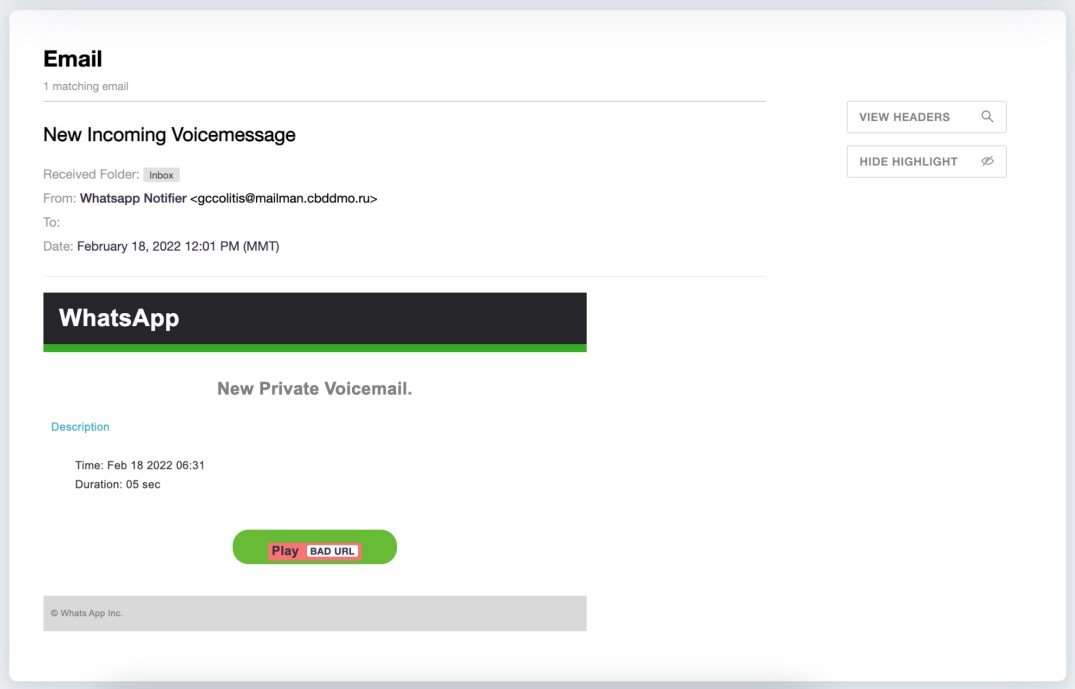
Подобную фишинговую кампанию злоумышленники приурочили к обновлению функциональности голосовых сообщений, которое разработчики WhatsApp представили на прошлой неделе. Потенциальной жертве приходит письмо, сообщающее о получении голосового сообщения в мессенджере. В теле такого письма находится кнопка «Play», которая якобы должна воспроизвести сообщение.

Отправитель, замаскированный под сервис «Whatsapp Notifier», использует адрес электронной почты Центра безопасности дорожного движения Московской области. Команда Armoblox считает, что киберпреступники скомпрометировали домен, а его хозяева не в курсе кампании.


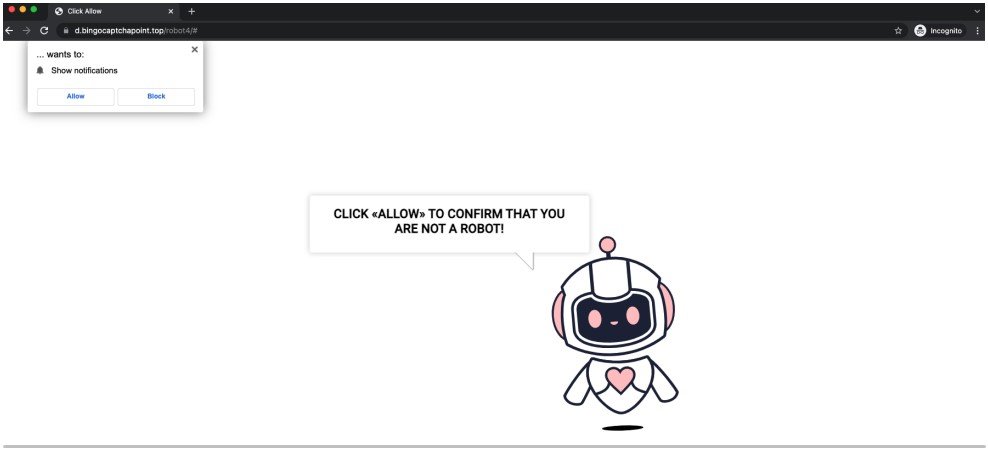
При нажатии на кнопку «Play» пользователя перенаправят на сайт, распространяющий троян JS/Kryptic. На этом ресурсе пользователя обманом заставляют разрешить уведомления в браузере, через которые недобросовестный сайт будет отправлять навязчивую и агрессивную рекламу, а также вредоносные программы.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru