



Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

В рамках новой фишинговой кампании, нацеленной на пользователей WhatsApp, злоумышленники распространяют вредоносную программу, задача которой — стащить данные жертвы. Для маскировки фишеры прикрываются функцией голосовых сообщений популярного мессенджера.

По информации исследователей из Armoblox, подобные вредоносные письма ушли по меньшей мере на 27 655 адресов электронной почты. Если пользователь клюнет на уловку, злоумышленники проведут его через ряд шагов, кульминацией которых станет установка инфостилера.

Этот вредонос интересуется преимущественно учётными данными, которые пользователи сохраняют в браузерах и других приложениях. Также операторам отправляются данные криптовалютных кошельков, SSH-ключи и даже отдельные файлы, сохранённые на жёстком диске.

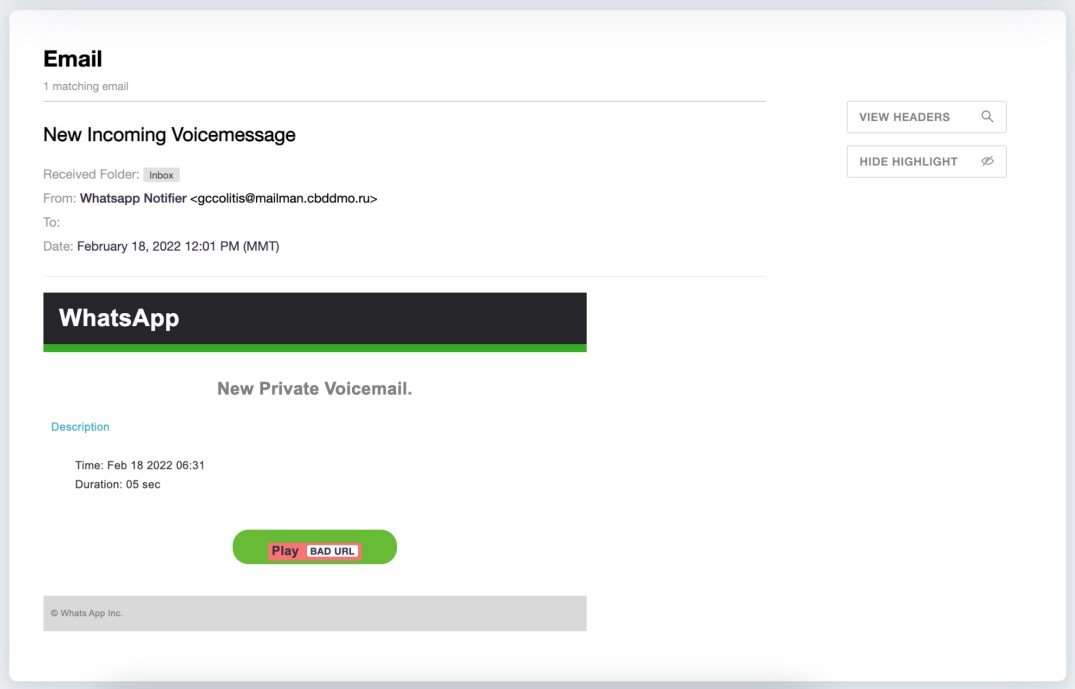
Подобную фишинговую кампанию злоумышленники приурочили к обновлению функциональности голосовых сообщений, которое разработчики WhatsApp представили на прошлой неделе. Потенциальной жертве приходит письмо, сообщающее о получении голосового сообщения в мессенджере. В теле такого письма находится кнопка «Play», которая якобы должна воспроизвести сообщение.

Отправитель, замаскированный под сервис «Whatsapp Notifier», использует адрес электронной почты Центра безопасности дорожного движения Московской области. Команда Armoblox считает, что киберпреступники скомпрометировали домен, а его хозяева не в курсе кампании.


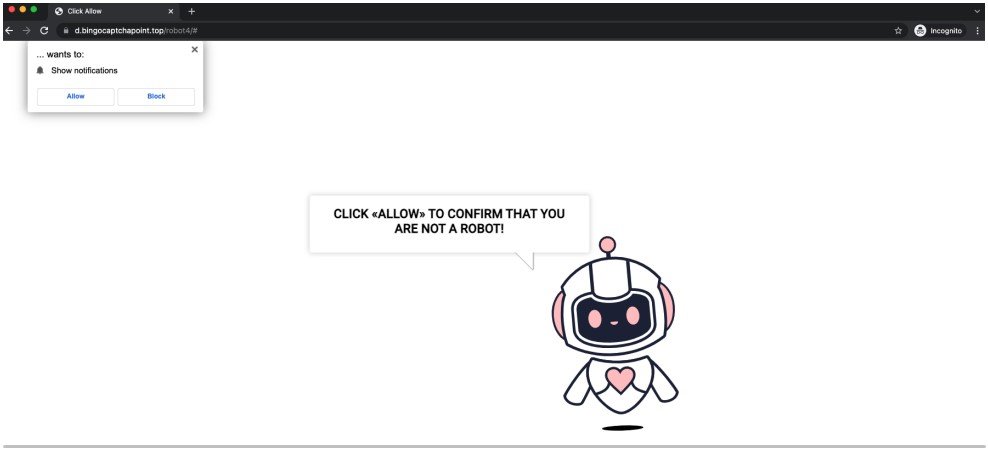
При нажатии на кнопку «Play» пользователя перенаправят на сайт, распространяющий троян JS/Kryptic. На этом ресурсе пользователя обманом заставляют разрешить уведомления в браузере, через которые недобросовестный сайт будет отправлять навязчивую и агрессивную рекламу, а также вредоносные программы.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru