



Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

В рамках новой фишинговой кампании, нацеленной на пользователей WhatsApp, злоумышленники распространяют вредоносную программу, задача которой — стащить данные жертвы. Для маскировки фишеры прикрываются функцией голосовых сообщений популярного мессенджера.

По информации исследователей из Armoblox, подобные вредоносные письма ушли по меньшей мере на 27 655 адресов электронной почты. Если пользователь клюнет на уловку, злоумышленники проведут его через ряд шагов, кульминацией которых станет установка инфостилера.

Этот вредонос интересуется преимущественно учётными данными, которые пользователи сохраняют в браузерах и других приложениях. Также операторам отправляются данные криптовалютных кошельков, SSH-ключи и даже отдельные файлы, сохранённые на жёстком диске.

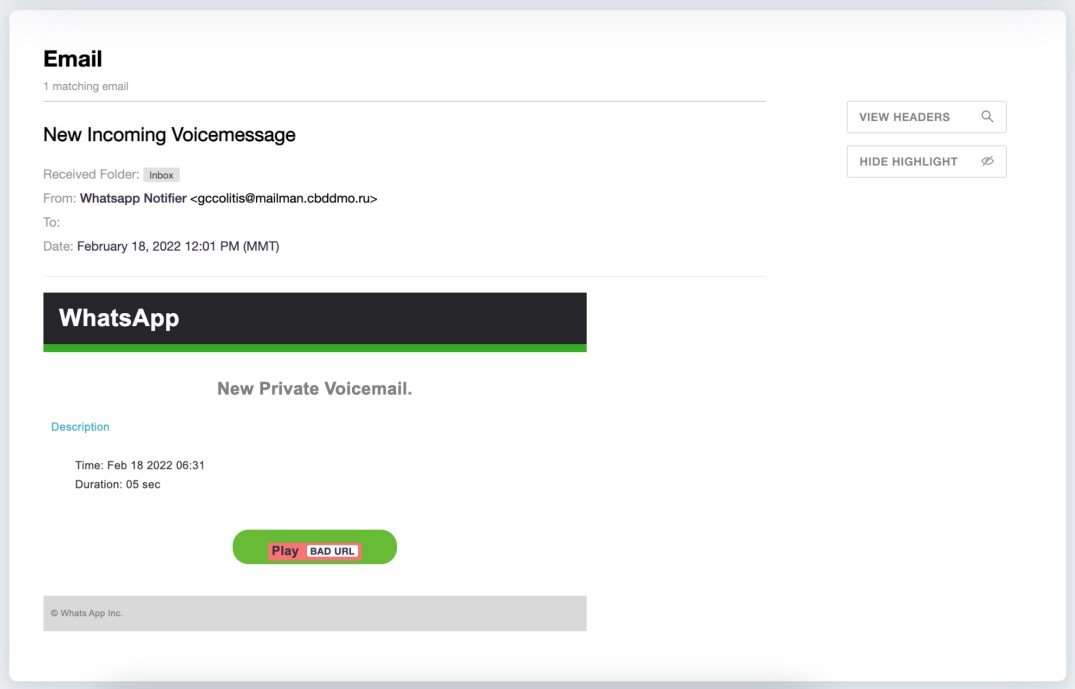
Подобную фишинговую кампанию злоумышленники приурочили к обновлению функциональности голосовых сообщений, которое разработчики WhatsApp представили на прошлой неделе. Потенциальной жертве приходит письмо, сообщающее о получении голосового сообщения в мессенджере. В теле такого письма находится кнопка «Play», которая якобы должна воспроизвести сообщение.

Отправитель, замаскированный под сервис «Whatsapp Notifier», использует адрес электронной почты Центра безопасности дорожного движения Московской области. Команда Armoblox считает, что киберпреступники скомпрометировали домен, а его хозяева не в курсе кампании.


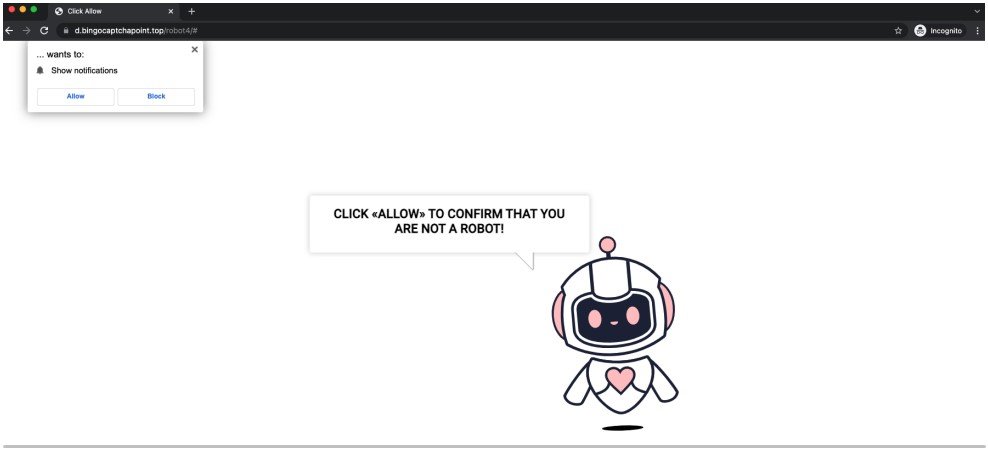
При нажатии на кнопку «Play» пользователя перенаправят на сайт, распространяющий троян JS/Kryptic. На этом ресурсе пользователя обманом заставляют разрешить уведомления в браузере, через которые недобросовестный сайт будет отправлять навязчивую и агрессивную рекламу, а также вредоносные программы.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru