



Нового шпиона для Android связали с деятельностью российской APT-группы

Нового шпиона для Android связали с деятельностью российской APT-группы

Нового шпиона для Android связали с деятельностью российской APT-группы

На ландшафте киберугроз появился ранее неизвестный вредонос для Android-устройств, который, по словам экспертов, связан с группировкой Turla. Зловред, судя по всему, использует инфраструктуру, относящуюся к деятельности знаменитой APT-группы.

На Западе Turla принято относить к операциям российских правительственных хакеров. Эта кибергруппировка известна своими атаками на европейские и американские системы. Основной интерес злоумышленников — шпионаж. Ранее исследователи связывали бэкдор Sunburst с кампаниями Turla. Напомним, что этот вредонос использовался для атаки на цепочку поставок SolarWinds (декабрь 2020 года).

Теперь специалисты компании Lab52 заподозрили связь нового Android-зловреда с Turla. На просторах Сети был найден вредоносный APK (детектирование на VirusTotal) под названием “Process Manager”, который проявлял признаки шпиона, ворующего информацию и передающего её операторам.

Исследователи пока затрудняются сказать, как именно распространяется это вредоносное приложение, однако после установки оно пытается скрыть своё присутствие в системе. Иконка вредоноса маскируется под системный компонент, чтобы пользователь не удалил его.

После первого запуска Android-шпион запрашивает у владельца мобильного устройства целых 18 разрешений, среди которых, например, доступ к камере, интернету, чтению СМС-сообщений, записи аудио, чтению и записи на внешнее хранилище, отправка СМС и т. п. При этом непонятно, использует ли вредонос специальные возможности Android Accessibility Services.

“Process Manager” собирает логи, списки контактов, текстовые сообщения, аудиозаписи, уведомления о мероприятиях и отправляет всё это в формате JSON на командный сервер (C2), расположенный по адресу 82.146.35[.]240. Несмотря на то что точный метод распространения зловреда неизвестен, можно предположить, что он доставляется через фишинговые письма или с помощью социальной инженерии. Именно эти методы в почёте у Turla.

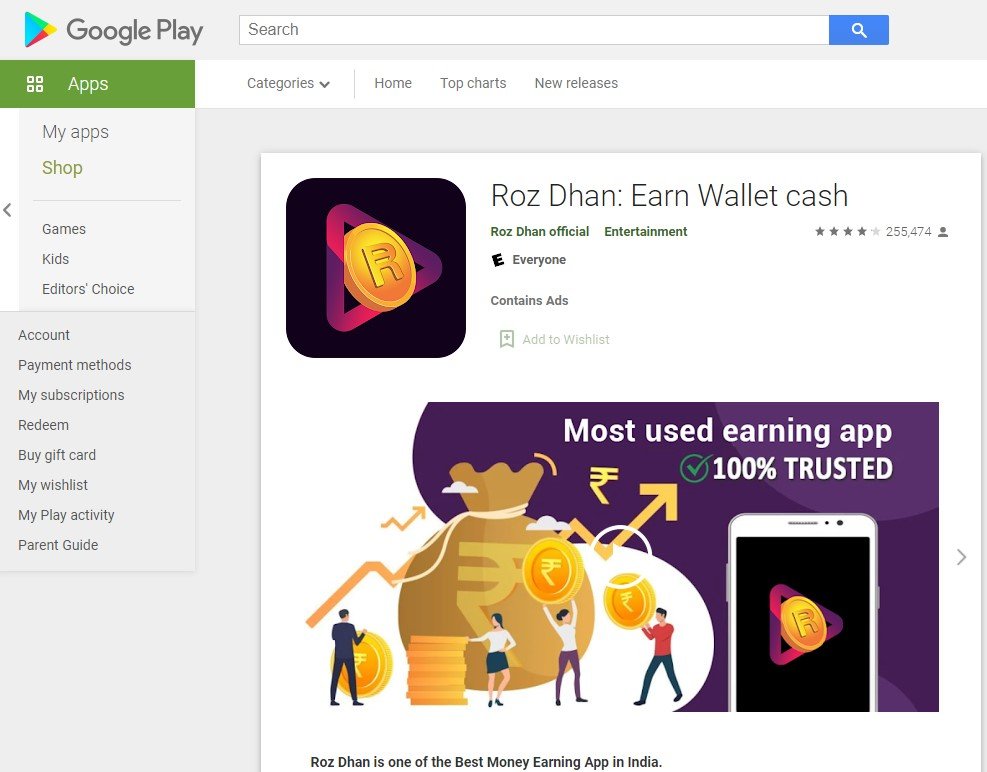
Кроме того, команда Lab52 также выяснила, что “Process Manager” загружает дополнительный пейлоад напрямую из Google Play Store. Это довольно популярное приложение под именем “Roz Dhan: Earn Wallet cash”, насчитывающее 10 млн загрузок.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru