



С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

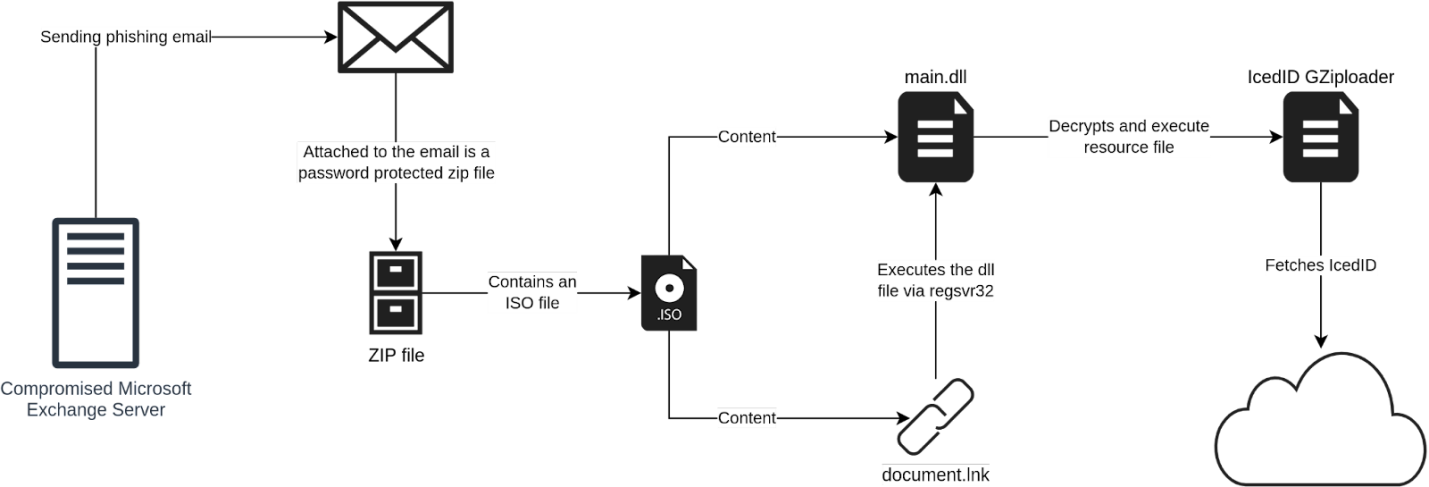
Исследователи из Intezer выявили новую вредоносную кампанию, использующую перехват переписки. Хакеры воруют входящую почту на уязвимых серверах Microsoft Exchange и рассылают корреспондентам поддельные ответы с вложенным файлом — зловредом IceID.

Большинство выявленных серверов отправителя плохо пропатчены и доступны из интернета, поэтому израильские эксперты предположили, что злоумышленники используют ProxyShell. Фальшивки распространяются с взломанных аккаунтов, что придает им еще больше убедительности. Среди получателей числятся представители таких сфер, как энергетика, здравоохранение, фармацевтика и право.

Вредонос IceID, он же BokBot, известен ИБ-сообществу с 2017 года. Он дебютировал как банковский троян, однако, подобно TrickBot, впоследствии стал применяться в основном как загрузчик. Эту функциональность зловреда также зачастую используют торговцы доступом к чужим сетям, которые умышленно рассылают его в спаме на адреса целевых организаций.

Летом прошлого года IceID массово распространялся с помощью форм обратной связи на сайтах. Теперь злоумышленники используют с этой целью Microsoft Exchange. Примечательно, что они отказались от вредоносных вложений в форматах Office и перешли на архивированные ISO-файлы — видимо, для обхода защиты Windows, известной как MOTW (маркировка файлов, полученных из интернета, добавлением атрибута Mark of the Web; при отсутствии маркера пользователю выводится предупреждение).

Вредоносный ISO в данном случае содержит два файла — в форматах .lnk и .dll. Первый используется для запуска dll-модуля IceID (с помощью инструмента командной строки regsvr32). Код, исполняемый в памяти компьютера, устанавливает соединение с C2 и ждет команд оператора. В ходе тестирования никаких дополнительных файлов троян не загрузил.


Использование текущей переписки жертв взлома для раздачи вредоносных программ — идея далеко не новая, но, видимо, набирающая популярность в криминальных кругах. Такой же прием социальной инженерии использовали авторы недавней Qakbot-кампании, засветившейся на радарах Sophos.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru