


В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

Исследователь Хосе Бертин (Jose Bertin) обнаружил в интернете более 100 ПЛК от Текон-Автоматика, доступных по дефолтным логину и паролю. Как оказалось, это упущение можно использовать не только для взлома, но и для удаленного выполнения произвольного кода на уровне root.

Программируемые контроллеры Текон предназначены для использования в составе измерительных систем коммерческого учета, автоматизированного контроля и управления технологическими процессами. Такие устройства можно встретить в сфере ЖКХ, на энергетических объектах и нефтегазовых предприятиях.

Обнаружив открытые для атак устройства, Бертин решил отыскать учетные данные, которые производитель задает по умолчанию, и начал просматривать в паблике руководства по установке и настройке ПЛК Текон. Старания исследователя увенчались успехом, и он без труда получил админ-доступ к интерфейсу одного из устройств.

В мануалах также содержались сведения об одном интересном модуле — он позволял добавлять плагины (LUA-скрипты), которые запускались в системе с самыми высокими привилегиями. Созданный по результатам исследования PoC-код исправно отработал; подобная находка, по словам автора, позволяет установить полный контроль над устройством и причинить значительный ущерб.

Злоумышленник может, например, внедрить бэкдоры на все подключенные к интернету устройства или отключить их одним махом. В последнем случае можно будет говорить о диверсии, если Текон используются, к примеру, в системе управления домовыми лифтами или SCADA-среде.

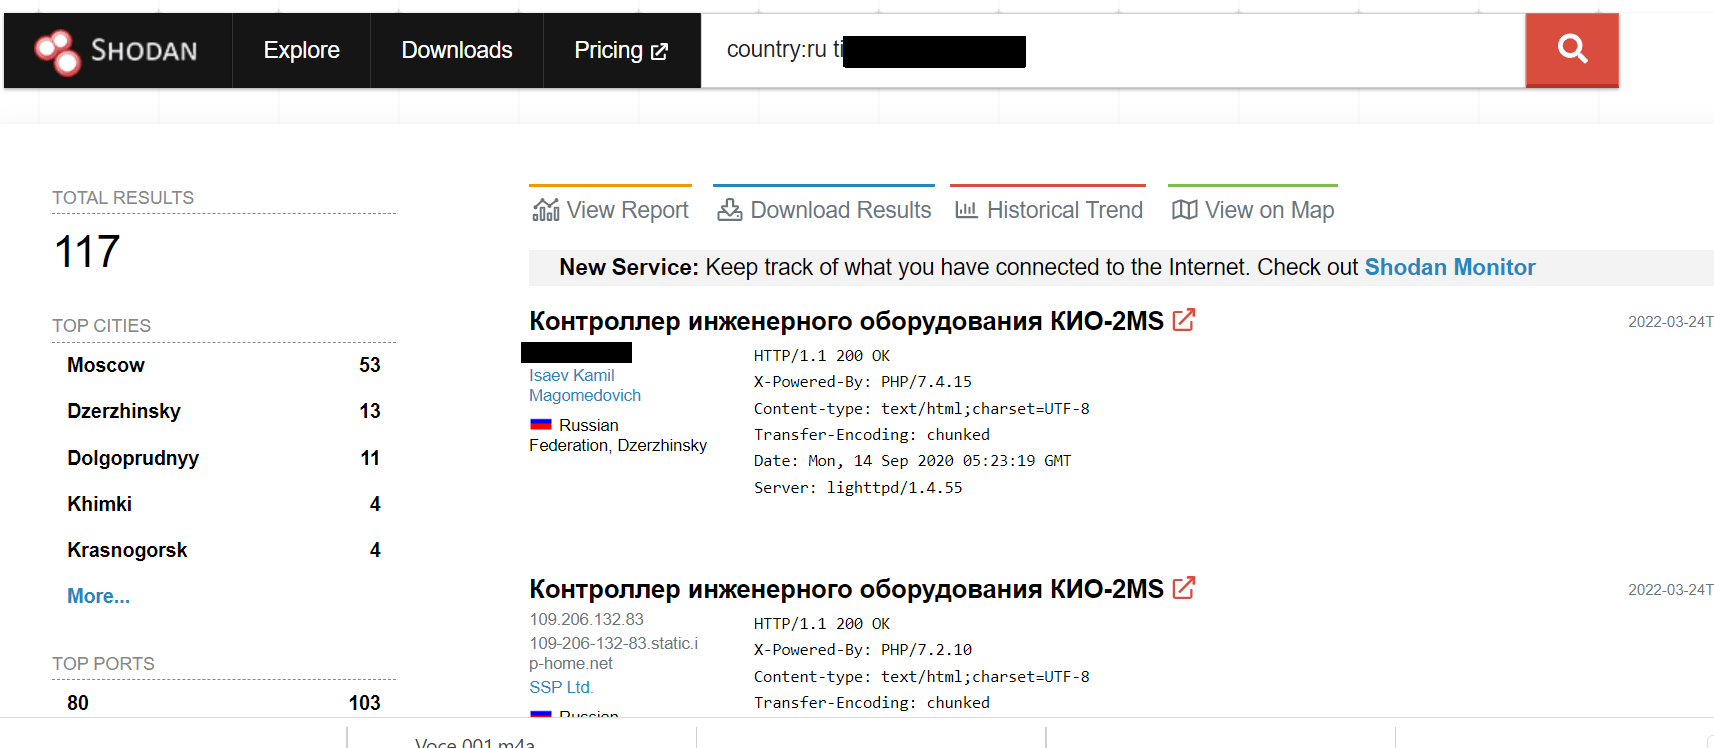
Новый поиск по Shodan выявил 117 потенциально уязвимых ПЛК Текон на территории России и 3 на Украине.


В комментарии для SecurityWeek Бертин признался, что опубликовал свой PoC, не заручившись согласием российского вендора, но пообещал связаться с ним при первой же возможности.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

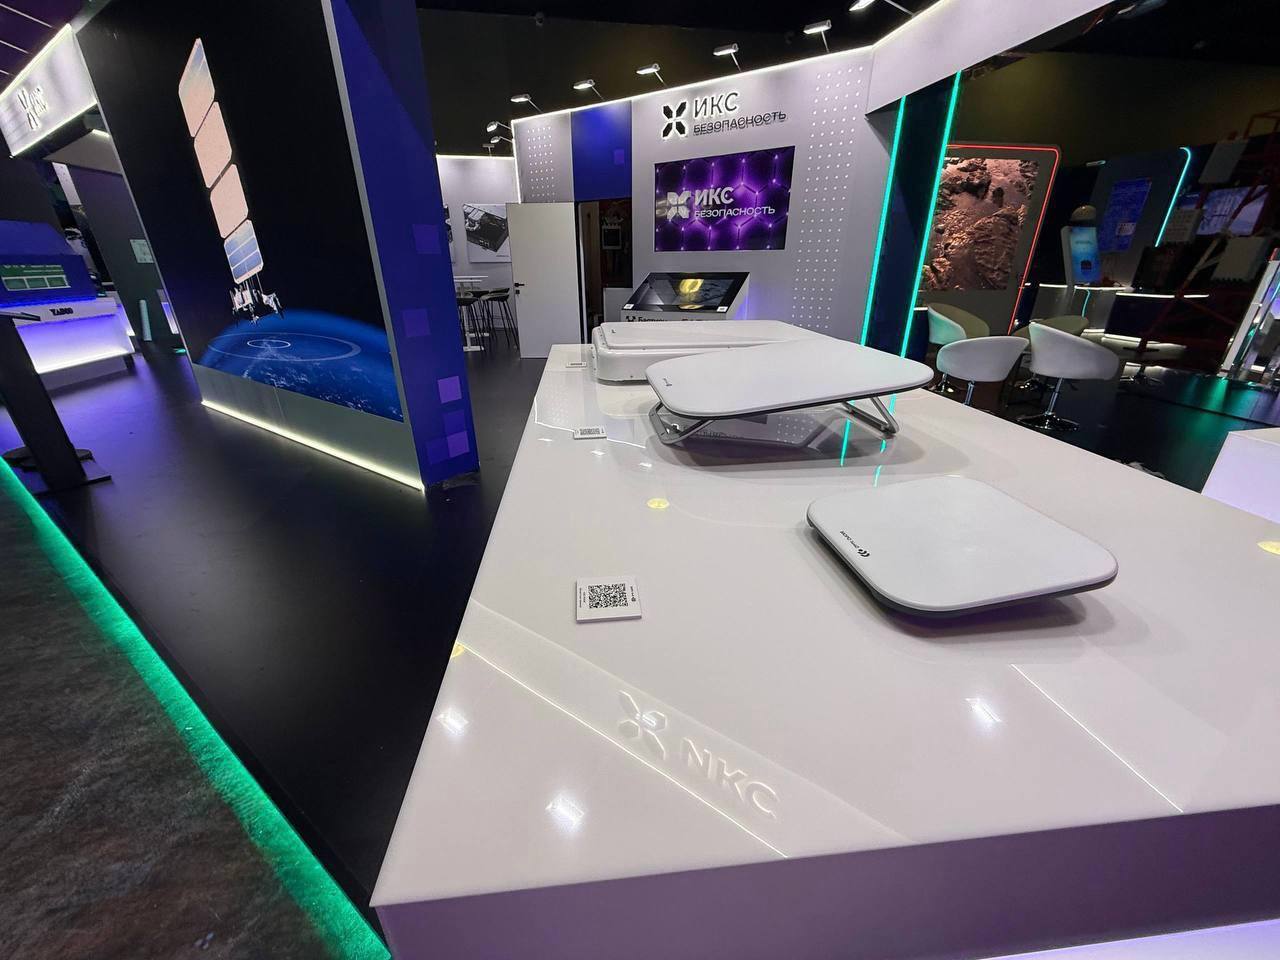
Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru