


В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

Исследователь Хосе Бертин (Jose Bertin) обнаружил в интернете более 100 ПЛК от Текон-Автоматика, доступных по дефолтным логину и паролю. Как оказалось, это упущение можно использовать не только для взлома, но и для удаленного выполнения произвольного кода на уровне root.

Программируемые контроллеры Текон предназначены для использования в составе измерительных систем коммерческого учета, автоматизированного контроля и управления технологическими процессами. Такие устройства можно встретить в сфере ЖКХ, на энергетических объектах и нефтегазовых предприятиях.

Обнаружив открытые для атак устройства, Бертин решил отыскать учетные данные, которые производитель задает по умолчанию, и начал просматривать в паблике руководства по установке и настройке ПЛК Текон. Старания исследователя увенчались успехом, и он без труда получил админ-доступ к интерфейсу одного из устройств.

В мануалах также содержались сведения об одном интересном модуле — он позволял добавлять плагины (LUA-скрипты), которые запускались в системе с самыми высокими привилегиями. Созданный по результатам исследования PoC-код исправно отработал; подобная находка, по словам автора, позволяет установить полный контроль над устройством и причинить значительный ущерб.

Злоумышленник может, например, внедрить бэкдоры на все подключенные к интернету устройства или отключить их одним махом. В последнем случае можно будет говорить о диверсии, если Текон используются, к примеру, в системе управления домовыми лифтами или SCADA-среде.

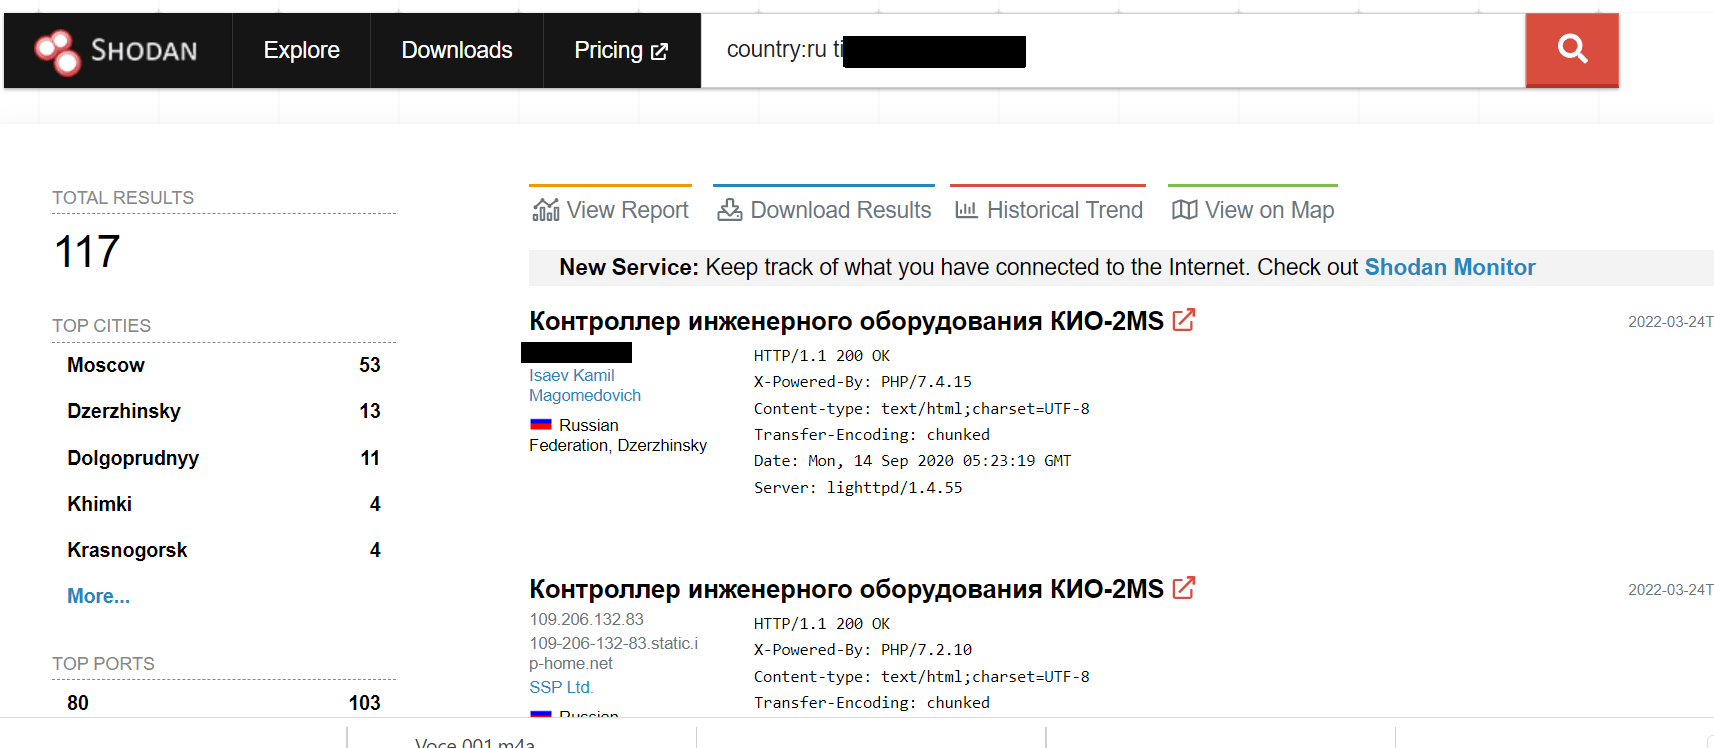
Новый поиск по Shodan выявил 117 потенциально уязвимых ПЛК Текон на территории России и 3 на Украине.


В комментарии для SecurityWeek Бертин признался, что опубликовал свой PoC, не заручившись согласием российского вендора, но пообещал связаться с ним при первой же возможности.

Подпишитесь на новости

За пересылку части писем через Госуслуги предложили брать плату

Юридически значимая переписка через «Госуслуги» может получить ценник. Минцифры предлагает брать плату за доставку некоторых электронных сообщений. Платить будет отправитель, получателю счет за чтение письма от суда или ведомства не выставят.

В проекте постановления описана единая электронная почтовая система — ЭПС. Ее оператором станет «Почта России», которая займется созданием и развитием платформы. Электронные почтовые ящики разместят на едином и региональных порталах «Госуслуг».

Платная доставка предусмотрена для писем органов власти, местного самоуправления и Банка России, уведомлений госкомпаний и организаций с государственным участием более 50%. В перечень также входят судебные извещения и документы, сообщения с юридически значимыми сведениями о сделках и определенная официальная переписка граждан и бизнеса.

То есть ведомства будут платить за цифровую доставку вместо отправки бумажных заказных писем. Граждане и компании — когда сами отправляют через ЭПС корреспонденцию, попадающую в платный перечень. Размер тарифа в приведенной информации не указан.

Бесплатными останутся сообщения государственных и муниципальных учреждений, уведомления о социальной помощи и мерах соцподдержки, сведения из ГИС ЖКХ и коммунальные платежные документы. Запись к врачу, подача заявления на пособие и обычное получение госуслуг под эту плату не подпадают.

От цифровой доставки юридически значимых писем можно будет официально отказаться в личном кабинете. Тогда корреспонденция продолжит приходить на бумаге.

Задача ЭПС — собрать разрозненную ведомственную переписку и фиксировать факт вручения. Электронный аналог заказного письма, только без похода за конвертом.

Пока это проект. Если его утвердят, постановление вступит в силу 1 марта 2027 года, а нормы об обязательном использовании электронных почтовых ящиков — с 1 сентября.

RSS: Новости на портале Anti-Malware.ru