



В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

Исследователь Хосе Бертин (Jose Bertin) обнаружил в интернете более 100 ПЛК от Текон-Автоматика, доступных по дефолтным логину и паролю. Как оказалось, это упущение можно использовать не только для взлома, но и для удаленного выполнения произвольного кода на уровне root.

Программируемые контроллеры Текон предназначены для использования в составе измерительных систем коммерческого учета, автоматизированного контроля и управления технологическими процессами. Такие устройства можно встретить в сфере ЖКХ, на энергетических объектах и нефтегазовых предприятиях.

Обнаружив открытые для атак устройства, Бертин решил отыскать учетные данные, которые производитель задает по умолчанию, и начал просматривать в паблике руководства по установке и настройке ПЛК Текон. Старания исследователя увенчались успехом, и он без труда получил админ-доступ к интерфейсу одного из устройств.

В мануалах также содержались сведения об одном интересном модуле — он позволял добавлять плагины (LUA-скрипты), которые запускались в системе с самыми высокими привилегиями. Созданный по результатам исследования PoC-код исправно отработал; подобная находка, по словам автора, позволяет установить полный контроль над устройством и причинить значительный ущерб.

Злоумышленник может, например, внедрить бэкдоры на все подключенные к интернету устройства или отключить их одним махом. В последнем случае можно будет говорить о диверсии, если Текон используются, к примеру, в системе управления домовыми лифтами или SCADA-среде.

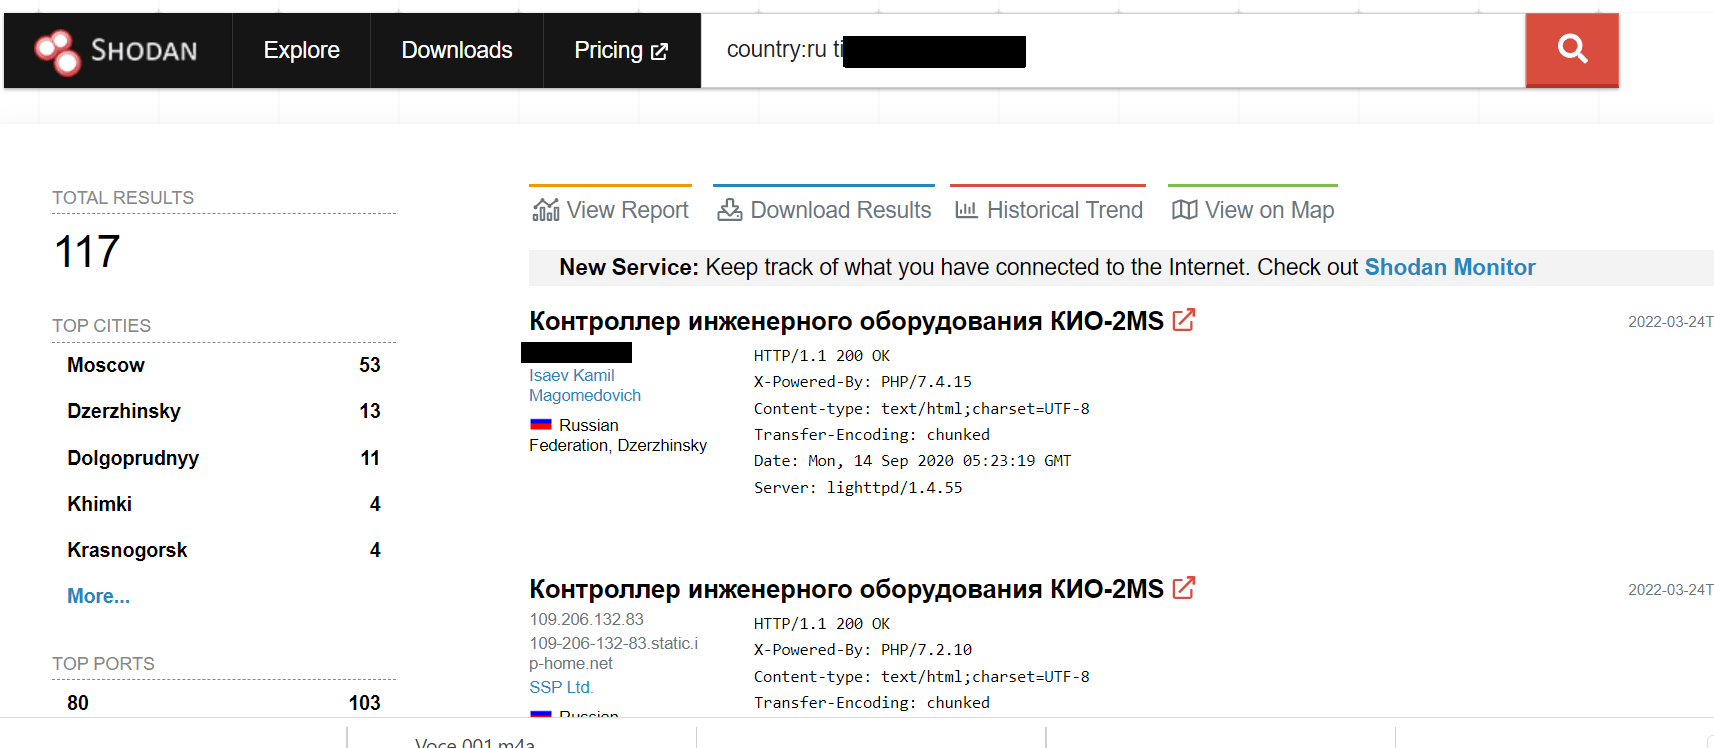
Новый поиск по Shodan выявил 117 потенциально уязвимых ПЛК Текон на территории России и 3 на Украине.


В комментарии для SecurityWeek Бертин признался, что опубликовал свой PoC, не заручившись согласием российского вендора, но пообещал связаться с ним при первой же возможности.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru