


Газонокосилка под контролем хакера: у Yarbo нашли опасные уязвимости

Газонокосилка под контролем хакера: у Yarbo нашли опасные уязвимости

Газонокосилка под контролем хакера: у Yarbo нашли опасные уязвимости

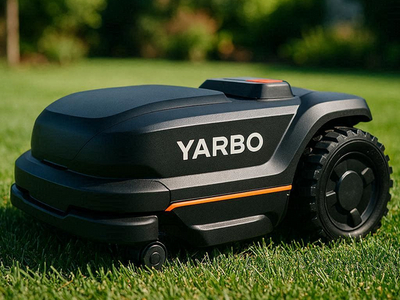
Исследователь в области безопасности Андреас Макрис обнаружил серьёзные уязвимости в роботах Yarbo — модульных садовых устройствах, которые могут работать как газонокосилки, снегоуборщики, воздуходувки, триммеры и кромкорезы. Проблема в том, что такие роботы можно удалённо перехватить, причём речь идёт не об одном устройстве, а потенциально о тысячах по всему миру.

Yarbo продаёт универсальные дворовые роботы стоимостью около 5000 долларов. В их основе один и тот же модуль на гусеницах, к которому подключаются разные насадки. И именно этот общий модуль, по словам исследователя, оказался плохо защищён.

Как утверждает Макрис, если получить доступ к одному роботу Yarbo, можно добраться и до остальных. В ходе демонстрации он показал карту примерно с 5400 устройствами в США и Европе и более чем 11 000 роботов по всему миру. Затем исследователь смог удалённо подключиться к одному из роботов в штате Нью-Йорк и управлять его камерой и движением.

Самое тревожное — это не только возможность покатать чужой гаджет по газону. Робот может передавать точные GPS-координаты, изображение с камер, адреса электронной почты владельцев и даже пароли от Wi-Fi. Журналист The Verge проверил эти данные на практике: по координатам он нашёл реальные дома владельцев Yarbo, а один из них подтвердил, что показанные исследователем пароли от Wi-Fi действительно принадлежат ему.

По словам Макриса, у всех роботов Yarbo используется одинаковый жёстко заданный root-пароль. Более того, даже если владелец вручную меняет его, обновление прошивки снова возвращает пароль к стандартному значению. Также исследователь говорит о встроенном механизме удалённого доступа, который автоматически разворачивается на каждом роботе, не может быть отключён владельцем и восстанавливается при удалении.

Злоумышленник может следить за участком через камеры робота, изучать расписание владельцев, пытаться атаковать домашнюю сеть или превращать устройство в часть ботнета. А в случае с газонокосилкой риски становятся ещё и физическими: у устройства есть лезвия, а некоторые команды позволяют обходить защитные механизмы. Макрис утверждает, что даже после нажатия аварийной кнопки остановки удалённый оператор может отправить команду разблокировки.

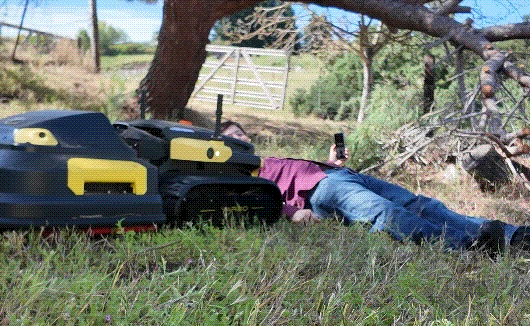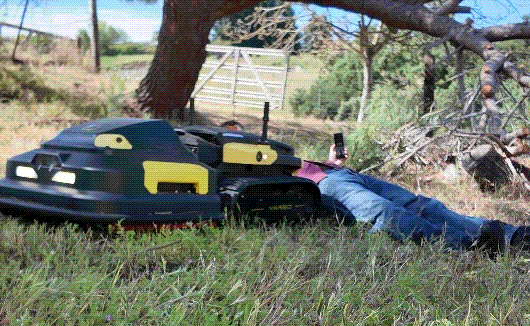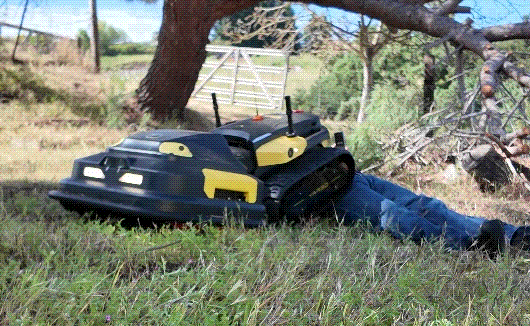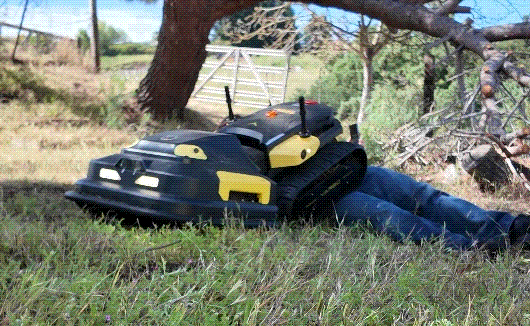
Чтобы показать масштаб проблемы, журналист The Verge провёл контролируемый эксперимент: лёг перед роботом Yarbo, а исследователь, находясь в Германии, удалённо управлял устройством в США. Лезвия при этом не вращались, а робот двигался задним ходом, но даже так тяжёлое устройство прижало человека к земле. Демонстрация получилась наглядной: небезопасный умный гаджет может быть опасен не только для данных, но и физически.


Макрис решил опубликовать информацию об уязвимостях без ожидания патчей от производителя. По его словам, у Yarbo не было понятного канала для сообщений об уязвимостях, а поддержка компании сначала описывала удалённый доступ как безопасную диагностическую функцию.

После публикации Yarbo заявила, что серьёзно относится к проблеме. Компания пообещала внедрить подтверждение удалённого доступа пользователем, более прозрачную историю сессий, усиленное журналирование, отдельный центр реагирования на уязвимости и, возможно, программу баг-баунти.

Тем не менее часть проблем, судя по описанию, находится не только в приложении или серверной логике, но и в прошивке самих роботов. А значит, Yarbo предстоит не просто подкрутить настройки, а серьёзно пересмотреть подход к безопасности устройств.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru