



В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

В контроллерах Текон нашли дыру, грозящую выполнением кода с правами root

Исследователь Хосе Бертин (Jose Bertin) обнаружил в интернете более 100 ПЛК от Текон-Автоматика, доступных по дефолтным логину и паролю. Как оказалось, это упущение можно использовать не только для взлома, но и для удаленного выполнения произвольного кода на уровне root.

Программируемые контроллеры Текон предназначены для использования в составе измерительных систем коммерческого учета, автоматизированного контроля и управления технологическими процессами. Такие устройства можно встретить в сфере ЖКХ, на энергетических объектах и нефтегазовых предприятиях.

Обнаружив открытые для атак устройства, Бертин решил отыскать учетные данные, которые производитель задает по умолчанию, и начал просматривать в паблике руководства по установке и настройке ПЛК Текон. Старания исследователя увенчались успехом, и он без труда получил админ-доступ к интерфейсу одного из устройств.

В мануалах также содержались сведения об одном интересном модуле — он позволял добавлять плагины (LUA-скрипты), которые запускались в системе с самыми высокими привилегиями. Созданный по результатам исследования PoC-код исправно отработал; подобная находка, по словам автора, позволяет установить полный контроль над устройством и причинить значительный ущерб.

Злоумышленник может, например, внедрить бэкдоры на все подключенные к интернету устройства или отключить их одним махом. В последнем случае можно будет говорить о диверсии, если Текон используются, к примеру, в системе управления домовыми лифтами или SCADA-среде.

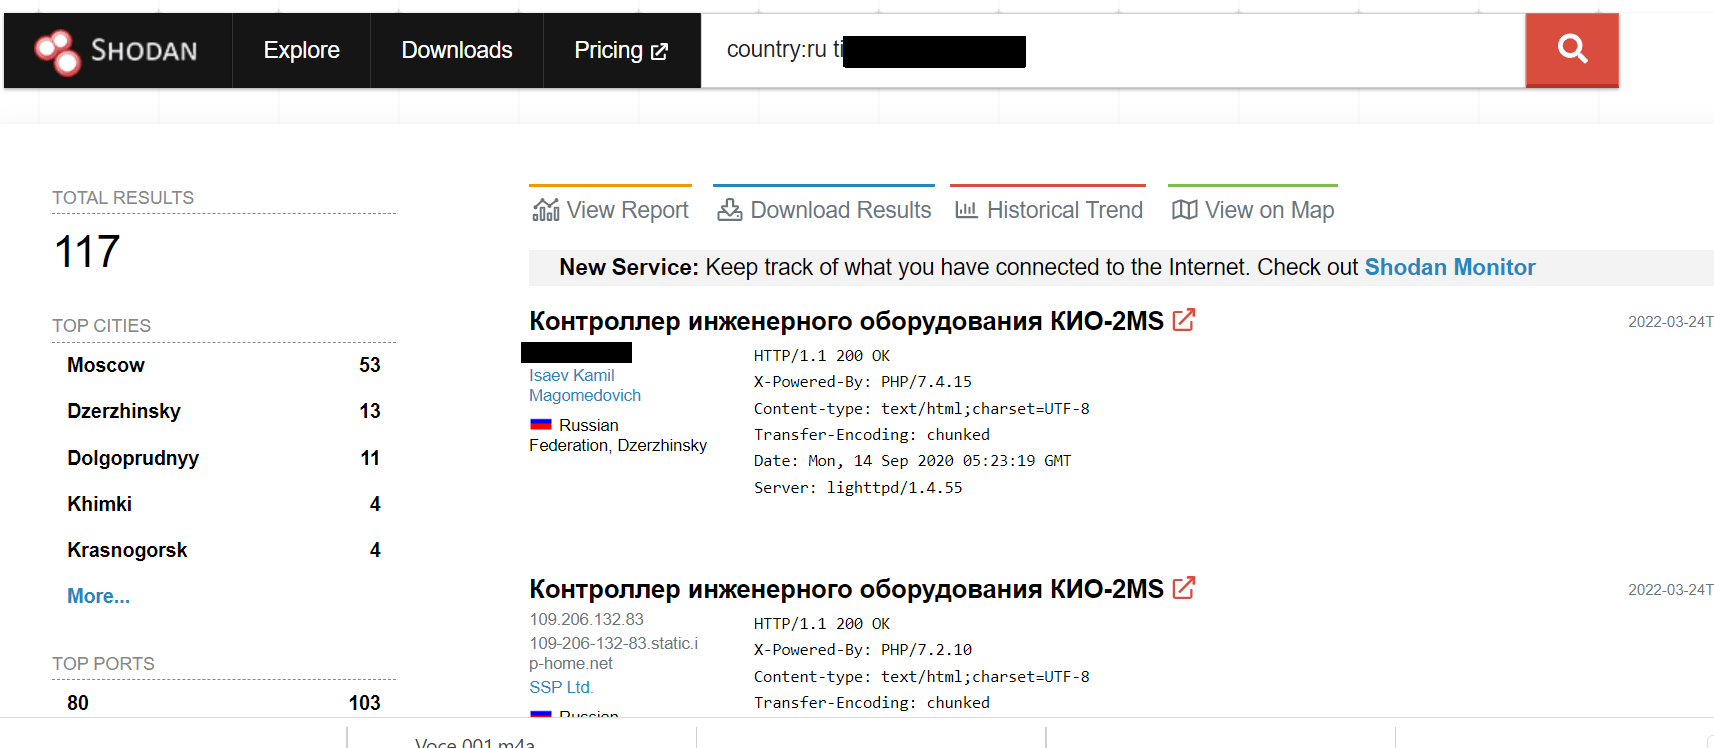
Новый поиск по Shodan выявил 117 потенциально уязвимых ПЛК Текон на территории России и 3 на Украине.


В комментарии для SecurityWeek Бертин признался, что опубликовал свой PoC, не заручившись согласием российского вендора, но пообещал связаться с ним при первой же возможности.

Подпишитесь на новости

МВД обвинило Telegram в игнорировании запросов по борьбе с наркотиками

МВД заявило, что Telegram полностью игнорирует обращения российских правоохранителей по борьбе с незаконным оборотом наркотиков. По версии ведомства, мессенджер наряду с даркнетом стал одной из ключевых площадок для вовлечения подростков в наркопреступления.

Об этом на заседании президиума Общественного совета при МВД рассказал врио начальника Главного управления по контролю за оборотом наркотиков Кирилл Смуров, передает ТАСС.

По словам Смурова, администрация Telegram не реагирует на запросы и не предоставляет сведения, а основатель платформы Павел Дуров (внесен в перечень террористов и экстремистов Росфинмониторинга) не идет на контакт с российскими правоохранителями.

Для сравнения представитель ведомства привел Яндекс. По его словам, компания удаляет запрещенный контент самостоятельно либо по первому запросу полиции. Telegram, судя по заявлению Смурова, такой готовности к сотрудничеству не демонстрирует.

Власти и раньше предъявляли претензии к мессенджеру. По озвученным данным МВД, с 2022 года с использованием Telegram совершено около 153 тыс. преступлений.

Роскомнадзор также сообщал о более чем 150 тыс. требований удалить противоправный контент, оставшихся без ответа. Нынешнее заявление касается прежде всего сотрудничества в борьбе с наркотиками.

RSS: Новости на портале Anti-Malware.ru