



Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Представители Microsoft утверждают, что корпорация в настоящее время расследует сообщения о взломе репозиториев внутреннего исходного кода Azure DevOps. Есть также информация, что за предполагаемой атакой стоит группировка кибервымогателей Lapsus$.

Стоит отметить, что Lapsus$ наделала немало шума за последние недели. Например, группа стояла за громкими атаками на таких гигантов, как NVIDIA и Samsung. Согласно сообщениям, злоумышленники украли немалое количество конфиденциальной информации.

Операторы Lapsus$ отличаются от стандартных вымогателей тем, что не устанавливают в систему жертвы шифровальщик. Вместо этого киберпреступники охотятся за репозиториями исходного кода и другой интеллектуальной собственностью крупных компаний. Требуя миллионы долларов, группировка угрожает продать или опубликовать все украденные данные.

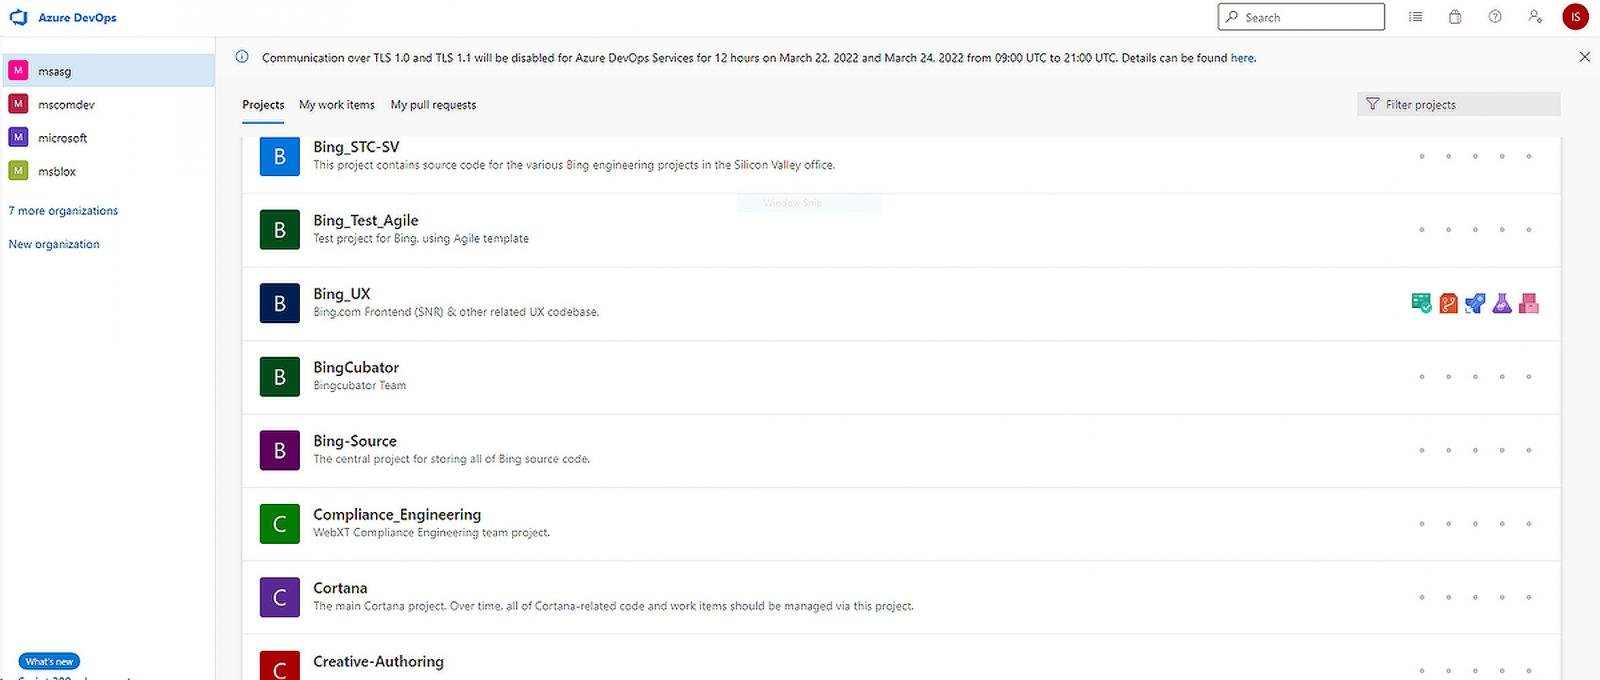
Одной из последних жертв, по словам самих преступников, стал техногигант из Редмонда — Microsoft. Как заявили кибервымогатели, им удалось проникнуть на сервер Azure DevOps; свои слова злоумышленники подкрепили скриншотом якобы внутреннего исходного кода, который они выложили в Telegram.


Если присмотреться, в верхнем правом углу скриншота группировка оставила инициалы аккаунта, что может помочь Microsoft вычислить и заблокировать скомпрометированный аккаунт. Сама корпорация пока не подтвердила утечку исходного кода, заявив изданию BleepingComputer, что специалисты расследуют сообщения о взломе.

Напомним, что недавно кибергруппа Lapsus$ сообщила, что разыскивает инсайдеров, готовых открыть доступ к сетям Microsoft и Apple.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru