



Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Представители Microsoft утверждают, что корпорация в настоящее время расследует сообщения о взломе репозиториев внутреннего исходного кода Azure DevOps. Есть также информация, что за предполагаемой атакой стоит группировка кибервымогателей Lapsus$.

Стоит отметить, что Lapsus$ наделала немало шума за последние недели. Например, группа стояла за громкими атаками на таких гигантов, как NVIDIA и Samsung. Согласно сообщениям, злоумышленники украли немалое количество конфиденциальной информации.

Операторы Lapsus$ отличаются от стандартных вымогателей тем, что не устанавливают в систему жертвы шифровальщик. Вместо этого киберпреступники охотятся за репозиториями исходного кода и другой интеллектуальной собственностью крупных компаний. Требуя миллионы долларов, группировка угрожает продать или опубликовать все украденные данные.

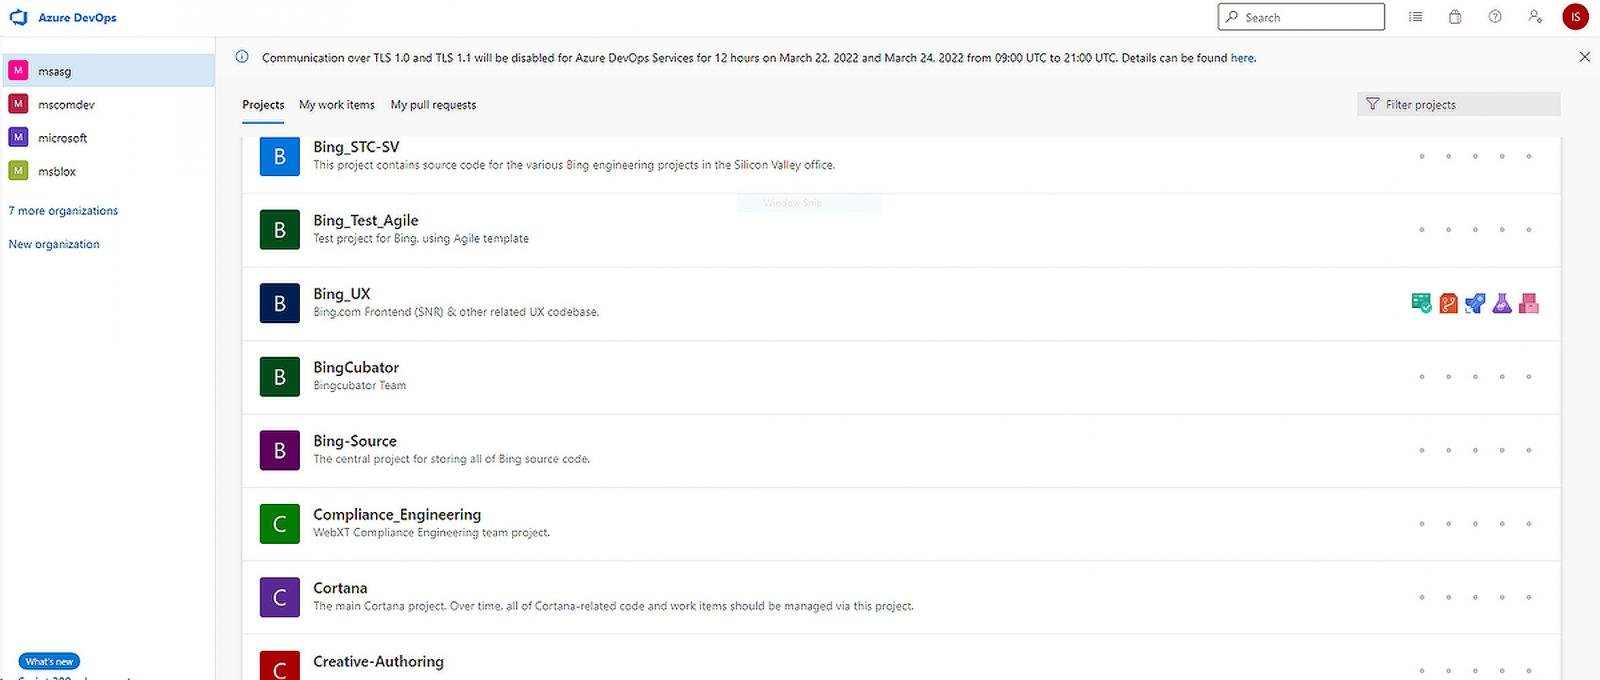
Одной из последних жертв, по словам самих преступников, стал техногигант из Редмонда — Microsoft. Как заявили кибервымогатели, им удалось проникнуть на сервер Azure DevOps; свои слова злоумышленники подкрепили скриншотом якобы внутреннего исходного кода, который они выложили в Telegram.


Если присмотреться, в верхнем правом углу скриншота группировка оставила инициалы аккаунта, что может помочь Microsoft вычислить и заблокировать скомпрометированный аккаунт. Сама корпорация пока не подтвердила утечку исходного кода, заявив изданию BleepingComputer, что специалисты расследуют сообщения о взломе.

Напомним, что недавно кибергруппа Lapsus$ сообщила, что разыскивает инсайдеров, готовых открыть доступ к сетям Microsoft и Apple.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru