



Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

В Emsisoft создали утилиту для восстановления файлов, зашифрованных Diavol. Декриптор предоставляется в пользование на безвозмездной основе, но не гарантирует возврата всех данных пользователя.

Вымогатель Diavol появился в поле зрения ИБ-экспертов в июне прошлого года. Анализ образцов зловреда выявил сходство с Conti, а также существенное отличие: при запуске шифратора новобранец не делает исключения для россиян.

Бесплатный декриптор Emsisoft доступен в загрузках на сайте ИБ-компании. Согласно руководству по использованию, для получения ключей шифрования утилите нужна отправная пара файлов — зашифрованный вариант и его оригинал весом не менее 20 Кбайт.

Эксперты подчеркивают, что их инструмент пока несовершенен и может оказаться не в состоянии расшифровать файлы, по размеру превышающие пробный ввод. Они также не могут обещать, что результат по содержимому будет идентичен оригиналу: Diavol не сохраняет информацию о файлах жертвы перед запуском шифратора.

Для шифрования вредонос использует ассиметричный алгоритм (RSA), что нечасто встречается у зловредов этого класса; к зашифрованным файлам добавляется расширение .lock64. В записке с требованием выкупа (README_FOR_DECRYPT.txt) утверждается, что данные жертвы украдены и будут опубликованы в случае неуплаты выкупа, однако свидетельств реальности этой угрозы никто пока не нашел.

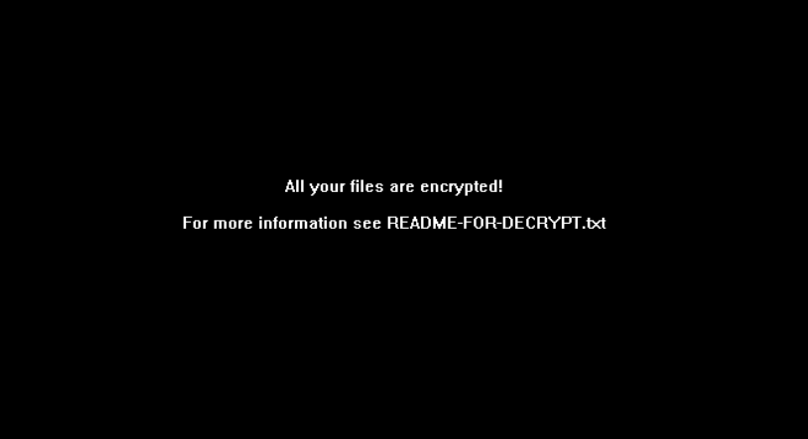
По завершении процесса шифрования Diavol также заменяет обои рабочего стола. Для получения инструкций по оплате ключа расшифровки жертву приглашают на специально созданный сайт в сети Tor.


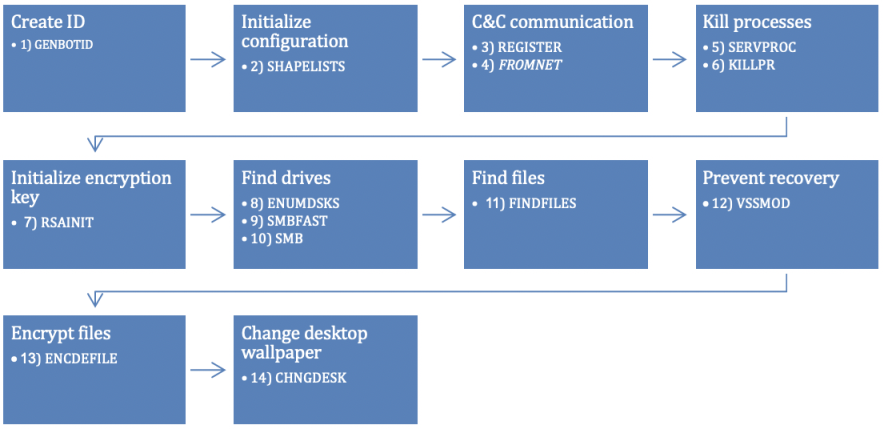
Авторы вредоноса не используют упаковщик и не обучили его приемам против дизассемблирования, но применяют интересную технику для обфускации кода — основные процедуры Diavol хранятся в растровых BMP-изображениях, которые в заданном порядке вызываются из раздела ресурсов исполняемого файла (PE). Перед вызовом каждой подпрограммы байты копируются из изображения в глобальный буфер, имеющий разрешения на выполнение.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru