



Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

В Emsisoft создали утилиту для восстановления файлов, зашифрованных Diavol. Декриптор предоставляется в пользование на безвозмездной основе, но не гарантирует возврата всех данных пользователя.

Вымогатель Diavol появился в поле зрения ИБ-экспертов в июне прошлого года. Анализ образцов зловреда выявил сходство с Conti, а также существенное отличие: при запуске шифратора новобранец не делает исключения для россиян.

Бесплатный декриптор Emsisoft доступен в загрузках на сайте ИБ-компании. Согласно руководству по использованию, для получения ключей шифрования утилите нужна отправная пара файлов — зашифрованный вариант и его оригинал весом не менее 20 Кбайт.

Эксперты подчеркивают, что их инструмент пока несовершенен и может оказаться не в состоянии расшифровать файлы, по размеру превышающие пробный ввод. Они также не могут обещать, что результат по содержимому будет идентичен оригиналу: Diavol не сохраняет информацию о файлах жертвы перед запуском шифратора.

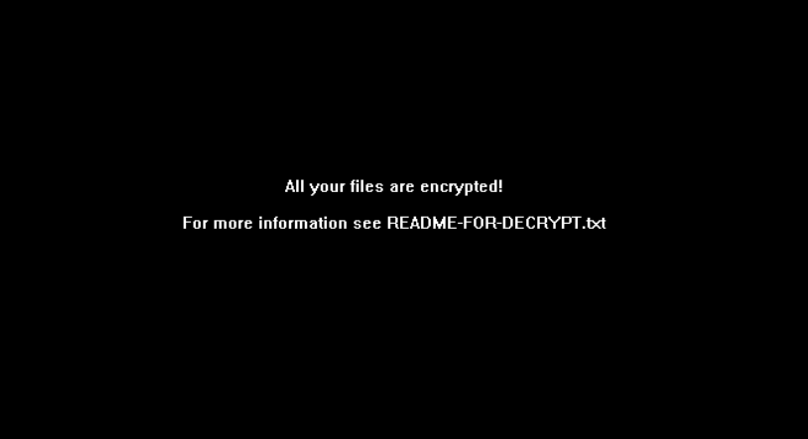
Для шифрования вредонос использует ассиметричный алгоритм (RSA), что нечасто встречается у зловредов этого класса; к зашифрованным файлам добавляется расширение .lock64. В записке с требованием выкупа (README_FOR_DECRYPT.txt) утверждается, что данные жертвы украдены и будут опубликованы в случае неуплаты выкупа, однако свидетельств реальности этой угрозы никто пока не нашел.

По завершении процесса шифрования Diavol также заменяет обои рабочего стола. Для получения инструкций по оплате ключа расшифровки жертву приглашают на специально созданный сайт в сети Tor.


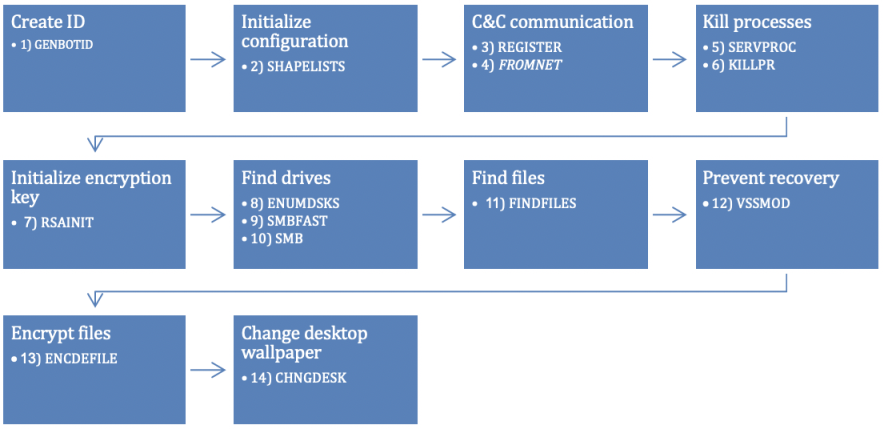
Авторы вредоноса не используют упаковщик и не обучили его приемам против дизассемблирования, но применяют интересную технику для обфускации кода — основные процедуры Diavol хранятся в растровых BMP-изображениях, которые в заданном порядке вызываются из раздела ресурсов исполняемого файла (PE). Перед вызовом каждой подпрограммы байты копируются из изображения в глобальный буфер, имеющий разрешения на выполнение.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru