


Google рассказала о брокере, предоставляющем Conti готовый доступ к сетям

Google рассказала о брокере, предоставляющем Conti готовый доступ к сетям

Google рассказала о брокере, предоставляющем Conti готовый доступ к сетям

Специалисты Google по исследованию киберугроз (Threat Analysis Group, TAG) выявили тесные партнерские связи между операторами RaaS-сервиса Conti (шифровальщик как услуга) и группой хакеров, торгующей доступом к взломанным сетям.

Группировка, которую в TAG идентифицируют как Exotic Lily, привлекла внимание экспертов тем, что для получения первичного доступа применяла эксплойт CVE-2021-40444 — для критической уязвимости в браузерном движке MSHTML, который используют приложения Microsoft Office.

Патч на тот момент (сентябрь 2021) уже существовал, но обновления только начали раздаваться, и злоумышленники спешили опробовать новую лазейку, пока пользователи Windows ее не закрыли. Предприимчивые хакеры рассылали вредоносные письма; отправляя по 5 тыс. поддельных сообщений на адреса сотен организаций (аналитики в общей сложности насчитали 650 таких юрлиц).

Засеваемые с их помощью зловреды — кастомный загрузчик Bumblebee и модифицированный Cobalt Strike — помогали авторам мошеннических рассылок получить постоянный доступ к системам, открывающим вход в сети целевых компаний. Плоды своих усилий Exotic Lily выставляла на продажу, отдавая предпочтение покупателям, готовым щедро заплатить за уже открытую дверь.

Как оказалось, одним из постоянных клиентов брокера первичного доступа является банда Conti, связанная тесными узами с ботоводами TrickBot. Ее шифровальщики (в прошлом году появился также Diavol) неоднократно появлялись в сетях, вскрытых хакерами Exotic Lily. Вначале это были в основном медицинские учреждения и ИТ-компании, но со временем взломщики стали менее разборчивыми.

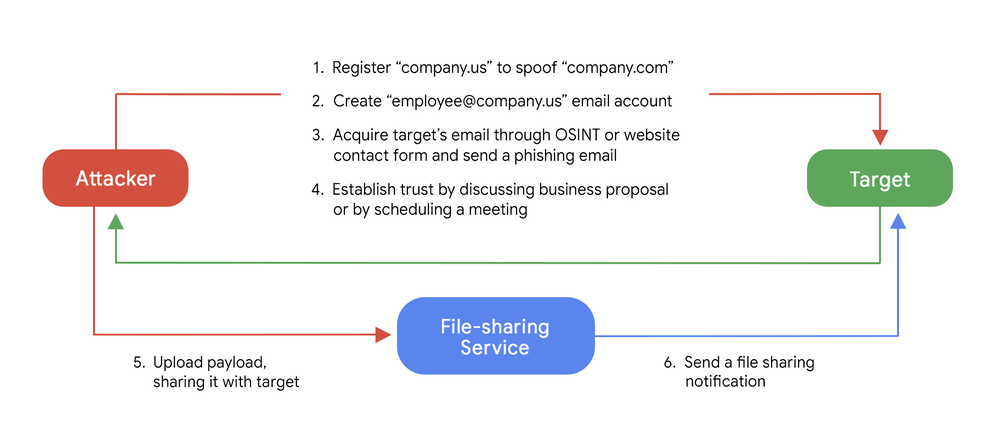
В своих рассылках Exotic Lily активно использует социальную инженерию — выступает от имени несуществующих компаний или вымышленных персонажей, подменяет домен отправителя (в большинстве случаев использует реальное имя домена, но в другой TLD-зоне).

Заявленных отправителей мошенники зачастую прописывают в Сети, создавая поддельные профили LinkedIn с фото, сгенерированными с помощью ИИ. Иногда отправителем числится реальный сотрудник известной компании — его ПДн хакеры добывают в соцсетях или PR-базах данных (RocketReach, CrunchBase).

Вступая в контакт с намеченной жертвой, злоумышленники предлагают рассмотреть привлекательное деловое предложение, а затем в ходе переписки подсовывают ей вредоносную ссылку. Полезную нагрузку Exotic Lily размещает на публичном файлообменнике (WeTransfer, TransferNow, OneDrive) и оттуда же отправляет заключительное письмо, используя встроенную функцию рассылки нотификаций о готовности поделиться контентом.


Когда документы с MHTML-эксплойтом стали терять эффективность, злоумышленники переключились на ISO-файлы со спрятанным BazarBackdoor, он же BazarLoader.

Анализ активности Exotic Lily показал, что хакеры работают по 9 часов в сутки и 5 дней в неделю. Часовой пояс — скорее всего Центральная или Восточная Европа.

Подпишитесь на новости

260 врачей проверяли ответы ChatGPT Health. Но врачом он не стал

Медицинские ответы ChatGPT настраивали не только инженеры с промптами. OpenAI привлекла более 260 практикующих врачей, работавших в 60 странах: за два года они дали свыше 600 тысяч экспертных оценок ответов модели по 30 направлениям.

Как рассказала OpenAI, специалисты помогали определить, какие ответы полезны, а какие могут навредить. Их обратная связь повлияла на формулировки рекомендаций, понятность объяснений и то, насколько настойчиво система советует обратиться к врачу.

ChatGPT Health — отдельный раздел, который позволяет подключать медицинские записи и приложения для отслеживания здоровья. Например, чтобы разобраться в результатах анализов, подготовить вопросы к приёму или посмотреть изменения показателей за некоторое время.

Для проверки качества используется HealthBench. Он оценивает ответы по критериям, составленным врачами: безопасность, ясность, учёт обстоятельств пользователя и необходимость медицинской помощи. Просто уверенно сдать тест на знание терминов здесь недостаточно.

Вопрос приватности тоже вынесли отдельно. Разговоры и файлы Health хранятся обособленно, а переписка в этом разделе не используется для обучения базовых моделей.

Но белый халат на чат-бот пока натягивать рано. OpenAI прямо указывает: Health не предназначен для диагностики и лечения. Масштабная экспертная проверка помогает улучшать ответы, однако сама по себе не доказывает, что использование сервиса улучшает результаты лечения пациентов.

RSS: Новости на портале Anti-Malware.ru