



Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Вредоносная программа DirtyMoe получила функциональные возможности сетевого червя, позволяющие ей распространяться на другие устройства без какого-либо взаимодействия с жертвой. Также зловред добавил в свой арсенал дополнительные эксплойты.

Новые образцы DirtyMoe проанализировали специалисты чешской антивирусной компании Avast. По словам Мартина Хлумецкого, одного из исследователей, модуль червя использует печально известные уязвимости EternalBlue и Hot Potato, позволяющие повысить права в Windows.

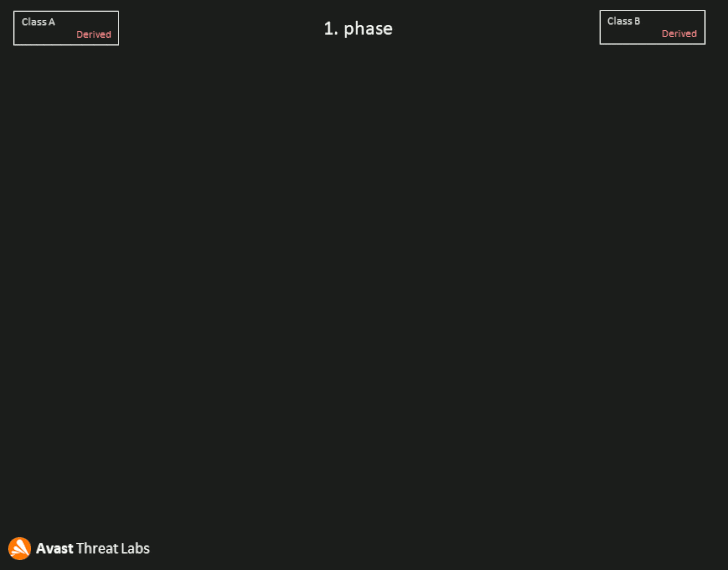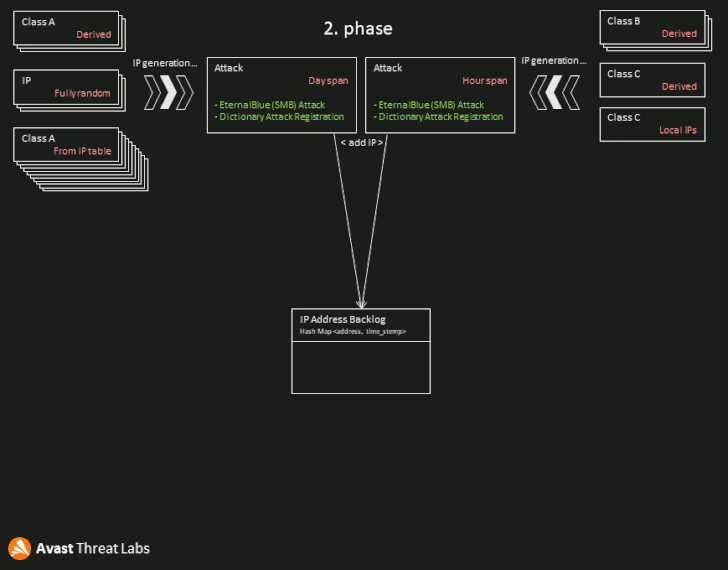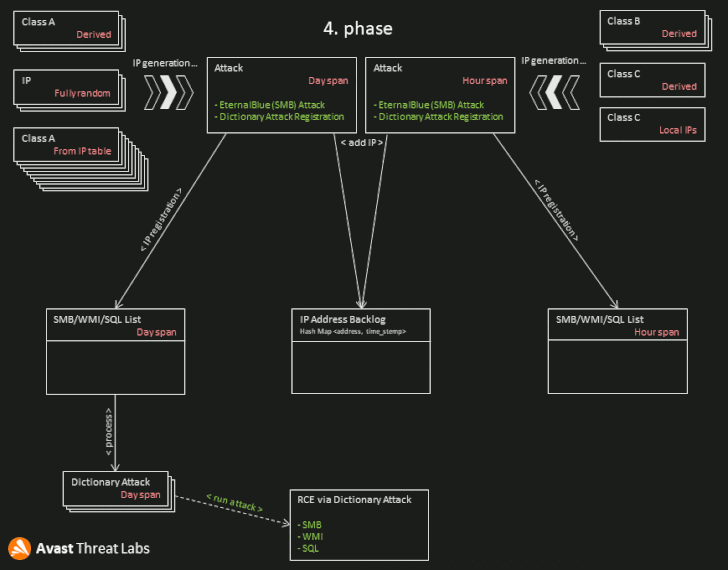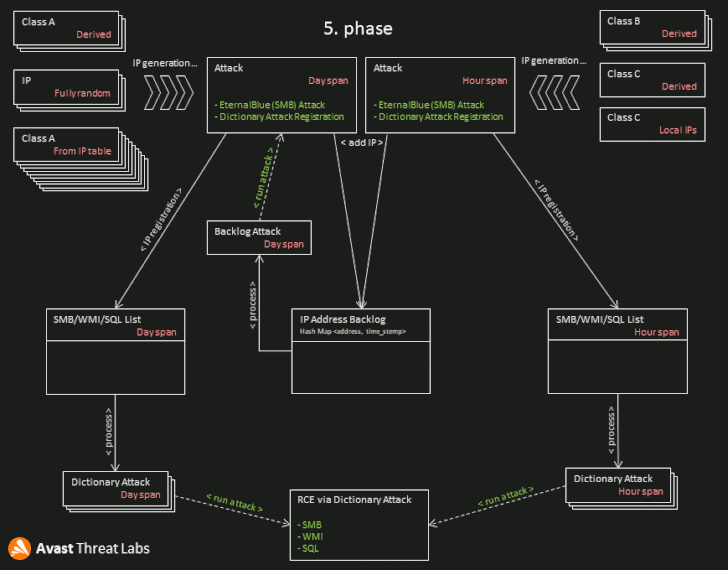
«Модуль червя может генерировать и атаковать сотни тысяч частных и публичных IP-адресов ежедневно. Поскольку на многих устройствах до сих пор установлены непропатченные системы или используются слабые пароли, они уязвимы для подобных атак», — пишут эксперты.

Ботнет DirtyMoe активен с 2016 года и используется злоумышленниками для криптоджекинга и DDoS. Есть два способа распространения вредоноса: с помощью стороннего набора эксплойтов вроде PurpleFox и через инъекции в установщик Telegram.


Благодаря новым функциональным возможностям DirtyMoe задействует эксплойты для нескольких уязвимостей, среди которых можно выделить следующие:

  • CVE-2019-9082 — возможность удалённого выполнения кода (RCE) за счёт PHP-инъекций.
  • CVE-2019-2725 — десериализация «AsyncResponseService» и RCE в Oracle Weblogic Server.
  • CVE-2019-1458 — локальное повышение прав в WizardOpium.
  • CVE-2018-0147 — ещё одна десериализация.
  • CVE-2017-0144 — EternalBlue, с помощью которой можно выполнить код удалённо.
  • Hot Potato — повышение прав в Windows.

Хлумецкий отметил, что основная цель модуля червя — выполнить код с правами администратора. Напомним, что летом прошлого года стало известно, что DirtyMoe за шесть месяцев поразил свыше 100 тысяч Windows-машин.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru