



Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

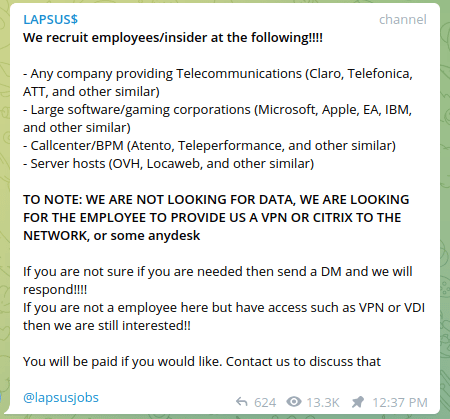
Окрыленные своими успехами хакеры Lapsus$ открыто объявили о готовности сотрудничать с работниками крупных компаний, способными обеспечить удаленный доступ к сетям своих работодателей. Эксперты опасаются, что дерзкому примеру последуют и другие обитатели даркнета.

Судя по объявлению в именном Telegram-канале, грабителей интересует возможность заполучить секреты Microsoft, Apple, IBM, Electronic Arts, AT&T, OVH и других ИТ-компаний и сервис-провайдеров. За ключи к VPN, сервисам Citrix или вход через AnyDesk они готовы платить, и просят добровольцев связаться с ними напрямую для обсуждения условий.


Специалистов по ИБ поразило столь открытое заявление о своих неблаговидных намерениях. Ранее киберкриминал не афишировал такие кампании, вербуя инсайдеров путем персонального обращения по email или через LinkedIn. Экспертов тревожит, что новый тренд подхватят брокеры готового доступа, пользующегося большим спросом на черном рынке, и риск инсайда сильно возрастет.

Группировка Lapsus$ получила широкую известность атаками на NVIDIA и Samsung — взломщики украли огромное количество конфиденциальной информации. В первом случае они потребовали выкуп, угрожая публикацией краденых данных, но в итоге начали сливать их в интернет, не дожидаясь отклика. В случае с Samsung выкуп вообще не обсуждался, хакеры просто выложили в Сеть некий скриншот и описание базы данных, якобы содержащей исходные коды производителя смартфонов.

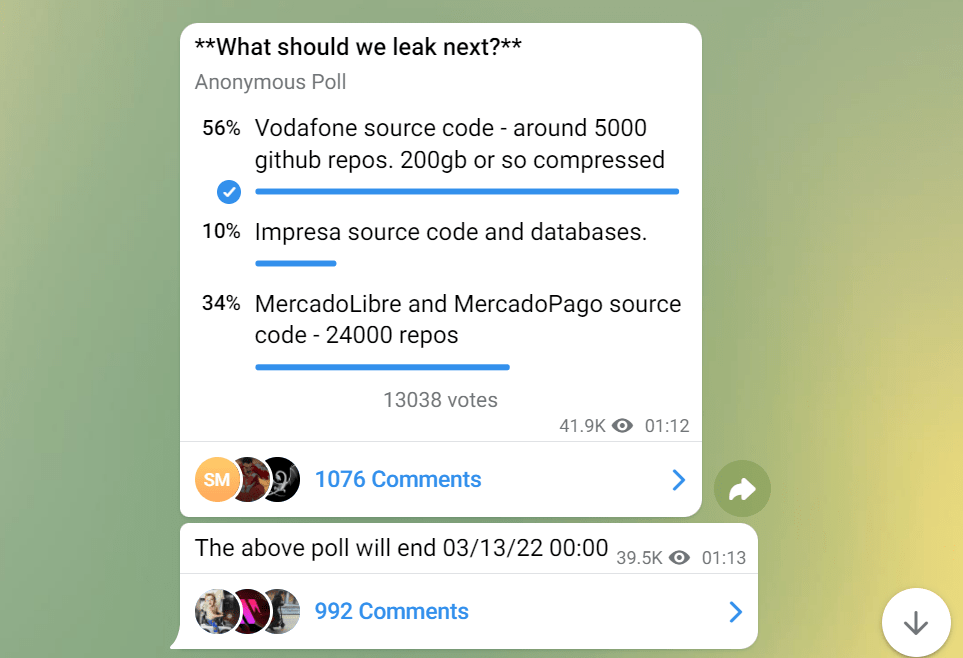
Из Telegram-канала Lapsus$ также стало известно о других ее подвигах — по крайней мере, со слов самих участников ОПГ. Они провели опрос, предложив читателям выбрать следующую жертву утечки: оператора сотовой связи Vodafone, португальский медиахолдинг Impresa или аргентинские ecommerce-компании MercadoLibre и MercadoPago.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru