



Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

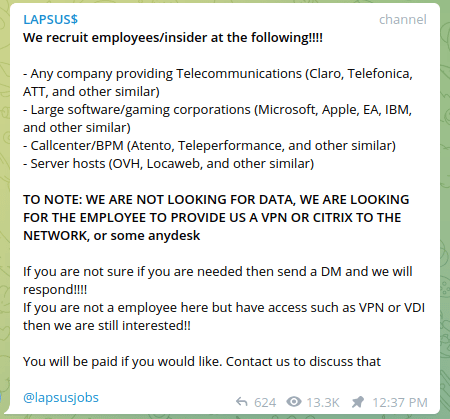
Окрыленные своими успехами хакеры Lapsus$ открыто объявили о готовности сотрудничать с работниками крупных компаний, способными обеспечить удаленный доступ к сетям своих работодателей. Эксперты опасаются, что дерзкому примеру последуют и другие обитатели даркнета.

Судя по объявлению в именном Telegram-канале, грабителей интересует возможность заполучить секреты Microsoft, Apple, IBM, Electronic Arts, AT&T, OVH и других ИТ-компаний и сервис-провайдеров. За ключи к VPN, сервисам Citrix или вход через AnyDesk они готовы платить, и просят добровольцев связаться с ними напрямую для обсуждения условий.


Специалистов по ИБ поразило столь открытое заявление о своих неблаговидных намерениях. Ранее киберкриминал не афишировал такие кампании, вербуя инсайдеров путем персонального обращения по email или через LinkedIn. Экспертов тревожит, что новый тренд подхватят брокеры готового доступа, пользующегося большим спросом на черном рынке, и риск инсайда сильно возрастет.

Группировка Lapsus$ получила широкую известность атаками на NVIDIA и Samsung — взломщики украли огромное количество конфиденциальной информации. В первом случае они потребовали выкуп, угрожая публикацией краденых данных, но в итоге начали сливать их в интернет, не дожидаясь отклика. В случае с Samsung выкуп вообще не обсуждался, хакеры просто выложили в Сеть некий скриншот и описание базы данных, якобы содержащей исходные коды производителя смартфонов.

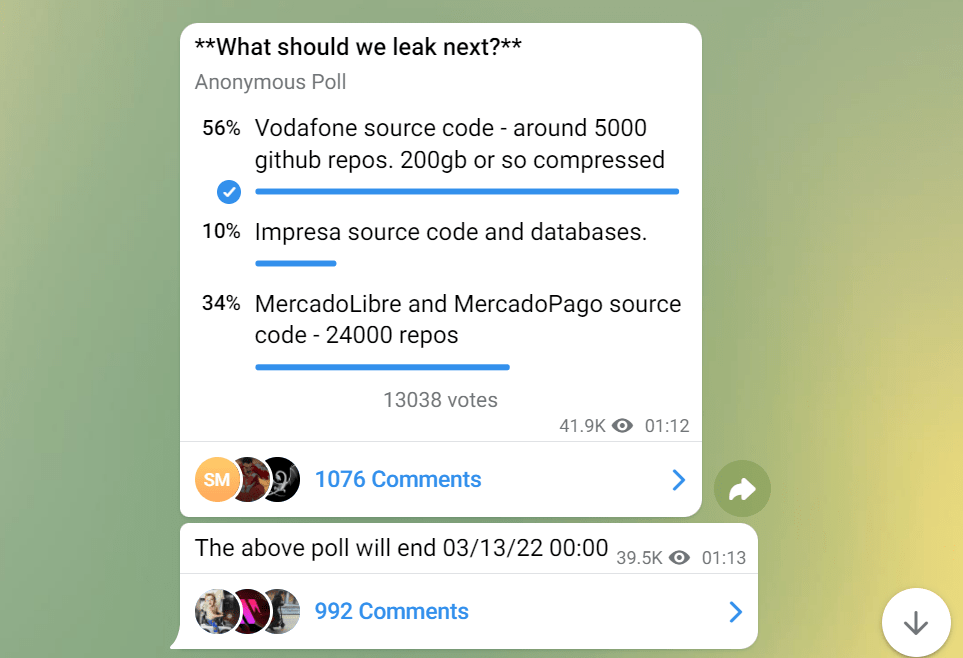
Из Telegram-канала Lapsus$ также стало известно о других ее подвигах — по крайней мере, со слов самих участников ОПГ. Они провели опрос, предложив читателям выбрать следующую жертву утечки: оператора сотовой связи Vodafone, португальский медиахолдинг Impresa или аргентинские ecommerce-компании MercadoLibre и MercadoPago.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru