



Cloudflare отказалась полностью покинуть российский рынок

Cloudflare отказалась полностью покинуть российский рынок

Cloudflare отказалась полностью покинуть российский рынок

Компания Cloudflare, специализирующаяся на борьбе с DDoS-атаками, объявила о дополнительных мерах поддержки клиентов из Восточной Европы. Кроме того, Cloudflare приняла решение не покидать полностью российский рынок, а только приостановить некоторые бизнес-процессы.

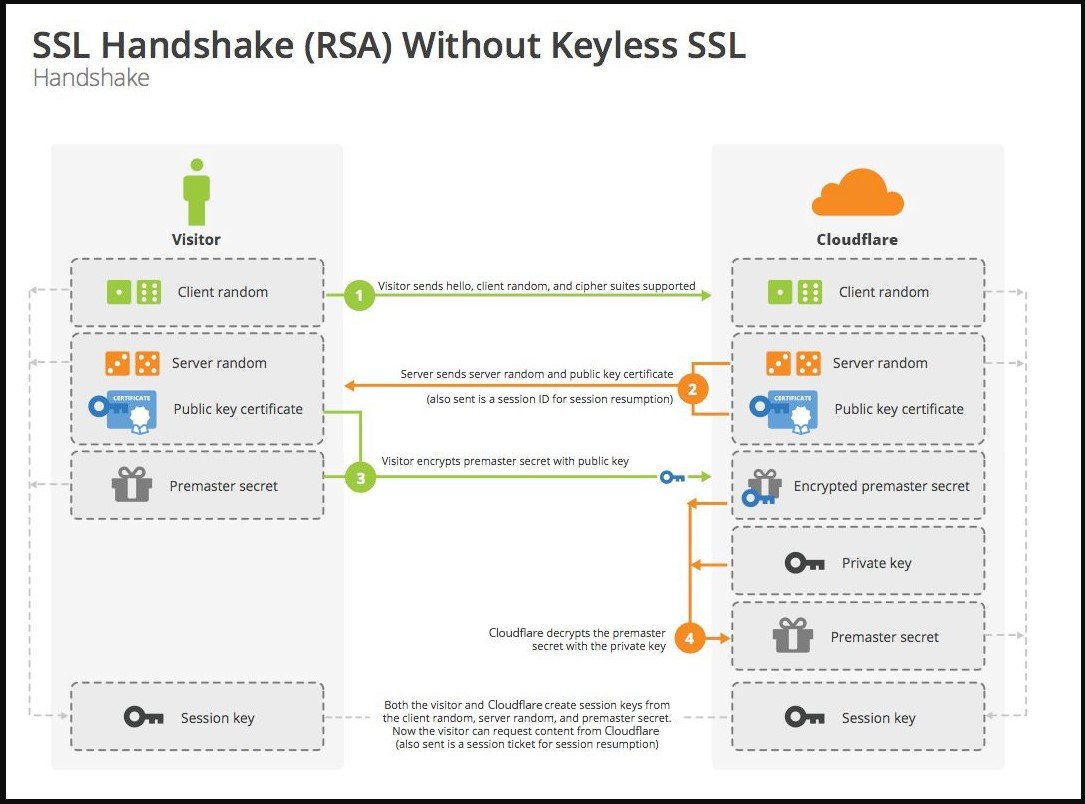
Чтобы защитить данные клиентов в это непростое время, компания отозвала все ключи шифрования из дата-центров, расположенных в Украине, России и Белоруссии. Дополнительно Cloudflare ввела в эксплуатацию технологию «Keyless SSL».

Эта технология позволяет организациям использовать поставщика облачных услуг для SSL/TLS-шифрования без необходимости выдавать им мастер-ключ. Закрытый ключ хендшейка в этом случае будет удалён с сервера вендора и заменён защищёнными «ключами сессии».


Ещё одна мера Cloudflare подразумевает специальную конфигурацию серверов в Украине, России и Белоруссии, согласно которой они будут полностью блокироваться при потере интернет-соединения или питания от сети.

«Все данные на диске шифруются с помощью ключей, которые не хранятся на сайте. Выведенные из строя машины не смогут загрузиться, пока не будет введён защищённый ключ», — объясняют представители Cloudflare.

Помимо этого, компания обещала уделить больше внимания защите украинских государственных и телекоммуникационных организаций от DDoS-атак. В настоящее время Cloudflare обслуживает более 60 компаний в этой стране.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru