


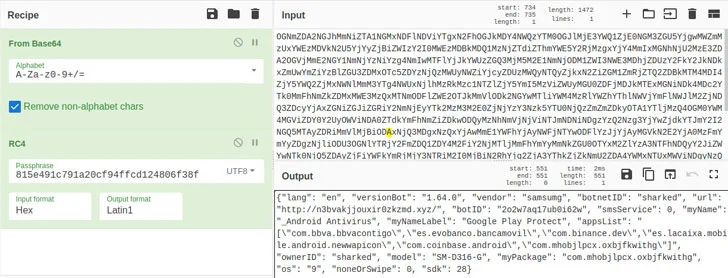

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Авторам банковского Android-трояна SharkBot удалось обойти защитные механизмы официального магазина Google Play Store, замаскировав своё детище под антивирусное приложение. Пользователям стоит быть начеку, поскольку SharkBot способен обходить механизмы мультифакторной аутентификации.

Задача этого банковского трояна — извлечь учётные данные клиентов кредитных организаций, а после этого осуществить несанкционированные переводы денежных средств. Впервые SharkBot заявил о себе в ноябре 2021 года, тогда специалисты Cleafy предупреждали об интересе вредоноса к банковским приложениям и криптовалютным кошелькам пользователей.

SharkBot отличается умением проводить транзакции с помощью автоматизированных систем (Automatic Transfer Systems, ATS). Его «коллега» TeaBot, например, взаимодействует с заражённым устройством только через оператора.

«Использование ATS помогает зловреду получать список событий для симуляции. Поскольку эти функции позволяют имитировать прикосновения к дисплею и клики по кнопкам, SharkBot может не только переводить денежные средства, но и устанавливать другие вредоносные программы», — гласит отчёт NCC Group, посвящённый SharkBot.


Последняя на данный момент версия вредоноса, которую обнаружили в Google Play Store 28 февраля, задействует функциональность Android Direct Reply для распространения на другие устройства, что уже можно назвать червеобразными атаками.

В общей сложности SharkBot установили около 57 тысяч пользователей. Специалисты привели список приложений, под которые злоумышленники маскируют свой троян:

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru