



Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

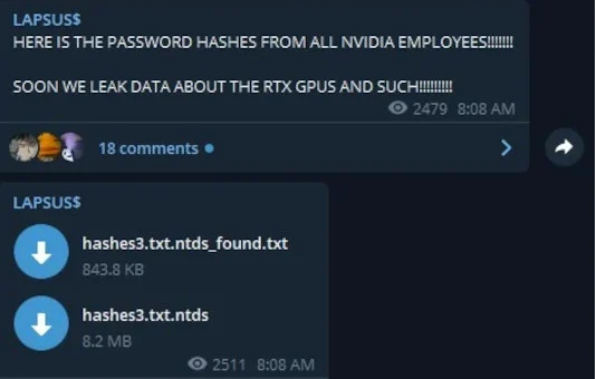
Группировка Lapsus$, взявшая на себя ответственность за атаку на NVIDIA, начала сливать информацию, якобы украденную у производителя видеокарт. Последний продолжает расследование и пока отказывается комментировать заявления хакеров и выложенные ими данные.

Ранее NVIDIA подтвердила факт кибератаки, не вдаваясь в подробности; об утечке в этом коротком сообщении не было сказано ни слова. Взломщики, напротив, очень активно распространяются о своем достижении. Так, они заявили, что пробыли в сети жертвы почти неделю, украли 1 Тбайт важных данных и готовы опубликовать их, если не получат выкуп.

В подтверждение своих слов Lapsus$ выложила в общий доступ несколько файлов с хешированными паролями, якобы принадлежащими сотрудникам NVIDIA.


Пострадавшая компания нанесла ответный удар — получила доступ к виртуальной машине злоумышленников и зашифровала все данные. Однако большого урона нанести не удалось: у Lapsus$ остались резервные копии.

Ответный взлом только раззадорил авторов атаки. Они заявили, что украли у NVIDIA закрытую документацию по драйверам, прошивкам, SDK, проприетарному контроллеру Falcon, а также по LHR — технологии ограничения хешрейта, введенной из-за роста популярности ускорителей у копателей криптовалюты.

Хакеры также пообещали не публиковать эти данные, если жертва уберет защиту от майнинга из прошивок GeForce RTX серии 30. В противном случае исходники программных заплаток LHR и информация об алгоритмах, снижающих производительность графических карт, будут не только слиты в паблик, но и выставлены на продажу.

Затем в этой ветке появилась ссылка на архив «данных NVIDIA», хранящийся в облаке Amazon, — RAR-файл весом около 20 Гбайт. Производитель видеочипсетов подал жалобу на абьюз, и Lapsus$ перенесла свои откровения в торренты. По их словам, слитых данных о LHR вполне достаточно для обхода этой защиты; один из таких способов хакеры даже предлагают к продаже, гарантируя отключение LHR без перепрошивки.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru