



Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Исследователь в области кибербезопасности придумал способ добыть учётные данные Visual Voice Mail (VVM) на Android-устройствах и удалённо прослушивать голосовые сообщения пользователя без его ведома.

По итогам исследования 21 июня 2021 года специалист Крис Талбот выявил уязвимость, которая впоследствии получила идентификатор CVE-2022-23835. Брешь затрагивает не саму мобильную операционную систему Android, а способ имплементации сервиса операторами связи.

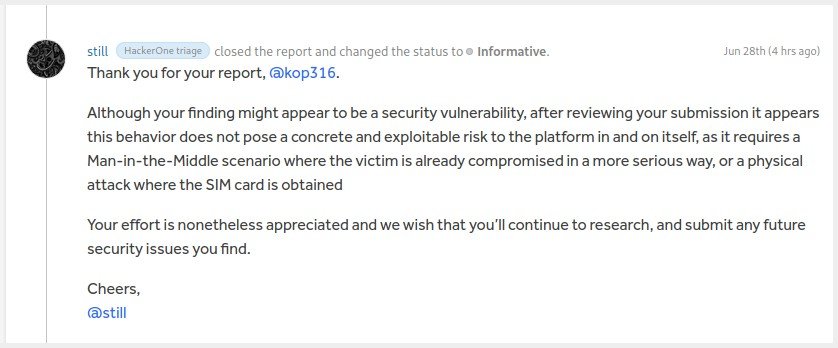
Тем не менее стоит отметить, что уязвимость на сегодняшний день имеет статус «спорной», поскольку операторы AT&T и T-Mobile отмахнулись от отчёта Талбота, ссылаясь на отсутствие риска эксплуатации.


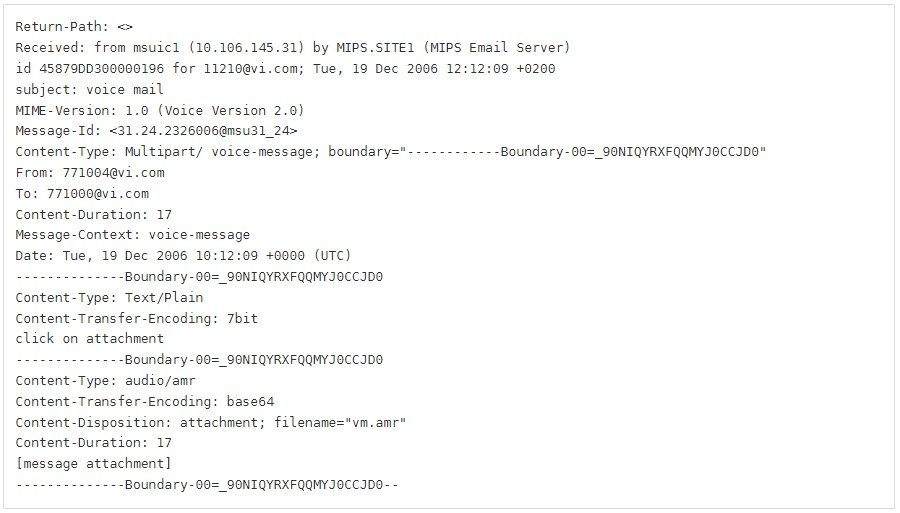
Согласно описанию эксперта, условному атакующему, который хочет использовать уязвимость, придётся задействовать приложение с разрешением READ_SMS, чтобы получить доступ к учётным данным IMAP-сервера VVM. Поскольку эти сведения передаются в незашифрованном виде через SMS-протокол, любой софт с возможностью читать содержимое коротких сообщений может перехватить их.

Всё это можно осуществить во время входа в клиентское приложение VVM, регистрации и активации / деактивации VVM. Именно тогда система обменивается этими SMS-сообщениями, хотя пользователь и не видит их (всё происходит в фоновом режиме).

Если такой способ эксплуатации увенчается успехом, злоумышленнику уже не нужен будет доступ к сим-карте или СМС-сообщениям. Он и без этого сможет получить доступ к визуальной голосовой почте.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru