



Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг встроенного в Windows антивируса Microsoft Defender, позволяющий условному атакующему скопировать и запустить вредоносную программу без какого-либо детекта. Известно, что брешь затрагивает последние версии Windows 10.

Специалист по кибербезопасности, известный в Twitter под ником Aura (@SecurityAura), сообщил, что злоумышленники могли использовать пропатченную уязвимость с 2014 года.

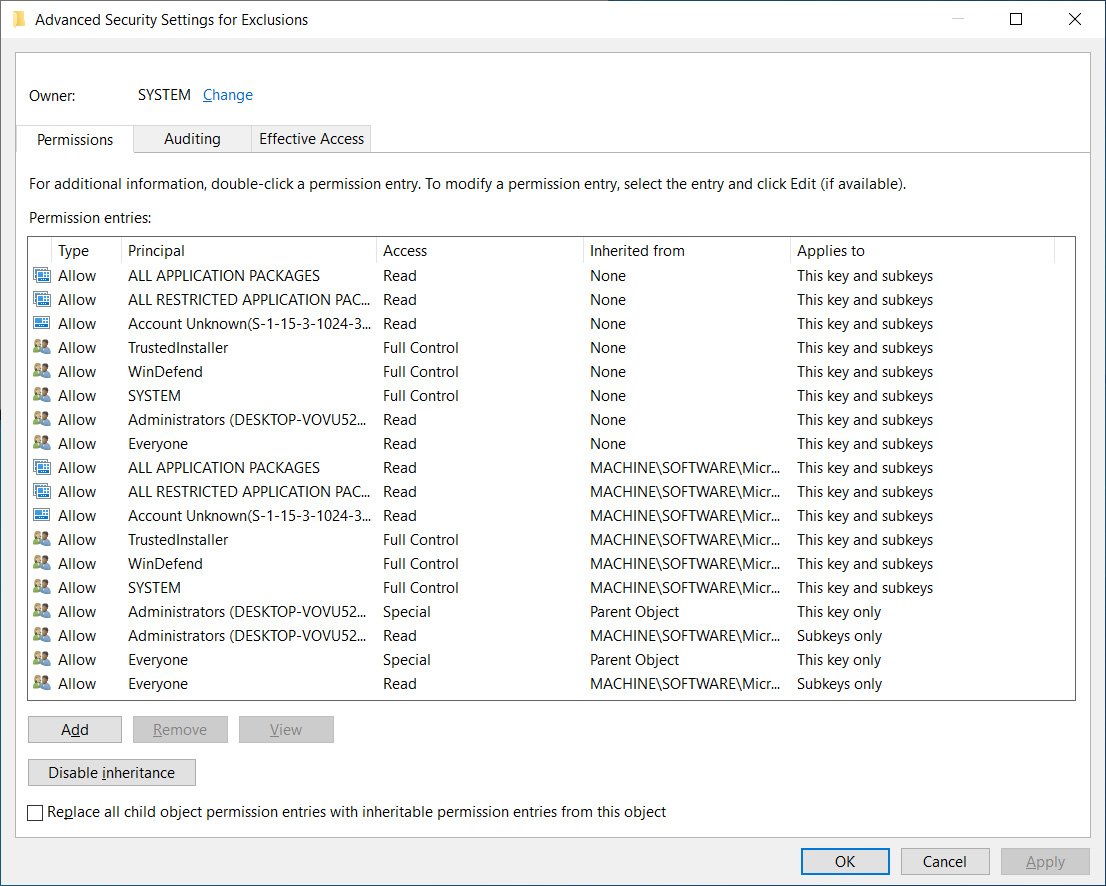
Проблема, как оказалось, крылась в ключе реестра HKLM\Software\Microsoft\Windows Defender\Exclusions, который содержит список директорий, файлов, расширений и процессов, исключённых из сканирования Microsoft Defender. Проще говоря, встроенный антивирус не будет проверять указанные сущности на предмет вредоносности.

Потенциальная эксплуатация допускалась благодаря некорректной конфигурации ключа: доступ к нему был у группы «Everyone» («Все»).


В результате любой локальный пользователь мог добраться до этих настроек, невзирая на права в системе. Эксперт Нэйтан Макналти также предупреждал, что из-за бага пользователи могут получить список исключений из реестра вместе с записями, в которых хранятся настройки групповой политики.

Microsoft не стала раздувать из этого проблему, а просто незаметно устранила уязвимость. НА вышедший патч случайно обратил внимание датский специалист, известный под онлайн-псевдонимом SecGuru_OTX.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru