



Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

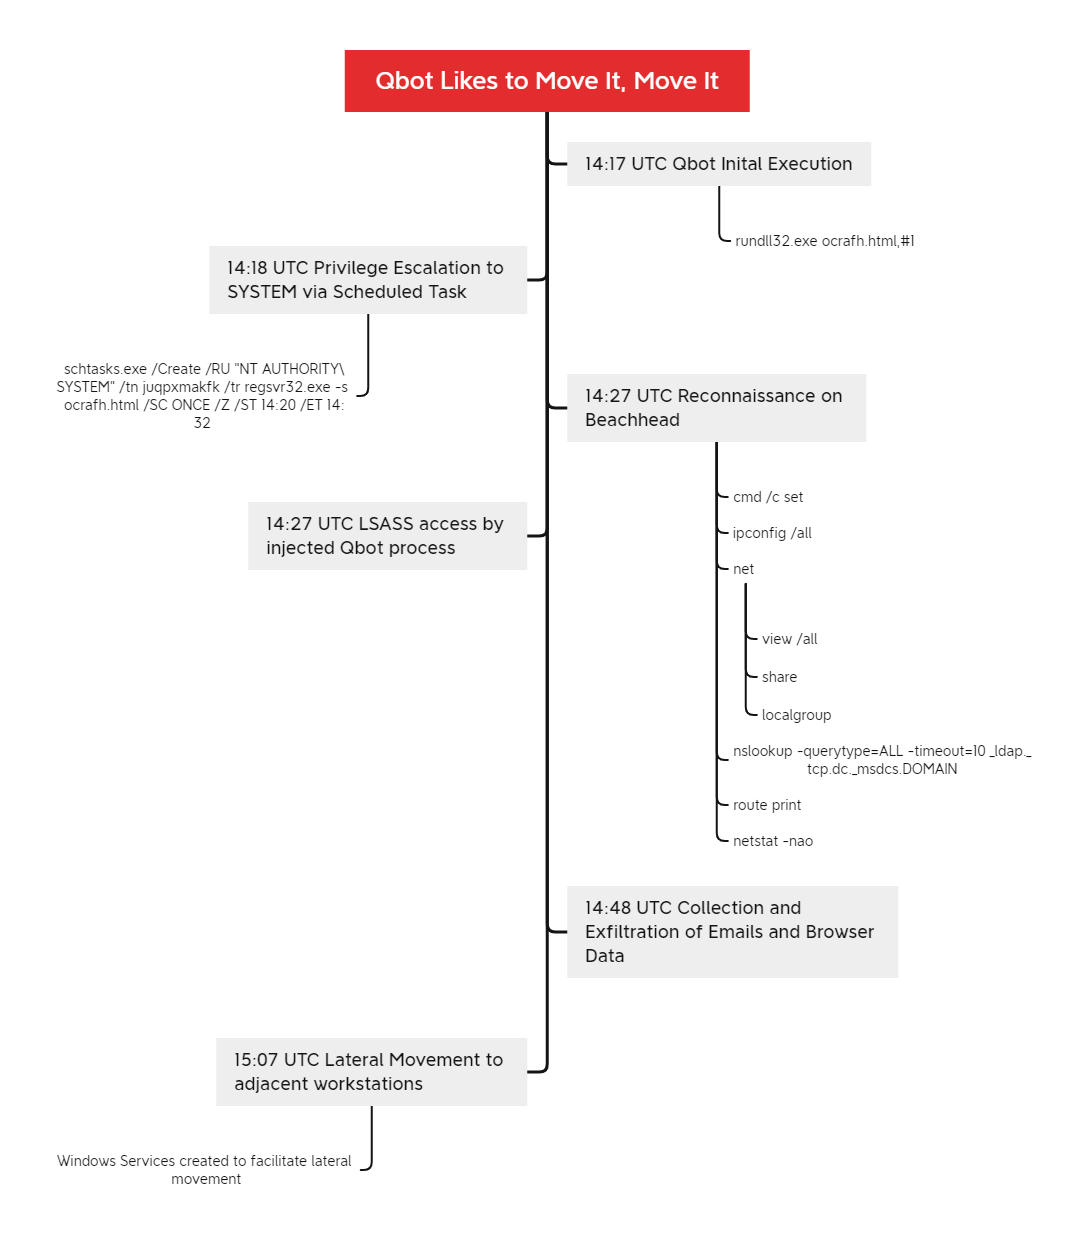
Аналитики с тревогой отмечают, что Qbot стал действовать шустрее. Разбор октябрьских и февральских атак зловреда показал, что ему требуется всего полчаса, чтобы украсть сохраненные пароли из браузеров и письма из Outlook. А примерно через 50 минут после запуска он разбегается по сети, копируя себя на обнаруженные Windows-машины.

Атаки с использованием Qbot, он же QakBot, Quakbot и Pinkslipbot, эксперты наблюдают уже более десяти лет. Этот вредонос умеет воровать данные, регистрировать клавиатурный ввод, открывать бэкдор, а также самостоятельно распространяться по сети и развертывать в ней других зловредов, в том числе шифровальщиков.

После запуска Qbot внедряет свой код в процесс msra.exe (удаленный помощник Windows) и с его помощью создает в системе запланированное задание на повышение привилегий до уровня SYSTEM. После этого он приступает к разведке, используя различные утилиты Microsoft, и параллельно пытается получить доступ к службе LSASS, чтобы добраться до учетных данных пользователей системы.

Как оказалось, обновленный вредонос тратит на все это не больше 10 минут. На кражу данных из браузеров и Outlook у него уходит 30 минут; эту информацию злоумышленники могут в дальнейшем использовать для дальнейшего распространения Qbot через почту.

Чтобы избежать обнаружения, непрошеный гость добавляет свою DLL в список исключений Microsoft Defender. Выжав из зараженной системы все, что можно, зловред начинает распространять свои копии на другие компьютеры в сети, удаленно создавая сервис для запуска (исчезает после перезагрузки системы).


Основной способ распространения Qbot — спам-письма с вредоносной ссылкой или Excel-вложением с вредоносным макросом. Во избежание подобных атак Microsoft давно по умолчанию отключила макросы в Office, а теперь собирается и вовсе убрать кнопки, активирующие эту функциональность.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru