



Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Неизвестная киберпреступная группировка взломала системы, на которых хранился контент Спартакиады народов КНР за несколько дней до начала соревнований. Киберинцидент, о котором рассказали эксперты Avast, произошёл в прошлом году.

По словам чешской антивирусной компании, за атакой стояли злоумышленники, владеющие китайским языком. Хакерам удалось взломать системы 3 сентября — за 12 дней до старта Спартакиады. Напомним, что массовые спортивные соревнования в КНР в 2021 году проводились с 15 по 27 сентября.

Проникнув в сеть, киберпреступники установили несколько веб-шеллов, обеспечивающих удалённый доступ, и таким образом существенно укрепились в системе. Специалисты пока не могут сказать, какие именно данные похитили атакующие, однако уже сейчас понятно, что кибергруппа либо находится непосредственно на территории Китая, либо свободно владеет китайским языком.

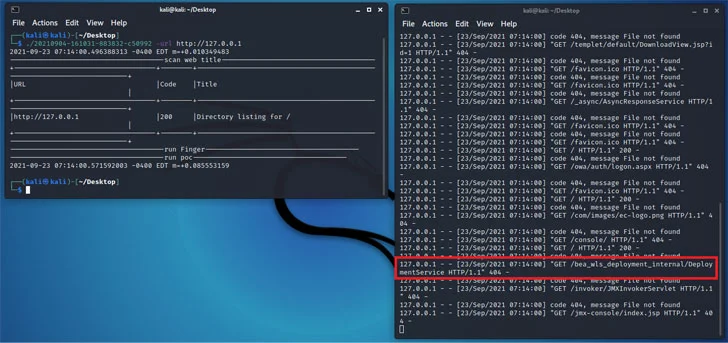
Вектором проникновения послужила уязвимость веб-сервера. Однако перед установкой шеллов преступники экспериментировали с расширениями, проверяя, какие именно файлы они могут загрузить на сервер. В завершение хакеры подсунули исполняемый код под видом безобидных файлов-изображений.


После этого злоумышленники пытались по-новому сконфигурировать сервер, чтобы у них была возможность запустить Behinder. Эта попытка провалилась, тогда хакеры загрузили и запустили Tomcat-сервер целиком, а также использовали ряд инструментов, среди которых был сетевой сканер и кастомный 0-click фреймворк (написан на Go).

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru