


Security Vision 5: новые функции автоматизации и расширенная аналитика

Security Vision 5: новые функции автоматизации и расширенная аналитика

Security Vision 5: новые функции автоматизации и расширенная аналитика

Вышла новая версия Security Vision 5. Обновление затронуло сразу несколько направлений: автоматизацию рабочих процессов, настройку интеграций, аналитику и интерфейс. Изменения упрощают работу специалистов и позволяют быстрее настраивать нужные сценарии.

Автоматизация процессов

Теперь можно запускать вычисляемый рабочий процесс прямо из карточки объекта или графа.

При этом нужный сценарий выбирается автоматически — в зависимости от входных параметров. В графе допускается выбор рабочих процессов из разных источников: свойств объекта или справочника, переменных и фильтров. Это помогает сократить количество шаблонов и быстрее настраивать сценарии.

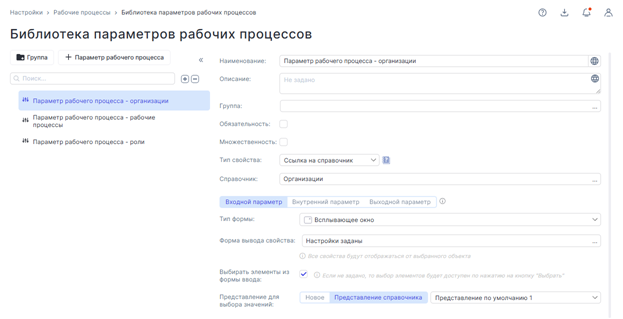
Библиотека параметров

Добавлена единая библиотека параметров, доступная во всех рабочих процессах. Поддерживается динамическое переопределение входных данных из разных источников, что уменьшает количество дублей и ошибок при передаче информации между блоками.


Контроль массовых запусков

В системных событиях и оповещениях появились настройки, которые позволяют ограничить лавинообразное создание процессов при массовых операциях (например, при удалении большого количества объектов). Теперь можно запускать один процесс сразу для набора объектов.

Интеграции и безопасность

В PowerShell-коннекторе добавлен режим JEA: выполнение только разрешённых команд без прав локального администратора. В EventLog можно подставлять параметры в имя журнала. В HTTP-коннекторе появился новый тип данных — Content-Type: text/csv для работы с системами, использующими CSV.

Аналитика и отчёты

Виджеты «Последовательность», «Спидометр» и «Индикатор», а также отчёты теперь могут брать значения из переменной «Результат блока». Это удобно для последовательных расчётов и пошаговой обработки данных.

Интерфейс

Для табличных блоков в карточках объектов появилась настройка ширины «по содержимому» — таблицы стали компактнее. В выпадающих списках для справочников теперь работает поиск без учёта регистра. Интерфейс обработчика событий сделали более наглядным при большом числе правил группировки.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru