


Security Vision 5: новые функции автоматизации и расширенная аналитика

Security Vision 5: новые функции автоматизации и расширенная аналитика

Security Vision 5: новые функции автоматизации и расширенная аналитика

Вышла новая версия Security Vision 5. Обновление затронуло сразу несколько направлений: автоматизацию рабочих процессов, настройку интеграций, аналитику и интерфейс. Изменения упрощают работу специалистов и позволяют быстрее настраивать нужные сценарии.

Автоматизация процессов

Теперь можно запускать вычисляемый рабочий процесс прямо из карточки объекта или графа.

При этом нужный сценарий выбирается автоматически — в зависимости от входных параметров. В графе допускается выбор рабочих процессов из разных источников: свойств объекта или справочника, переменных и фильтров. Это помогает сократить количество шаблонов и быстрее настраивать сценарии.

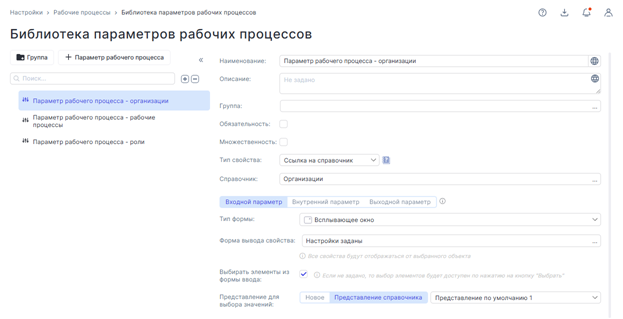
Библиотека параметров

Добавлена единая библиотека параметров, доступная во всех рабочих процессах. Поддерживается динамическое переопределение входных данных из разных источников, что уменьшает количество дублей и ошибок при передаче информации между блоками.


Контроль массовых запусков

В системных событиях и оповещениях появились настройки, которые позволяют ограничить лавинообразное создание процессов при массовых операциях (например, при удалении большого количества объектов). Теперь можно запускать один процесс сразу для набора объектов.

Интеграции и безопасность

В PowerShell-коннекторе добавлен режим JEA: выполнение только разрешённых команд без прав локального администратора. В EventLog можно подставлять параметры в имя журнала. В HTTP-коннекторе появился новый тип данных — Content-Type: text/csv для работы с системами, использующими CSV.

Аналитика и отчёты

Виджеты «Последовательность», «Спидометр» и «Индикатор», а также отчёты теперь могут брать значения из переменной «Результат блока». Это удобно для последовательных расчётов и пошаговой обработки данных.

Интерфейс

Для табличных блоков в карточках объектов появилась настройка ширины «по содержимому» — таблицы стали компактнее. В выпадающих списках для справочников теперь работает поиск без учёта регистра. Интерфейс обработчика событий сделали более наглядным при большом числе правил группировки.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru