



Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Криптовалютная биржа PayBito, работающая с Bitcoin Cash, Bitcoin, Ethereum, HCX, Litecoin, Ethereum Classic и управляемая компанией HashCash, стала жертвой кибератаки. Операторы программы-вымогателя LockBit уверяют, что это их рук дело.

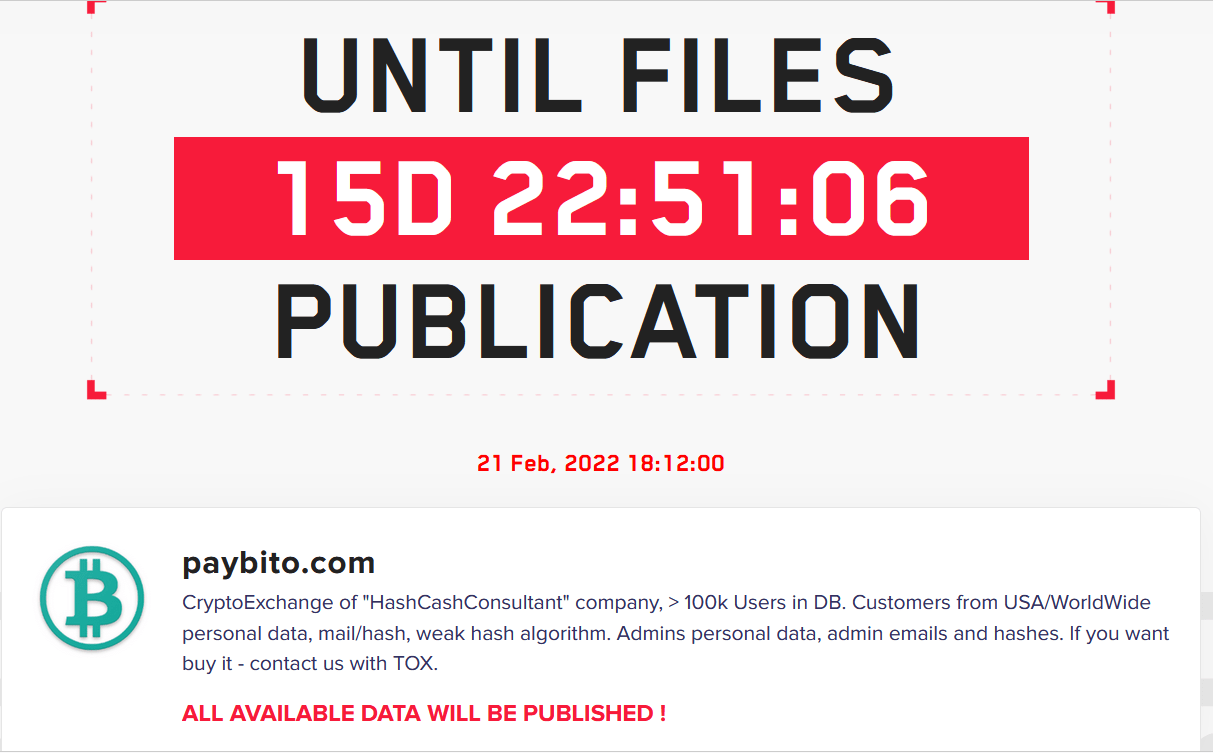
Как отметили киберпреступники, в ходе кампании им удалось выкрасть данные клиентов PayBito. На сайте злоумышленников в сети Tor, где они обычно публикуют информацию о жертвах, появилось имя криптобиржи.

«Криптовалютная биржа компании "HashCashConsultant" > база данных 100 тысяч пользователей. ПДн клиентов по всему миру, администраторов, а также электронные письма и хеши. Если хотите приобрести всё это, свяжитесь с нами через TOX», — пишут операторы шифровальщика.


По словам злоумышленников, PayBito использовала слабые алгоритмы хеширования, что позволяет легко расшифровать пароли и имейлы затронутых пользователей. Кроме того, группировка извлекла персональные данные администраторов.

Если пострадавшая компания не заплатит выкуп до 21 февраля 2022 года, все перечисленные сведения будут опубликованы в Сети.

Напомним, что операторы LockBit проводят атаки с сентября 2019 года. Согласно недавнему отчёту Group-IB, Lockbit в 2021 году занял второе место среди наиболее агрессивных шифровальщиков (251 жертва). На первом месте оказался Conti (361 жертва).

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru