



За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца Group-IB насчитала в рунете свыше 110 тыс. предложений купить сертификат вакцинации против COVID-19; в сентябре-октябре число таких находок едва превышало 3000. Нарушающие закон торговцы чаще всего продвигают свои услуги в Telegram, реже — через специализированные сайты, соцсети и теневые форумы.

Подобные объявления стали появляться в Сети в середине прошлого года. Как оказалось, некоторые из них публикуют откровенные мошенники. В частности, эксперты GIB обнаружили, что ковид-сертификатами теперь торгуют ОПГ, работающие по схемам «Мамонт / Курьер» и «Fake Date».

Злоумышленники размещают свои приманки в соцсетях или на сайтах знакомств. Когда потенциальный покупатель связывается с ними, ему предлагают перекочевать в Telegram, используя пригласительный код доступа. На самом деле этот код является уникальным идентификатором скамера, работающего за проценты от суммы украденного.

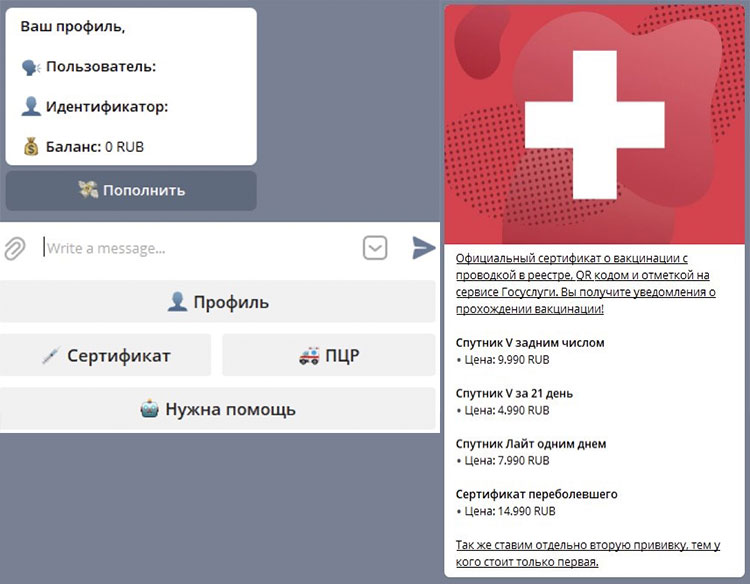
Созданный мошенниками Telegram-бот предлагает потенциальной жертве широкий спектр услуг: приобретение сертификата вакцинированного или переболевшего ковидом, получение официальной или фейковой справки о прохождении ПЦР-теста, а также возможность пополнить электронный кошелек.


После выбора услуги бот генерирует счет и просит оплатить его переводом на кошелек физлица. Проведя платеж, жертва ничего не получает взамен. Мошенники исчезают в надежде, что обманутый пользователь не станет обращаться в полицию: там попытку покупки сертификата могут воспринять как преступление, подпадающее под статью 327 УК РФ (изготовление, сбыт, использование поддельных документов).

О мошеннической схеме, связанной с приобретением фальшивых QR-кодов, рассказал эксперт компании «Газинформсервис» Григорий Ковшов:

«Желание купить фальшивый сертификат о вакцинации или QR-код может обернуться серьезными неприятностями, в том числе с точки зрения кибербезопасности. Например, приобретатель поддельного QR-кода может лишиться персональных данных, денежных средств или заразить свой гаджет вредоносным ПО в случае перехода на ресурсы мошенников. Не поощряйте мошенническую деятельность и помните – информационная безопасность в наших с вами руках».

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru