



RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

Популярный WordPress-плагин Essential Addons for Elementor, который в настоящее время используется более чем на миллионе сайтов, содержит критическую уязвимость, приводящую к удалённому выполнению кода. Затронутые версии — 5.0.4 и более поздние.

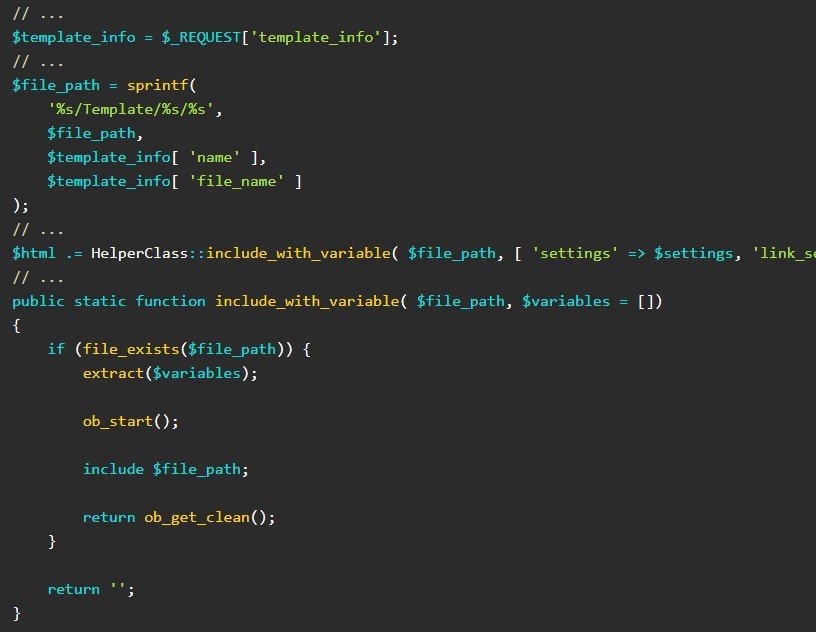
Брешь позволяет неаутентифицированному пользователю загрузить PHP-файл на сервер и выполнить код на целевом сайте. Проблема кроется в том, как вводимые пользователем данные используются внутри функции «include», включённой в ajax_load_more и ajax_eael_product_gallery.

Единственное условие для успешной атаки — наличие на сайте рабочих виджетов «dynamic gallery» и «product gallery». Специалисты привели кусок кода, использующий описанную брешь,


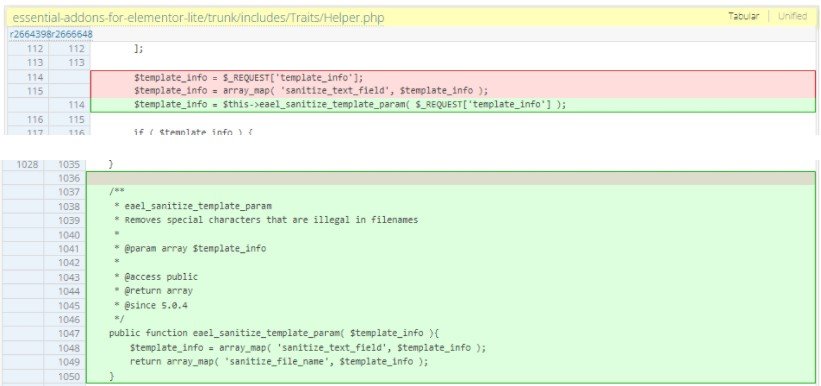
Исследователь Вай Ян Мо обнаружил уязвимость 25 января 2022 года, однако разработчики к тому времени уже знали о её существовании. Они даже выпустили версию 5.0.3, в которой функция «sanitize_text_field» отвечает за обработку вводимых пользователем данных. Тем не менее эта обработка не помогла защитить сайты от локальных пейлоадов.

Вторая попытка устранить брешь — версия 5.0.4 — отметилась функцией «sanitize_file_name», которая должна удалять спецсимволы, точки, слеши и пр.


Именно этот релиз проверили специалисты компании Patchstack, выяснив, что в нём до сих пор присутствует уязвимость. После этого разработчики подготовили ещё один патч — 5.0.5.

Напомним, что киберпреступники в январе атаковали более десятка тем и плагинов для популярного движка WordPress, внедрив в них бэкдор. Также в прошлом месяце специалисты нашли уязвимости в трёх плагинах для движка WordPress.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru