



Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

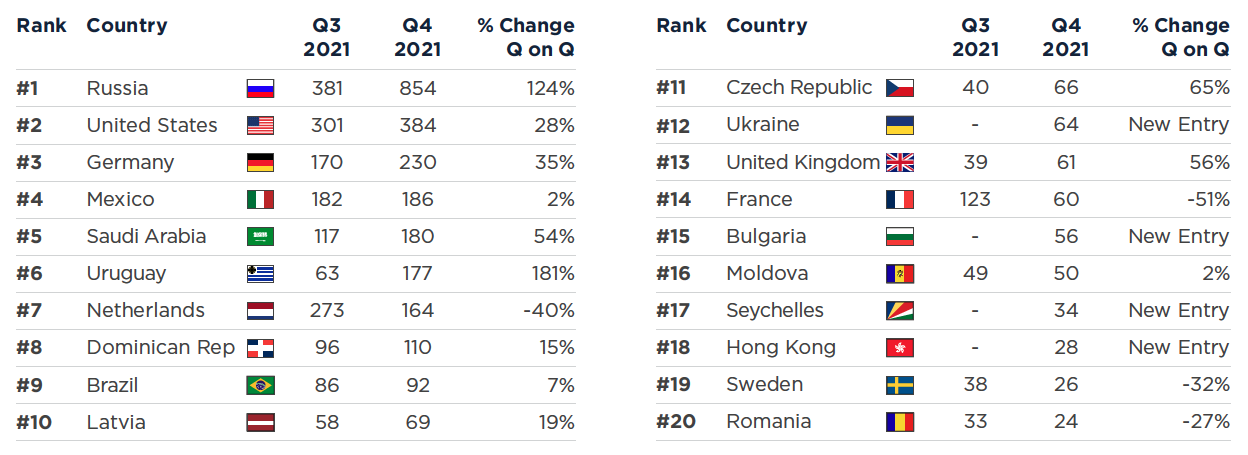
В период с октября по декабрь специалисты НКО Spamhaus выявили 3271 командный сервер вредоносных ботнетов — на 23% больше, чем в III квартале. Список стран с наибольшим числом таких находок вновь возглавила Россия, показавшая прирост в 124%.

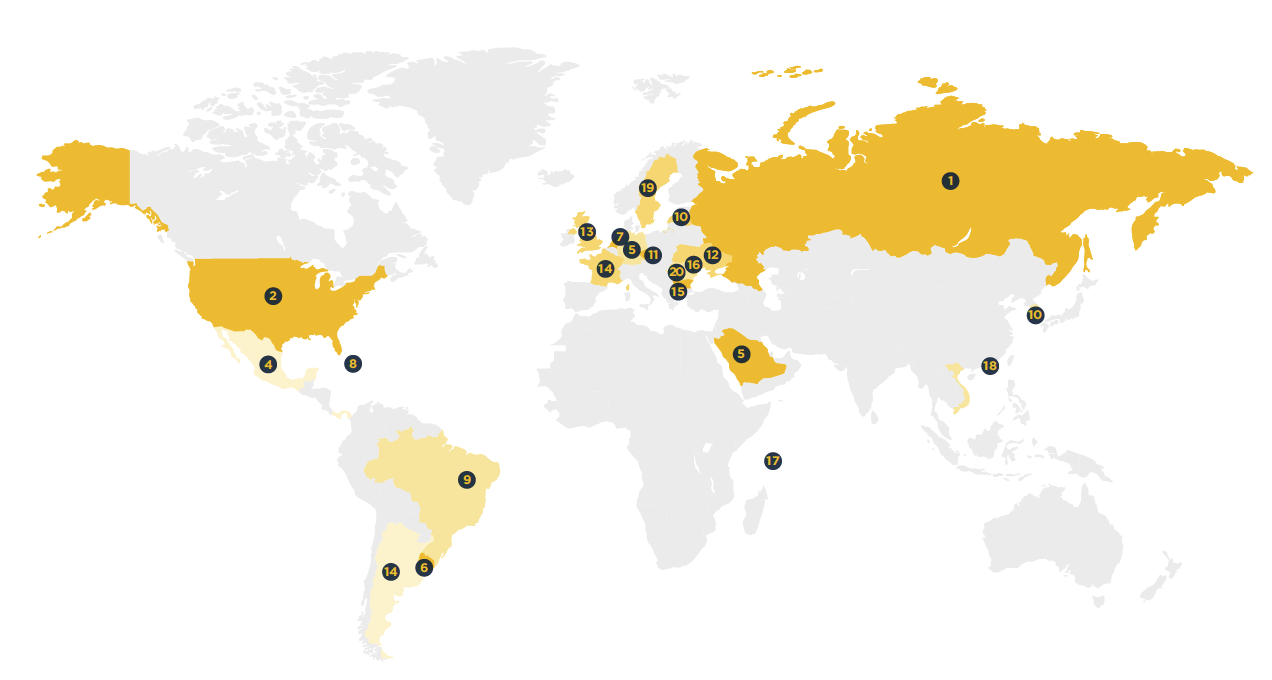
Согласно Spamhaus, в прошлом году эта страна уверенно двигалась ввысь в рейтинге по этому показателю. Вначале она занимала третью ступень непочетного пьедестала, затем шагнула на вторую, а в III квартале отняла пальму первенства у США. Теперь активисты рапортуют, что больше четверти C2-серверов, найденных за последние месяцы 2021 года, располагались в сетях российских провайдеров.

В Топ-10 лидеров по итогам IV квартала вошли также страны Латинской Америки: Мексика, Доминиканская Республика, Бразилия, Уругвай. Последняя, кстати, показала самый стремительный рост числа C2 — на 181%.


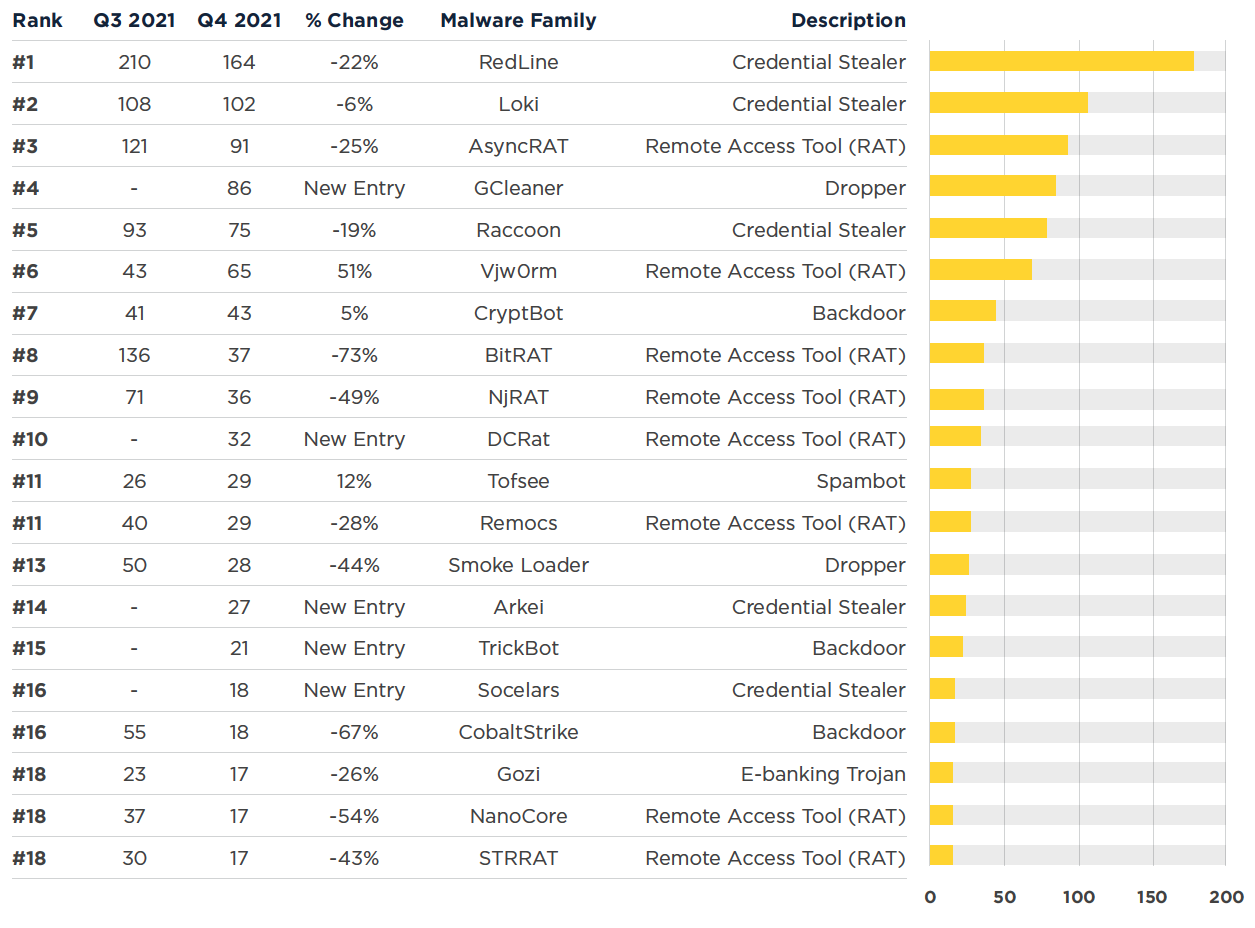
Новый список зловредов с наибольшим числом C2-серверов возглавили инфостилеры RedLine и Loki.  Исследователи особо отметили рост активности загрузчика GCleaner, который используется для распространения других вредоносных программ по модели PPI (Pay-Per-Install, оплата за каждую успешную установку).


Список TLD-доменов по доле злоупотреблений по-прежнему возглавляют родовые .COM, .TOP и .XYZ. Четвертую строку занял новичок .XXX — такие сайты обычно регистрируют создатели развлекательного контента для взрослых (категории 18+). В настоящее время в зоне .XXX, по данным Spamhaus, активны немногим более 9 тыс. доменов, и 2,4% из них ассоциируются с ботнетами.

Количество доменов, специально создаваемых под C2, к концу года уменьшилось; непочетный Топ-20 регистраторов покинули Network Solutions, OVH и ряд китайских компаний, которые успешно борются с такими абьюзами. Результаты аналогичных усилий NameSilo и Namecheap оказались гораздо скромнее, и они сохранили лидирующие позиции. Из новичков примечателен турецкий Atak, не желающий реагировать на уведомления Spamhaus; активисты даже подали на него жалобу в ICANN.

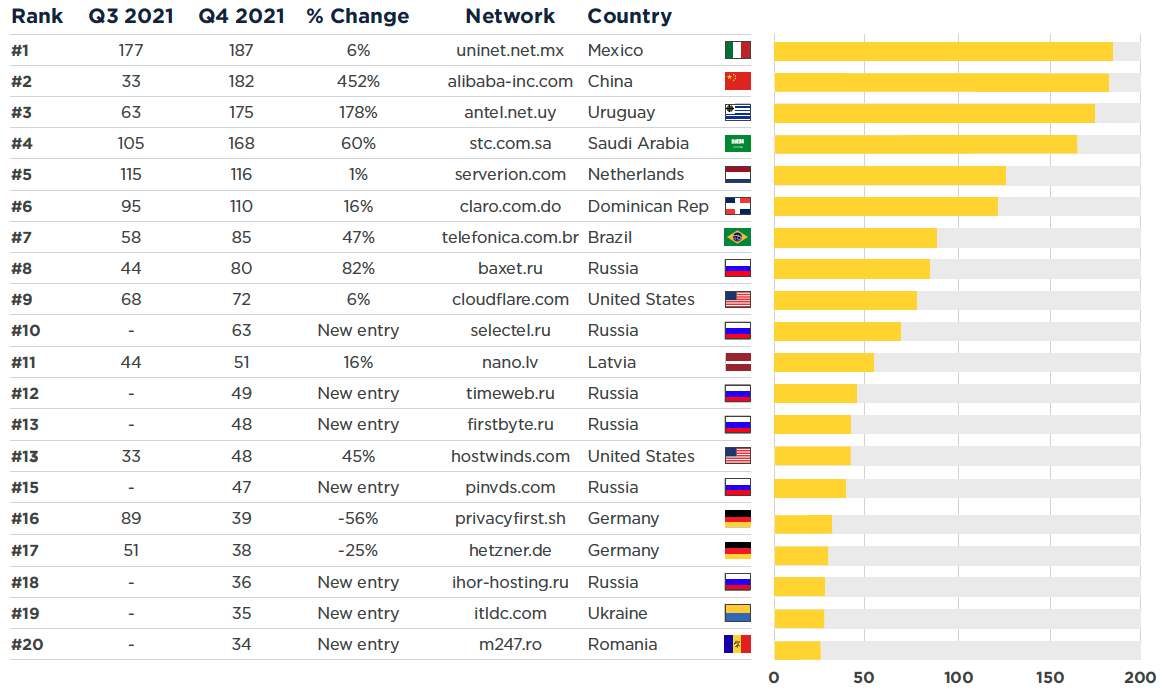
В Топ-10 сетей по числу C2 на сей раз вошел поставщик бесплатного веб-хостинга Alibaba, увеличивший свой показатель на 452%. Сильно ухудшилось также положение российского Baxet, поднявшегося с 14-й на восьмую строчку. Замыкает ведущую десятку новичок «Селектел».


Представляя очередной квартальный отчет по ботнетам, исследователи отметили, что часть C2-активности отследить не удалось из-за того, что злоумышленники используют протокол DoH (DNS поверх HTTPS). Такие услуги по защите от трекинга предоставляют, к примеру, Google и Alibaba; эту возможность уже взяли на вооружение операторы Android-банкера FluBot и бэкдора TeamBot, которые, похоже, используют одну и ту же FastFlux-инфраструктуру. 

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru