



Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

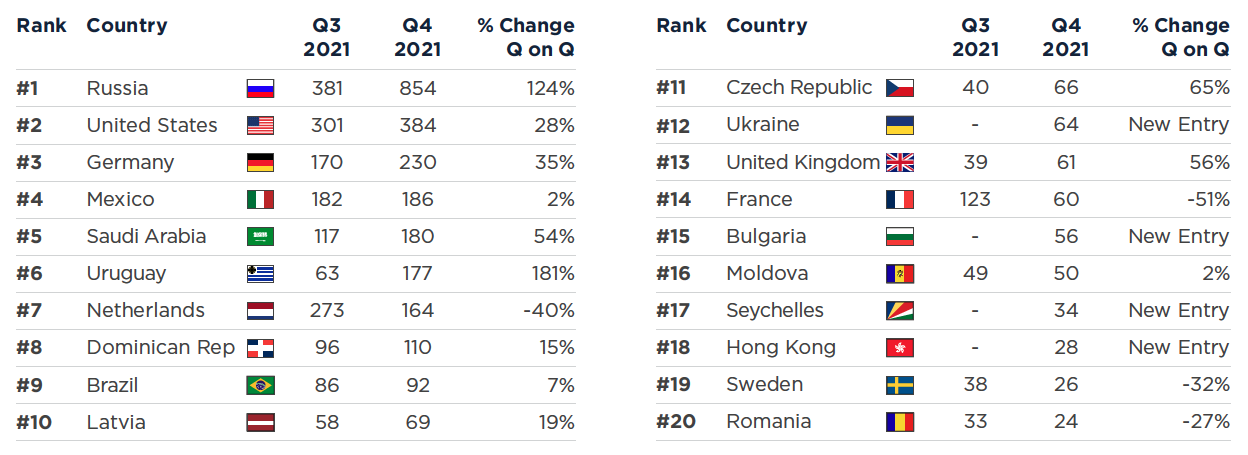
В период с октября по декабрь специалисты НКО Spamhaus выявили 3271 командный сервер вредоносных ботнетов — на 23% больше, чем в III квартале. Список стран с наибольшим числом таких находок вновь возглавила Россия, показавшая прирост в 124%.

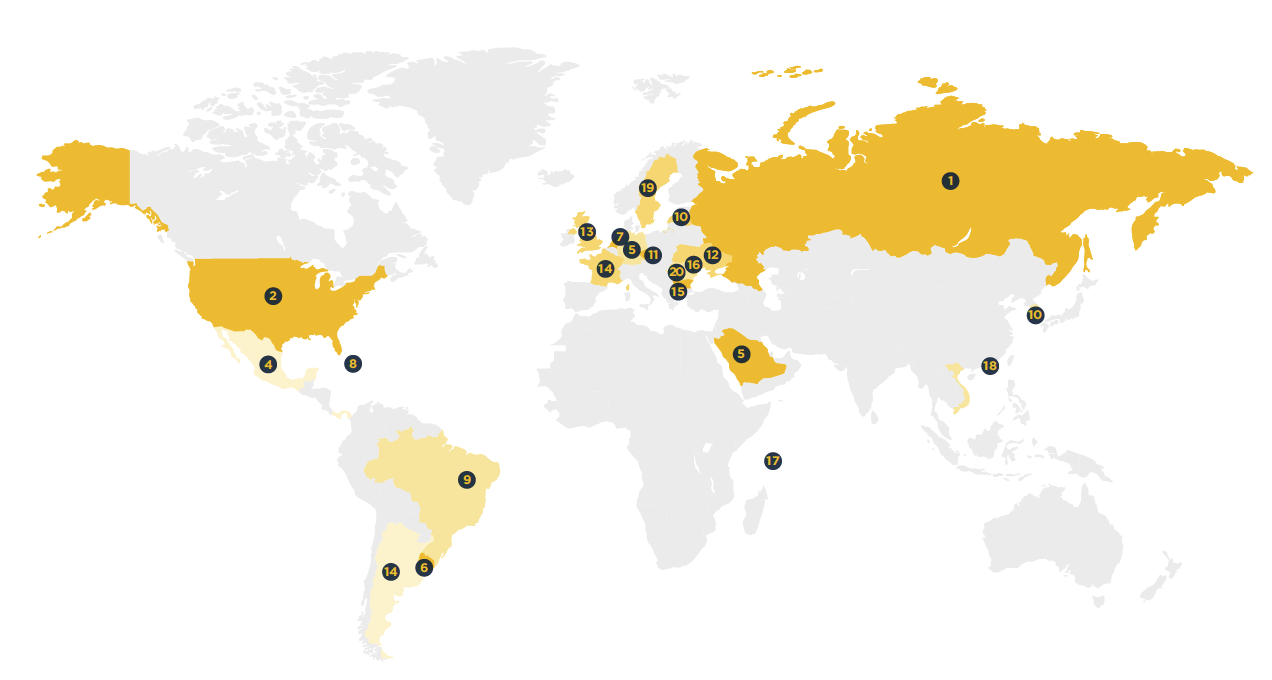
Согласно Spamhaus, в прошлом году эта страна уверенно двигалась ввысь в рейтинге по этому показателю. Вначале она занимала третью ступень непочетного пьедестала, затем шагнула на вторую, а в III квартале отняла пальму первенства у США. Теперь активисты рапортуют, что больше четверти C2-серверов, найденных за последние месяцы 2021 года, располагались в сетях российских провайдеров.

В Топ-10 лидеров по итогам IV квартала вошли также страны Латинской Америки: Мексика, Доминиканская Республика, Бразилия, Уругвай. Последняя, кстати, показала самый стремительный рост числа C2 — на 181%.


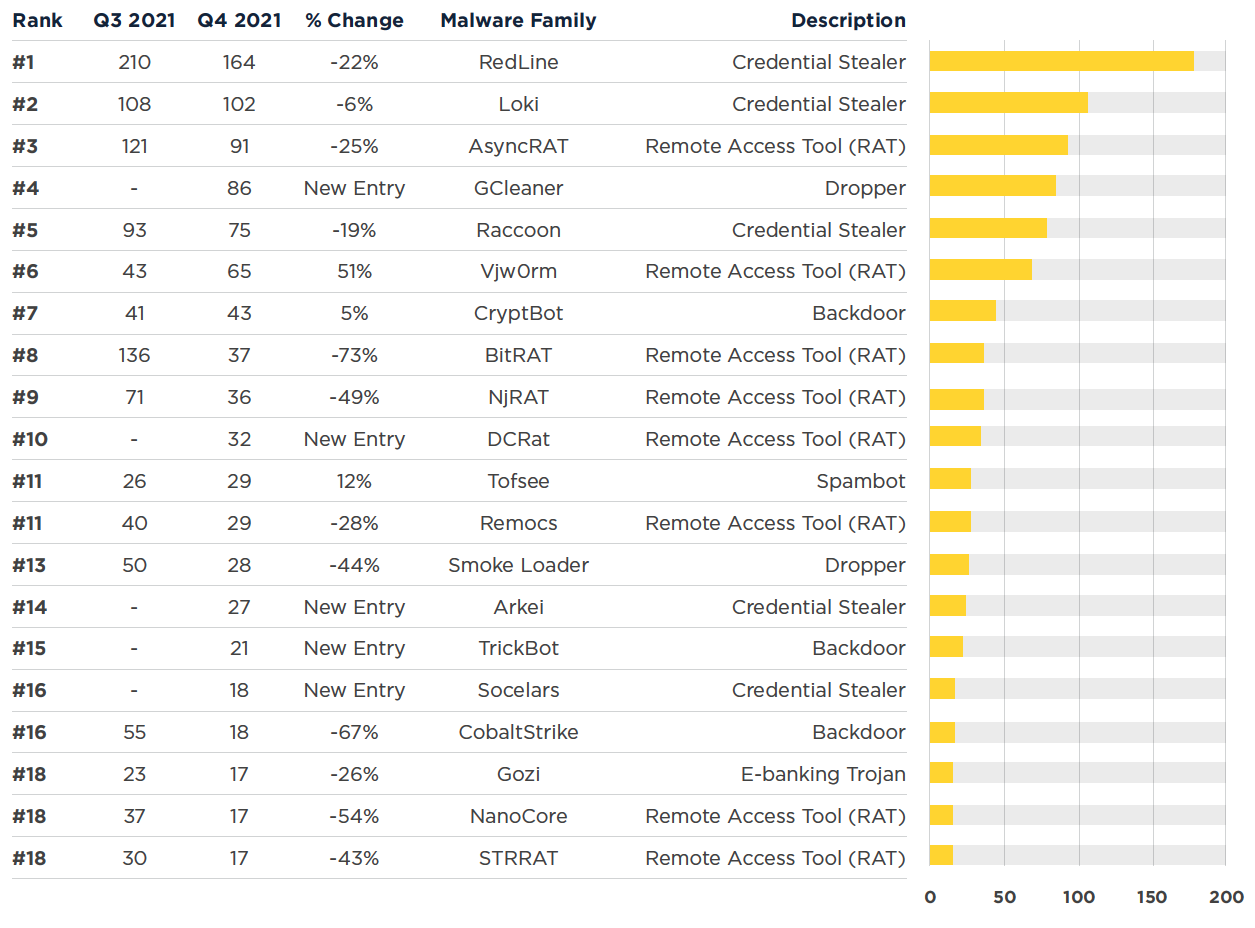
Новый список зловредов с наибольшим числом C2-серверов возглавили инфостилеры RedLine и Loki.  Исследователи особо отметили рост активности загрузчика GCleaner, который используется для распространения других вредоносных программ по модели PPI (Pay-Per-Install, оплата за каждую успешную установку).


Список TLD-доменов по доле злоупотреблений по-прежнему возглавляют родовые .COM, .TOP и .XYZ. Четвертую строку занял новичок .XXX — такие сайты обычно регистрируют создатели развлекательного контента для взрослых (категории 18+). В настоящее время в зоне .XXX, по данным Spamhaus, активны немногим более 9 тыс. доменов, и 2,4% из них ассоциируются с ботнетами.

Количество доменов, специально создаваемых под C2, к концу года уменьшилось; непочетный Топ-20 регистраторов покинули Network Solutions, OVH и ряд китайских компаний, которые успешно борются с такими абьюзами. Результаты аналогичных усилий NameSilo и Namecheap оказались гораздо скромнее, и они сохранили лидирующие позиции. Из новичков примечателен турецкий Atak, не желающий реагировать на уведомления Spamhaus; активисты даже подали на него жалобу в ICANN.

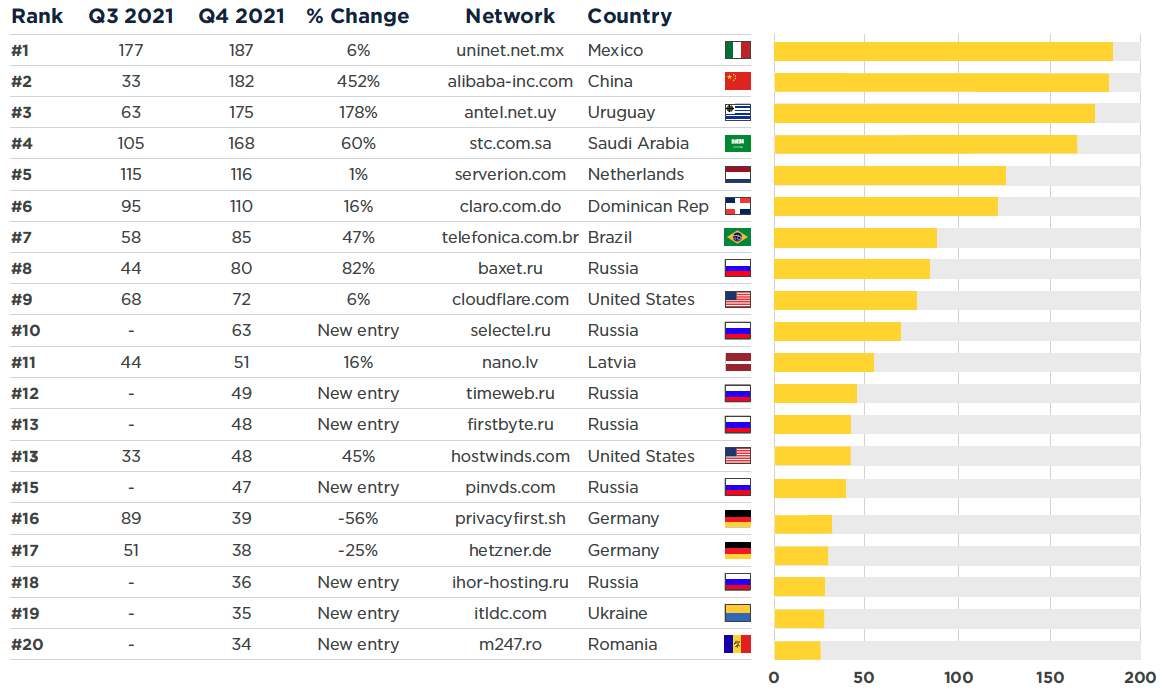
В Топ-10 сетей по числу C2 на сей раз вошел поставщик бесплатного веб-хостинга Alibaba, увеличивший свой показатель на 452%. Сильно ухудшилось также положение российского Baxet, поднявшегося с 14-й на восьмую строчку. Замыкает ведущую десятку новичок «Селектел».


Представляя очередной квартальный отчет по ботнетам, исследователи отметили, что часть C2-активности отследить не удалось из-за того, что злоумышленники используют протокол DoH (DNS поверх HTTPS). Такие услуги по защите от трекинга предоставляют, к примеру, Google и Alibaba; эту возможность уже взяли на вооружение операторы Android-банкера FluBot и бэкдора TeamBot, которые, похоже, используют одну и ту же FastFlux-инфраструктуру. 

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru