



Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

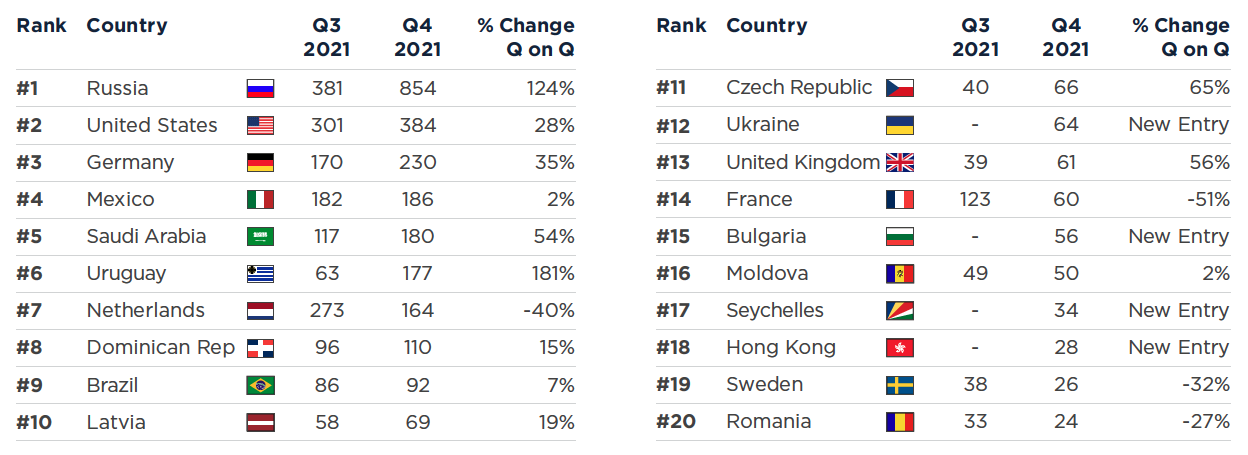
В период с октября по декабрь специалисты НКО Spamhaus выявили 3271 командный сервер вредоносных ботнетов — на 23% больше, чем в III квартале. Список стран с наибольшим числом таких находок вновь возглавила Россия, показавшая прирост в 124%.

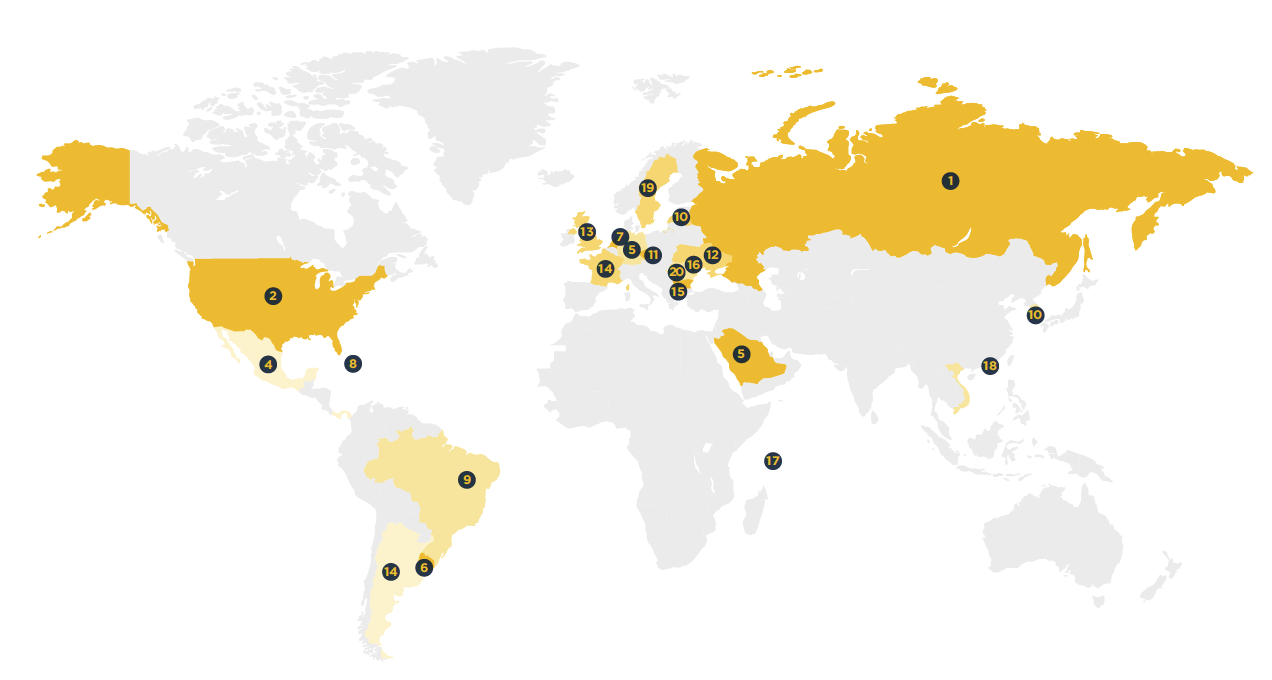
Согласно Spamhaus, в прошлом году эта страна уверенно двигалась ввысь в рейтинге по этому показателю. Вначале она занимала третью ступень непочетного пьедестала, затем шагнула на вторую, а в III квартале отняла пальму первенства у США. Теперь активисты рапортуют, что больше четверти C2-серверов, найденных за последние месяцы 2021 года, располагались в сетях российских провайдеров.

В Топ-10 лидеров по итогам IV квартала вошли также страны Латинской Америки: Мексика, Доминиканская Республика, Бразилия, Уругвай. Последняя, кстати, показала самый стремительный рост числа C2 — на 181%.


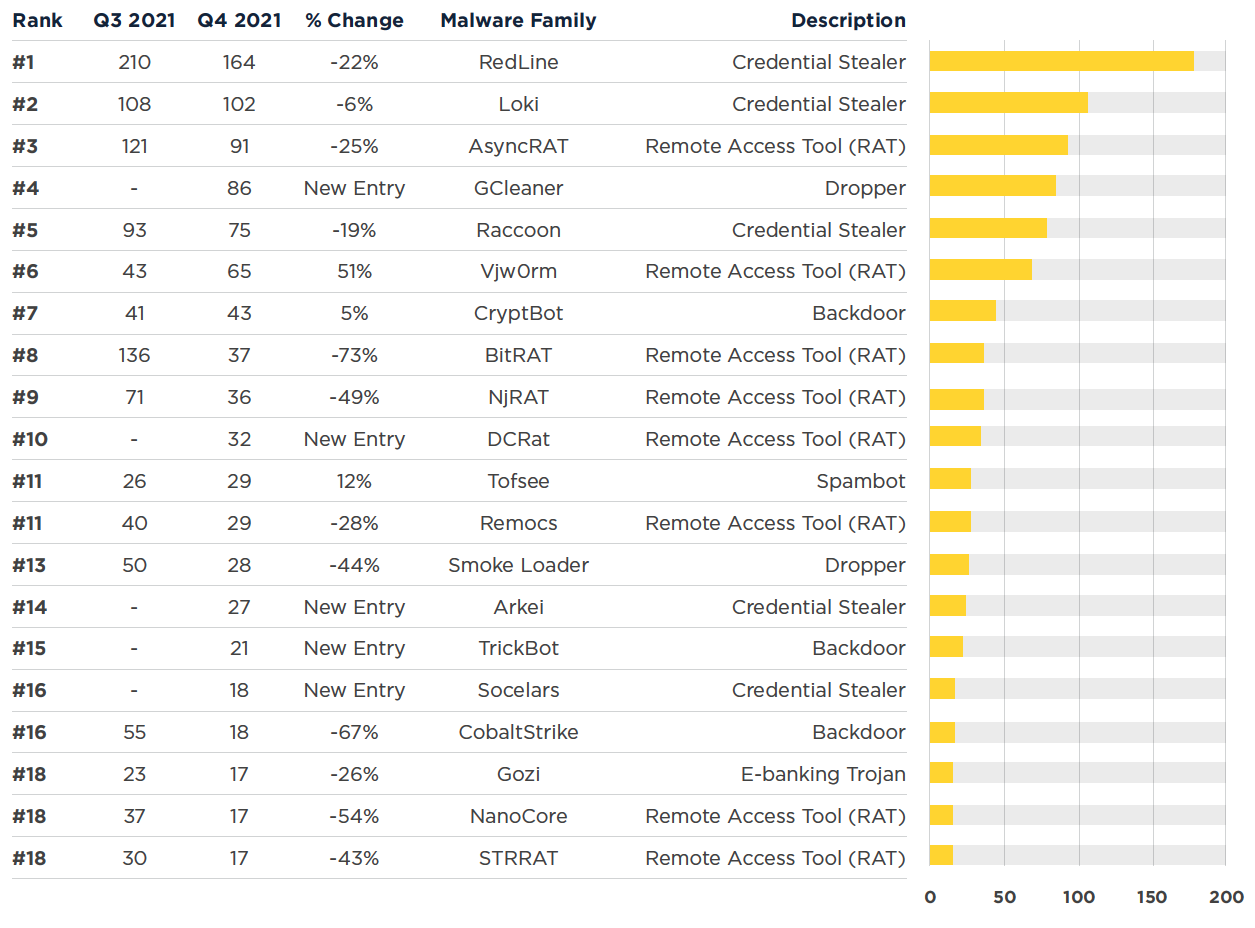
Новый список зловредов с наибольшим числом C2-серверов возглавили инфостилеры RedLine и Loki.  Исследователи особо отметили рост активности загрузчика GCleaner, который используется для распространения других вредоносных программ по модели PPI (Pay-Per-Install, оплата за каждую успешную установку).


Список TLD-доменов по доле злоупотреблений по-прежнему возглавляют родовые .COM, .TOP и .XYZ. Четвертую строку занял новичок .XXX — такие сайты обычно регистрируют создатели развлекательного контента для взрослых (категории 18+). В настоящее время в зоне .XXX, по данным Spamhaus, активны немногим более 9 тыс. доменов, и 2,4% из них ассоциируются с ботнетами.

Количество доменов, специально создаваемых под C2, к концу года уменьшилось; непочетный Топ-20 регистраторов покинули Network Solutions, OVH и ряд китайских компаний, которые успешно борются с такими абьюзами. Результаты аналогичных усилий NameSilo и Namecheap оказались гораздо скромнее, и они сохранили лидирующие позиции. Из новичков примечателен турецкий Atak, не желающий реагировать на уведомления Spamhaus; активисты даже подали на него жалобу в ICANN.

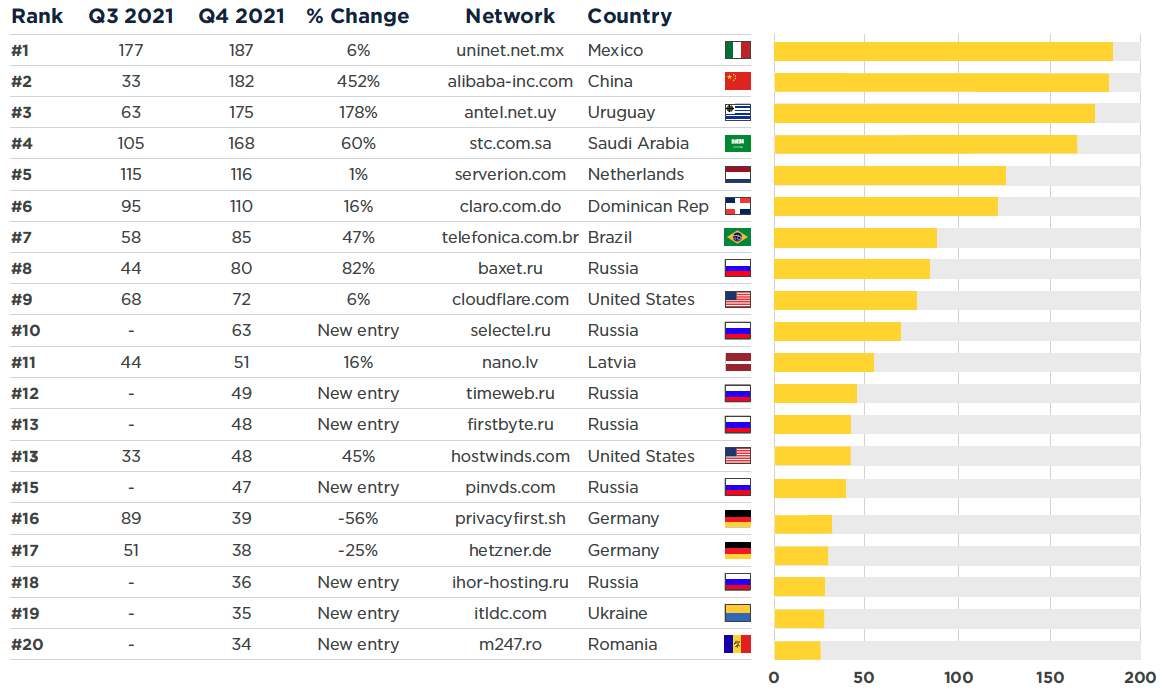
В Топ-10 сетей по числу C2 на сей раз вошел поставщик бесплатного веб-хостинга Alibaba, увеличивший свой показатель на 452%. Сильно ухудшилось также положение российского Baxet, поднявшегося с 14-й на восьмую строчку. Замыкает ведущую десятку новичок «Селектел».


Представляя очередной квартальный отчет по ботнетам, исследователи отметили, что часть C2-активности отследить не удалось из-за того, что злоумышленники используют протокол DoH (DNS поверх HTTPS). Такие услуги по защите от трекинга предоставляют, к примеру, Google и Alibaba; эту возможность уже взяли на вооружение операторы Android-банкера FluBot и бэкдора TeamBot, которые, похоже, используют одну и ту же FastFlux-инфраструктуру. 

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru