



Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Исследователи в области кибербезопасности рассказали о двух критических уязвимостях в бесплатной панели управления сервером Control Web Panel, которые можно связать с цепочкой эксплойтов для удалённого выполнения кода на затронутых серверах.

Бреши объединили под общим идентификатором CVE-2021-45467. В сущности, это типичная проблема PHP-инъекции, которая возникает в том случае, если злоумышленник заставит веб-приложение раскрыть или запустить определённые файлы на сервере.

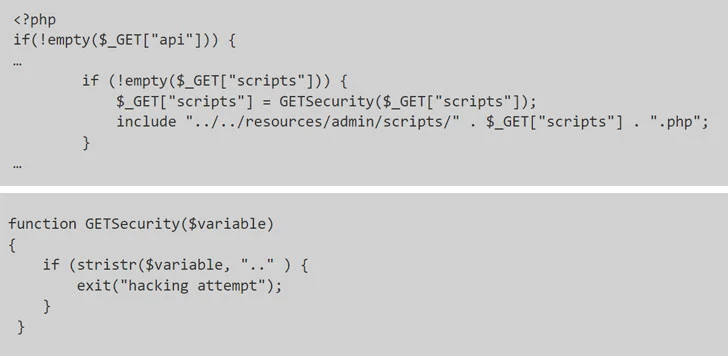
В частности, уязвимость возникает, когда две неаутентифицированные PHP-страницы, используемые в приложении — «/user/login.php» и «/user/index.php» — не могут корректно удостоверить путь к файлу скрипта. О проблеме в безопасности рассказал Паулос Ибело.

Для эксплуатации уязвимости атакующему придётся изменить выражение include, которое используется для включения содержимого одного PHP-файла в другой PHP-файл. Именно так злоумышленник может внедрить вредоносный код с удалённого ресурса.


Эту брешь можно использовать в связке с CVE-2021-45466, что позволит киберпреступнику удалённо получить полный контроль над уязвимым сервером. Хвала разработчикам — они уже выпустили патч в этом месяце, поэтому остаётся только установить его, чтобы защитить серверы от эксплойтов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru