



Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Исследователи в области кибербезопасности рассказали о двух критических уязвимостях в бесплатной панели управления сервером Control Web Panel, которые можно связать с цепочкой эксплойтов для удалённого выполнения кода на затронутых серверах.

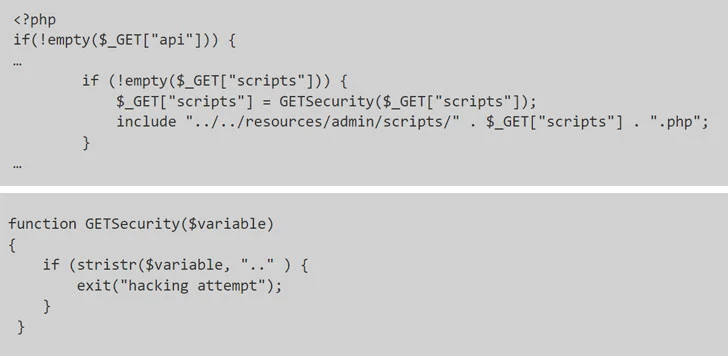
Бреши объединили под общим идентификатором CVE-2021-45467. В сущности, это типичная проблема PHP-инъекции, которая возникает в том случае, если злоумышленник заставит веб-приложение раскрыть или запустить определённые файлы на сервере.

В частности, уязвимость возникает, когда две неаутентифицированные PHP-страницы, используемые в приложении — «/user/login.php» и «/user/index.php» — не могут корректно удостоверить путь к файлу скрипта. О проблеме в безопасности рассказал Паулос Ибело.

Для эксплуатации уязвимости атакующему придётся изменить выражение include, которое используется для включения содержимого одного PHP-файла в другой PHP-файл. Именно так злоумышленник может внедрить вредоносный код с удалённого ресурса.


Эту брешь можно использовать в связке с CVE-2021-45466, что позволит киберпреступнику удалённо получить полный контроль над уязвимым сервером. Хвала разработчикам — они уже выпустили патч в этом месяце, поэтому остаётся только установить его, чтобы защитить серверы от эксплойтов.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru