



DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

Международная компания DHL, занимающаяся экспресс-доставкой грузов и документов, подвинула Microsoft и стала любимым брендом киберпреступников для имитации в фишинговых атаках. Такую статистику аналитики Check Point собрали за четвёртый квартал 2021 года.

Таким образом, Microsoft расположилась на втором месте, а Google — на четвёртом. Судя по всему, этому результату не стоит удивляться, ведь на IV квартал каждого года приходится и «чёрная пятница», и «киберпонедельник», и сезон рождественских подарков.

DHL каждый год обслуживает более 1,6 миллиарда посылок, поэтому у имитирующих этот бренд фишеров есть реальный шанс охватить большое количество пользователей, ведь многие ждут посылки и подарки.

Как правило, приманки касаются проблем на таможне, при которых от получателя якобы требуются определённые действия. В этом случае злоумышленники предлагают просмотреть вложенный в письмо документ или пройти по ссылке.

Как выяснили специалисты Check Point, за четвёртый квартал 2021 года топ-10 брендов, чаще всего фигурирующих в фишинговых атаках, выглядит так:

  1. DHL (встречается в 23% фишинговых атак по всему миру)
  2. Microsoft (20%)
  3. WhatsApp (11%)
  4. Google (10%)
  5. LinkedIn (8%)
  6. Amazon (4%)
  7. FedEx (3%)
  8. Roblox (3%)
  9. Paypal (2%)
  10. Apple (2%)

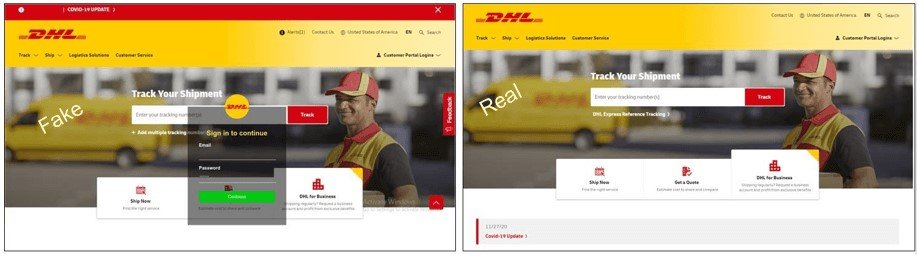
Помимо этого, киберпреступники создают вредоносные копии официального сайта DHL. С первого взгляда — похоже, однако есть ряд признаков, по которым можно отличить сомнительный клон:

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru