



Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Злодеи атакуют ИБ-экспертов вредоносной версией отладчика dnSpy

Киберпреступники запустили хорошо подготовленную кампанию, нацеленную на исследователей и разработчиков. В ходе этих атак злоумышленники используют вредоносную версию .NET-приложения dnSpy, которая помогает им устанавливать на компьютер жертвы трояны и вредоносные криптомайнеры.

dnSpy является популярным отладчиком и редактором .NET-сборок, предназначенным для модификации и декомпиляции программ. Исследователи в области кибербезопасности обычно используют dnSpy при анализе .NET-вредоносов.

Несмотря на то что этот дебаггер уже не поддерживается изначальными девелоперами, на GitHub доступен исходный код. Там же можно найти активно разрабатываемую версию, которую любой желающий может клонировать и модифицировать.

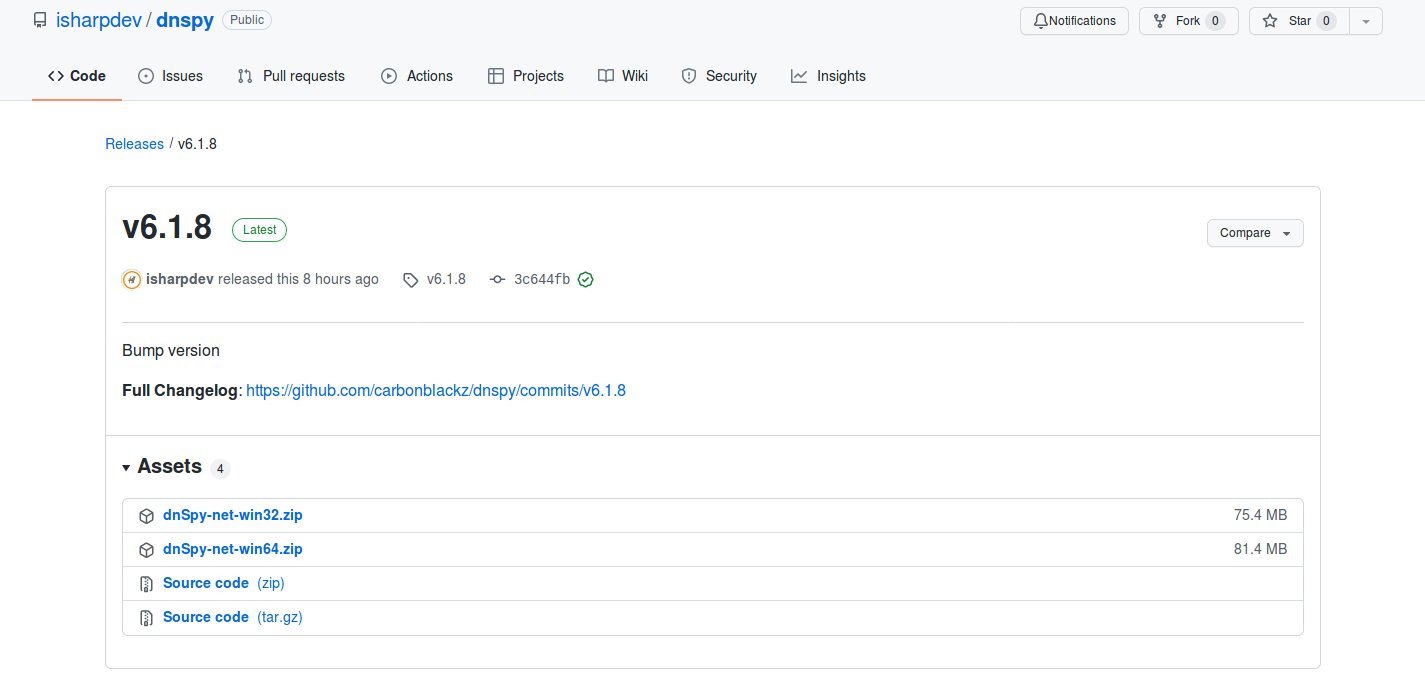
Именно этим и воспользовались киберпреступники, создавшие репозиторий GitHub со скомпилированной версией dnSpy. Установившие себе эту версию эксперты получали целый коктейль из вредоносных программ: майнеры, троян Quasar, куча неизвестных пейлоадов и даже софт, модифицирующий буфер обмена и ворующий криптовалюту.

На вредоносную версию dnSpy обратили внимание специалисты MalwareHunterTeam, по словам которых злоумышленники изначально разместили злонамеренный отладчик по адресу https://github[.]com/carbonblackz/dnSpy/, а потом переместили его сюда — https://github[.]com/isharpdev/dnSpy.


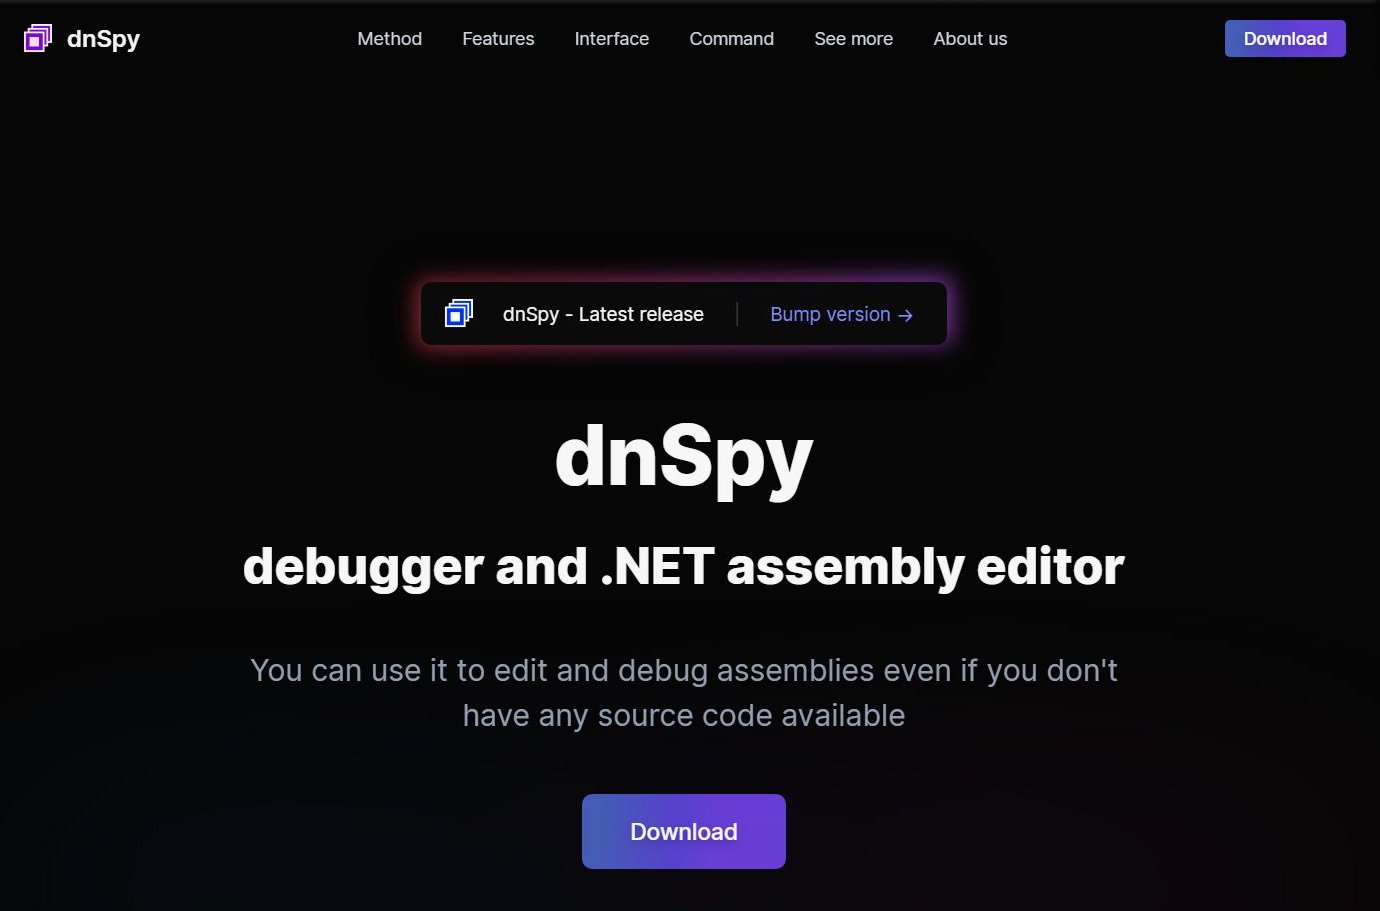
Интересно, что злодеи пошли и дальше, создав веб-сайт dnSpy[.]net, который выглядел очень убедительно и профессионально. Сейчас ресурс недоступен, но специалисты успели снять скриншот.


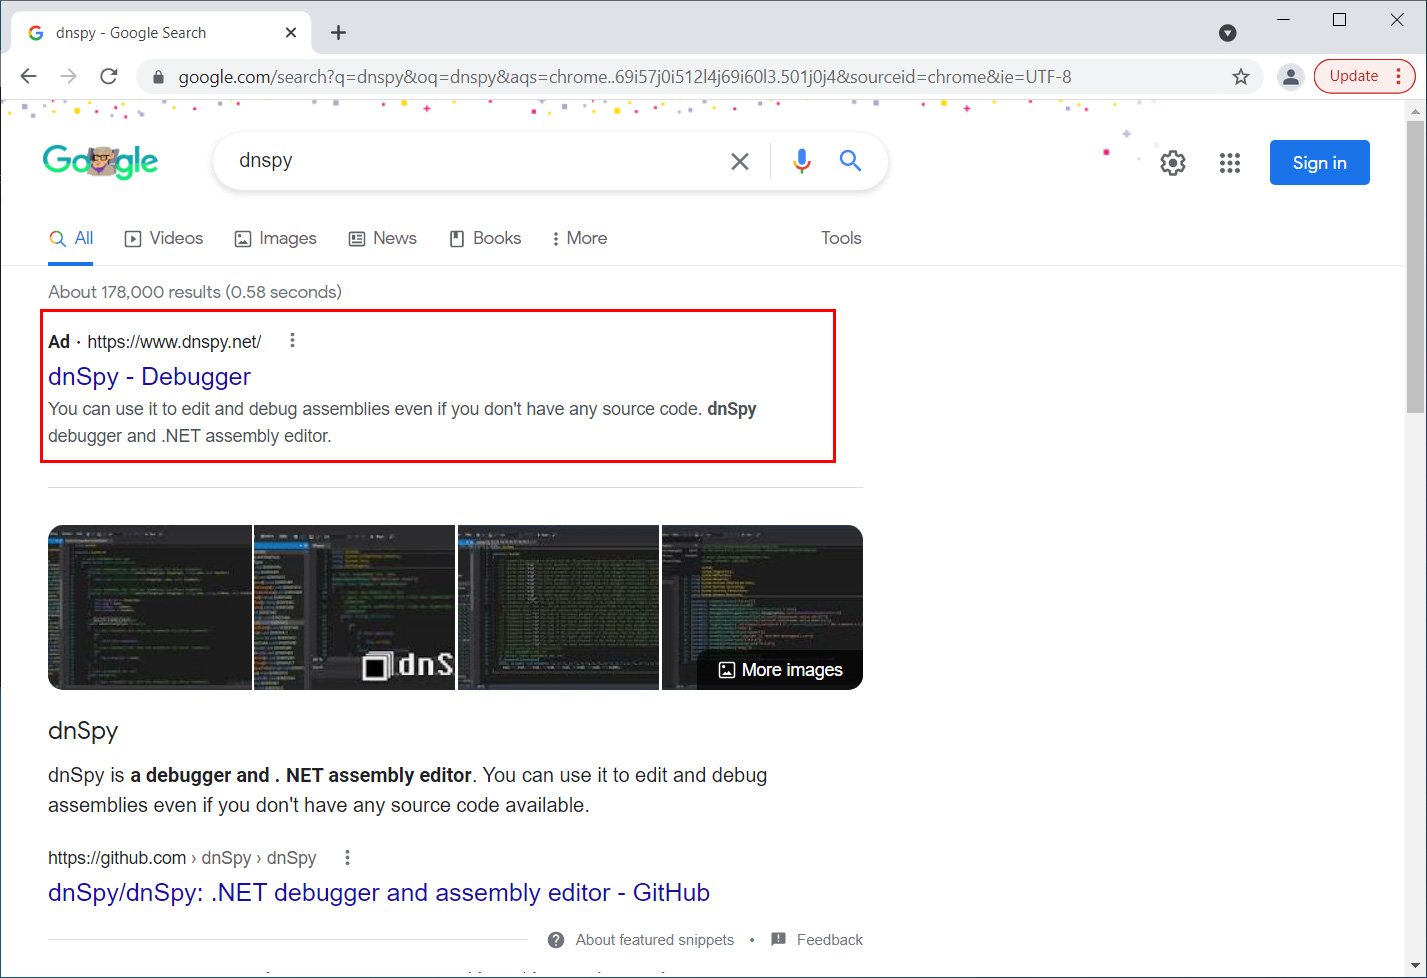
Преступники даже запустили рекламную кампанию, продвигая свой сайт в поисковых выдачах популярных систем: Bing, Yahoo, AOL, Yandex и Ask.com.


Вредоносная версия dnSpy детектируется рядом весьма авторитетных антивирусных движков на площадке VirusTotal.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru