



Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Знаменитый сервис Have I Been Pwned, собирающий информацию об утечках и позволяющий проверить свои данные на предмет компрометации, добавил 441 000 аккаунтов в свою базу. Эти учётные записи объединяет одно: все они были украдены в ходе кампаний операторов вредоноса RedLine.

RedLine на текущий момент является, пожалуй, самым распространённым инфостилером. Киберпреступники распространяют его с помощью фишинга, писем с вредоносными вложениями, YouTube-скама и варезных сайтов.

Сразу после установки в систему RedLine пытается украсть cookies-файлы, учётные данные, информацию о банковских картах, данные автозаполнения форм в браузерах и т. п. Помимо этого, вредонос может извлекать данные из VPN- и FTP-клиентов, красть из криптовалютных кошельков, загружать дополнительный софт и выполнять команды.

Все скомпрометированные сведения помещаются в архив с именем «logs» и загружаются в таком виде на удалённый сервер. В дальнейшем украденные учётные данные используются для дальнейшего взлома других аккаунтов или для продажи на рынках дарквеба — 5 долларов за одну учётку.

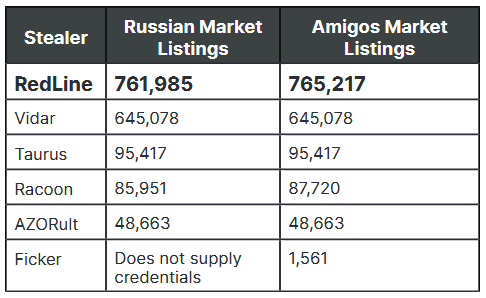
Напомним, что в октябре 2021 года RedLine стал основным поставщиком скомпрометированных данных на форумы дарквеба. Этот зловред обошёл даже таких корифеев киберугроз, как Racoon, Taurus и Vidar.


А ближе к концу года RedLine в очередной раз напомнил пользователям, что хранить пароли в браузерах нельзя. Купить вредоносную программу можно за 200 долларов, поэтому начинающим киберпреступникам не составит труда использовать его в атаках.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru