



Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

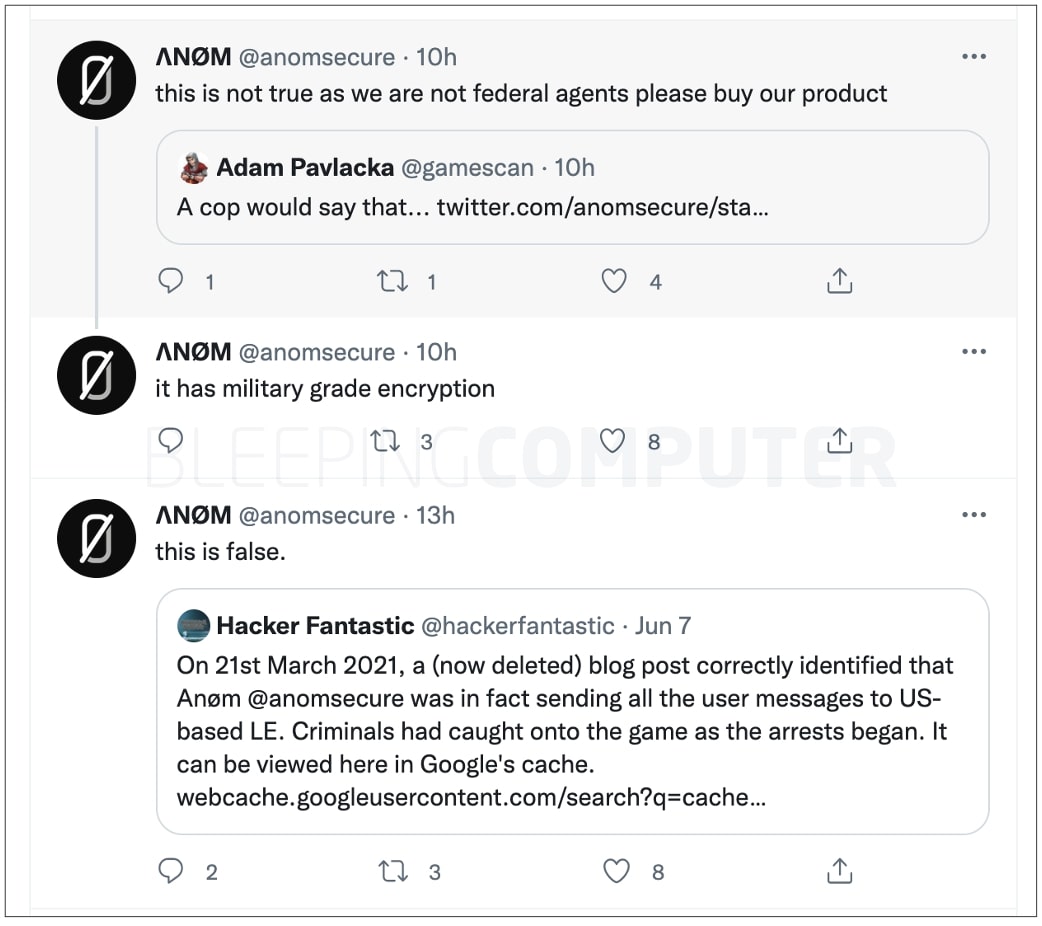
Twitter-аккаунт, который ранее связывали с защищённым мессенджером An0m от ФБР, на этой неделе начал публиковать интересные твиты. Всё выглядело так, будто некий шутник получил доступ или взломал эту учётную запись.

Напомним, что An0m представлял собой фейковый зашифрованный мессенджер от ФБР, который был создан специально для глобальной операции «Operation Ironside», организованной спецслужбами США и Австралии.

Основная цель An0m заключалась в поиске киберпреступников, которые бы клюнули на уловку «защищённого общения» в специально созданном мессенджере. Летом мы писали, что с помощью An0m правоохранителям удалось перехватить личные переписки членов кибергруппировок.

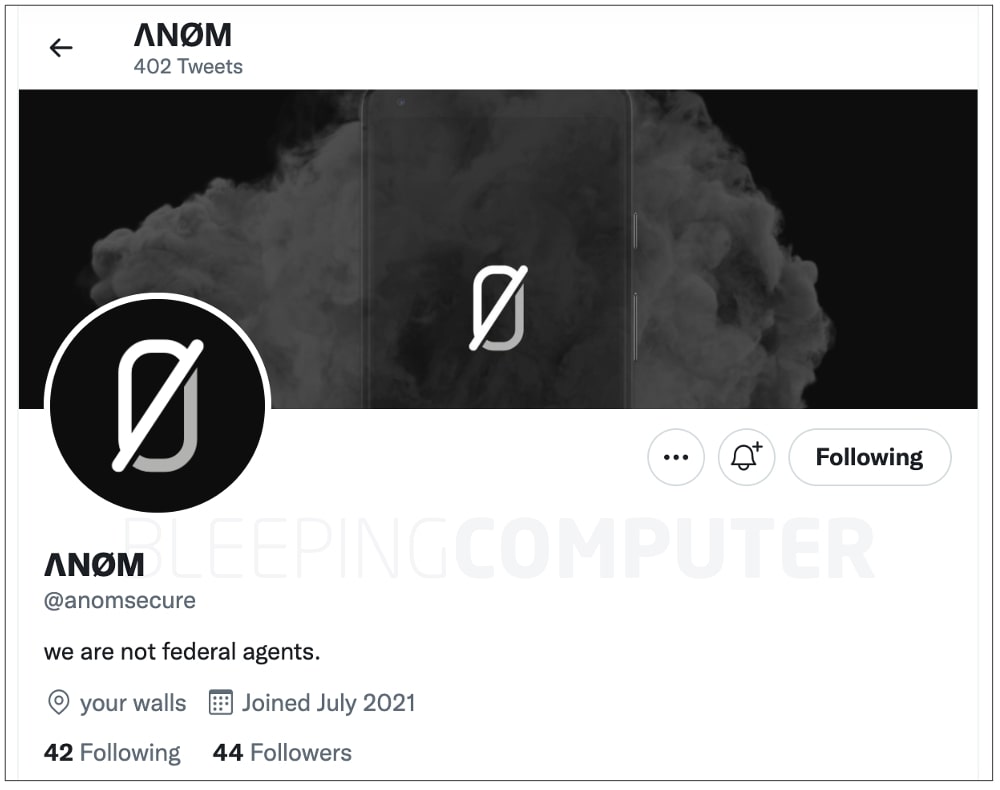
На странное поведение Twitter-аккаунта An0m обратили внимание представители BleepingComputer. Например, в строке био теперь указано: «мы не федеральные агенты».


«Кто-то получил контроль над аккаунтом ΛNØM, зашифрованном сервисе для обмена сообщениями, который ранее использовался в операции правоохранительных органов. Теперь твиты этой учётки гласят, что ΛNØM — не федеральные агенты», — пишет Мэттью Хики (Hacker Fantastic), сооснователь Hacker House.


Пока неизвестно, что именно стало причиной такого поведения Twitter-аккаунта, однако вполне логично звучит теория о том, что некто просто завёл то же имя, что было у оригинальной учётной записи.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru