



Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

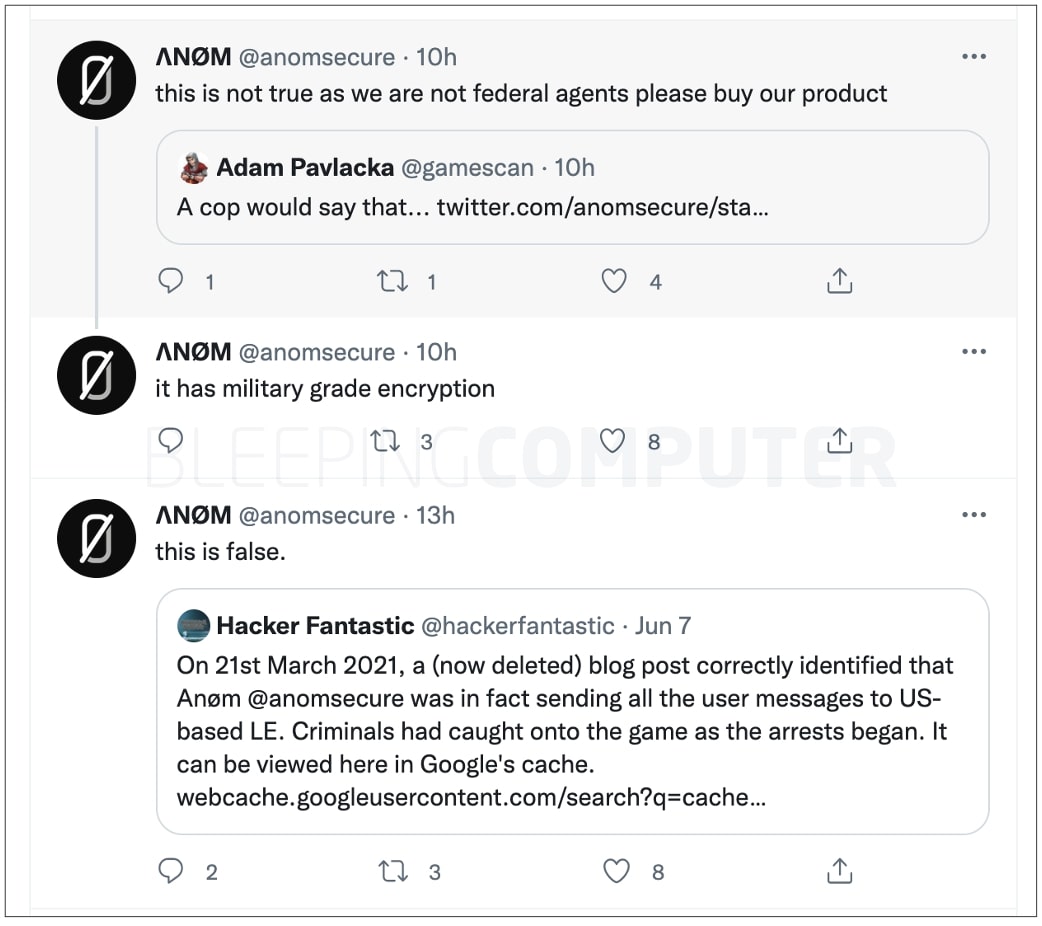
Twitter-аккаунт, который ранее связывали с защищённым мессенджером An0m от ФБР, на этой неделе начал публиковать интересные твиты. Всё выглядело так, будто некий шутник получил доступ или взломал эту учётную запись.

Напомним, что An0m представлял собой фейковый зашифрованный мессенджер от ФБР, который был создан специально для глобальной операции «Operation Ironside», организованной спецслужбами США и Австралии.

Основная цель An0m заключалась в поиске киберпреступников, которые бы клюнули на уловку «защищённого общения» в специально созданном мессенджере. Летом мы писали, что с помощью An0m правоохранителям удалось перехватить личные переписки членов кибергруппировок.

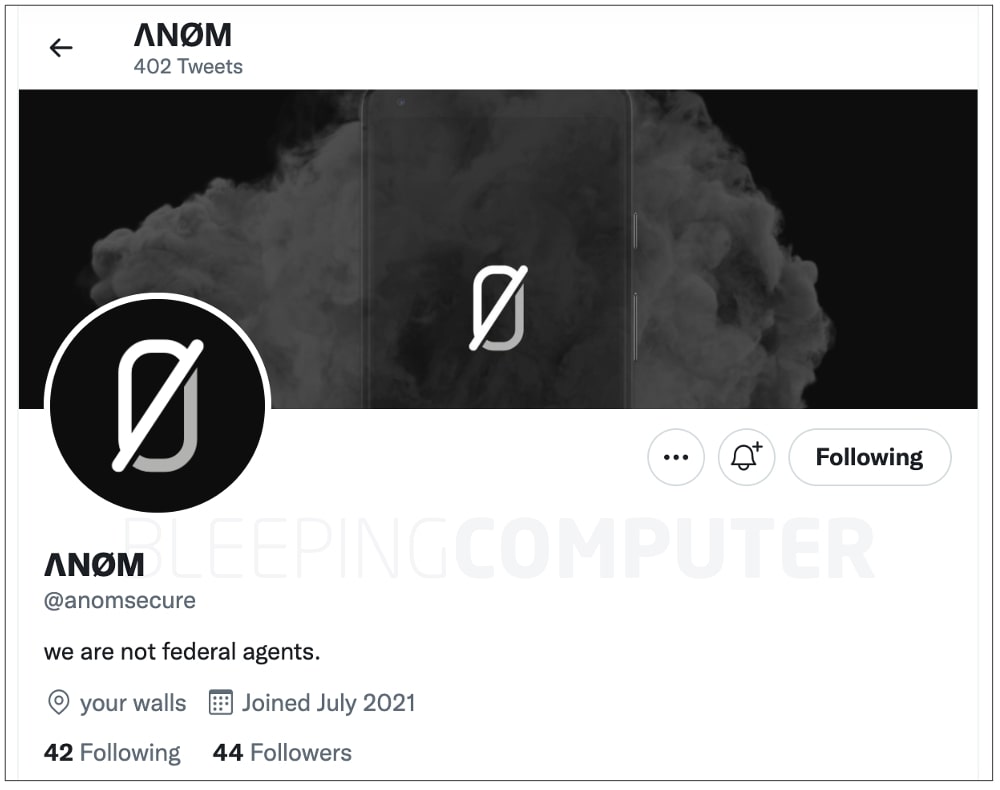
На странное поведение Twitter-аккаунта An0m обратили внимание представители BleepingComputer. Например, в строке био теперь указано: «мы не федеральные агенты».


«Кто-то получил контроль над аккаунтом ΛNØM, зашифрованном сервисе для обмена сообщениями, который ранее использовался в операции правоохранительных органов. Теперь твиты этой учётки гласят, что ΛNØM — не федеральные агенты», — пишет Мэттью Хики (Hacker Fantastic), сооснователь Hacker House.


Пока неизвестно, что именно стало причиной такого поведения Twitter-аккаунта, однако вполне логично звучит теория о том, что некто просто завёл то же имя, что было у оригинальной учётной записи.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru