



Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Калифорнийская компания Shutterfly, известный поставщик услуг по изготовлению фотоподарков, расследует атаку шифровальщика Conti, нарушившего работу ряда ее сервисов, в том числе в корпоративной сети и на производстве. Злоумышленники уверяют, что им удалось заразить свыше 4 тыс. устройств и 120 серверов с установленным софтом VMware ESXi.

По данным BleepingComputer, вредоносная атака на сети Shutterfly произошла две недели назад. Взломщики украли важные документы и учетные данные и потребовали многомиллионный выкуп за дешифратор.

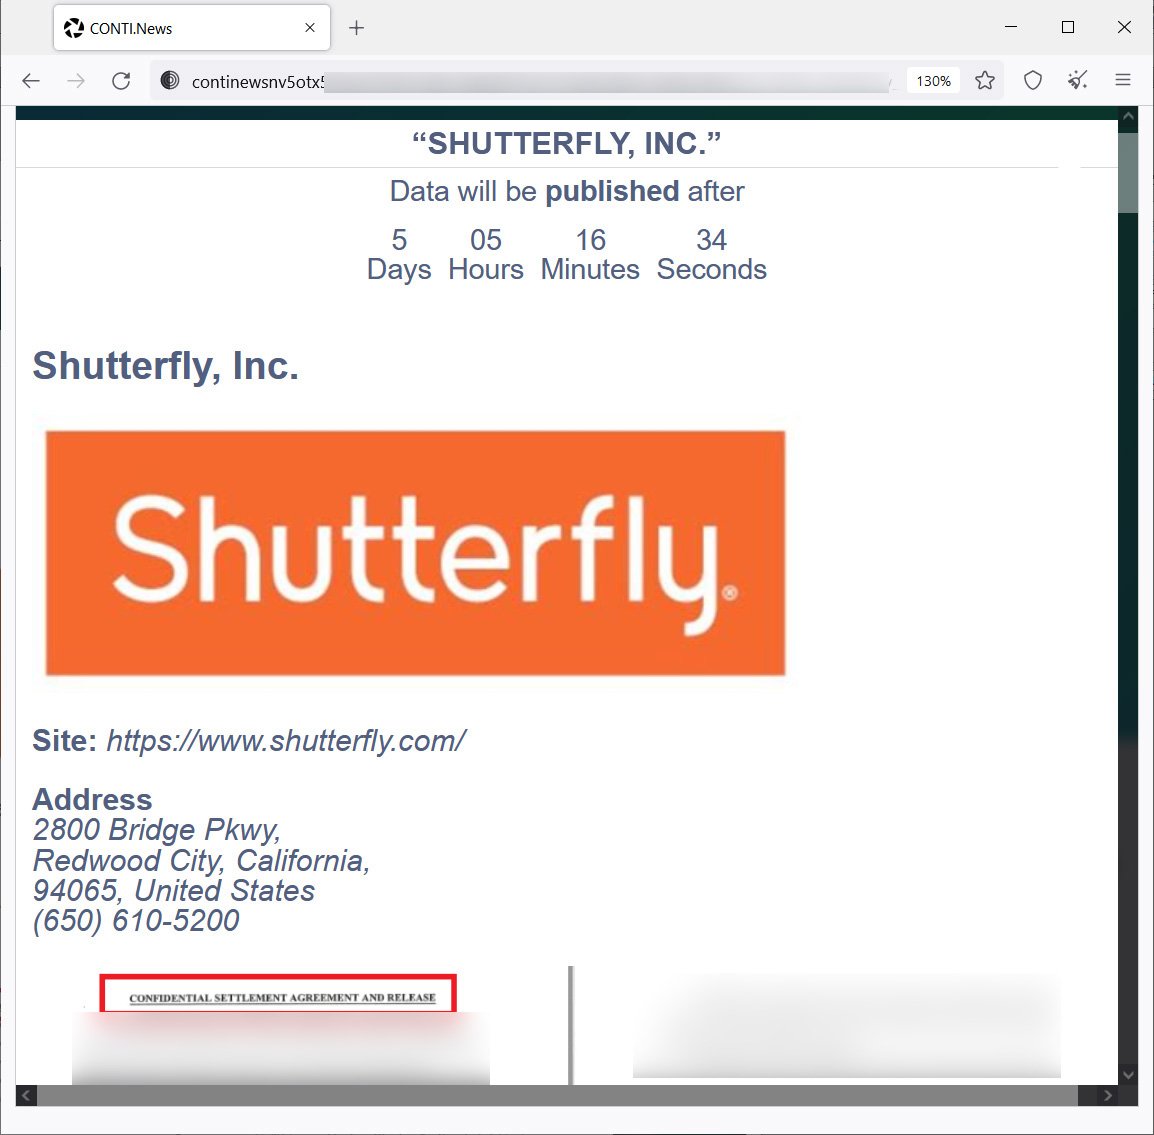
Операторы Conti также создали персональную страницу Shutterfly со скриншотами содержимого файлов, якобы украденных у жертвы, и пригрозили публикацией в случае неуплаты выкупа.


На скриншотах, по слухам, представлены заключенные договоры, информация о банковских счетах, логины и пароли к корпоративным сервисам, расчетные документы и записи, похожие на клиентские данные. Авторы атаки также утверждают, что заполучили исходный код интернет-магазина Shutterfly — только непонятно, которого: компания ведет бизнес под разными брендами.

В ответ на запрос BleepingComputer представитель Shutterfly подтвердил факт атаки с использованием шифровальщика, подчеркнув, что она затронула только сайты Lifetouch, BorrowLeneses и Groovebook, а также производственные и некоторые корпоративные системы. Основной сайт, Shutterfly.com, и сервисы Snapfish, TinyPrints и Spoonflower не пострадали.

К расследованию привлечены сторонние эксперты, правоохранительные органы уже поставлены в известность. Примечательно, что в своем заявлении Shutterfly отметила, что не хранит финансовую информацию клиентов, поэтому такие данные не могли попасть в руки хакеров. В то же время источник BleepingComputer сообщил, что на одном из скриншотов, приготовленных для публикации, видны последние четыре цифры номера платежной карты.

Владельцы Conti предоставляют его в пользование по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга). Засев зловреда зачастую осуществляется с помощью трояна TrickBot или загрузчика BazarLoader.

В прошлом году операторы шифровальщика провели атаку на ИТ-компанию Advantech, в этом — на Министерство здравоохранения Ирландии и компанию SAC Wireless (дочку Nokia). В настоящее время Conti, по оценке Group-IB, превосходит всех своих собратьев по агрессивности.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru