


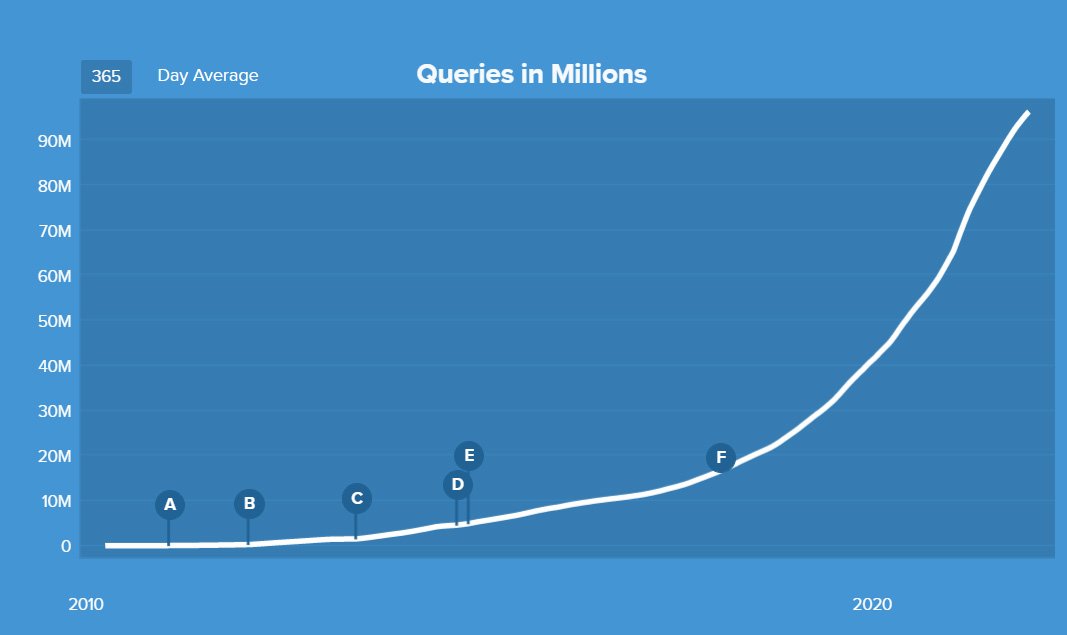

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Поисковая система DuckDuckGo, делающая упор на конфиденциальность и безопасность данных пользователей, продолжает демонстрировать стремительный рост. Например, в 2021 году использование этого поисковика выросло на 47%, теперь он ежедневно обслуживает более 100 миллионов запросов.

Владельцы DuckDuckGo заверяют, что поисковая система не отслеживает и не фиксирует запросы, а также поведение пользователей на других сайтах. Вместо использования профилей и цифровых отпечатков посетителей DuckDuckGo задействует контекстную рекламу на основе поисковых запросов.

На деле это значит, что пользователь не увидит на других сайтах рекламу, например, телевизоров, если до этого он искал их на площадке DuckDuckGo. Именно этим поисковик отличается от своих аналогов, которые привыкли передавать другим сайтам интересы юзеров.

Более того, DuckDuckGo использует веб-краулер (поисковой робот) DuckDuckBot для создания собственной индексации, а также дополняет всё это данными партнёров — Wikipedia и Bing (но принципиально не Google).

В целом стоит отметить, что рост DuckDuckGo за более чем десятилетний период впечатляет. Видимо, многие пользователи действительно задумываются о конфиденциальности при работе в Сети, особенно это стало проявляться после соответствующих скандалов, коснувшихся Facebook и Google.


Напомним, что в январе DuckDuckGo побил собственный рекорд, обслужив 102 миллиона поисковых запросов в день. А в этом месяце мы писали, что команда разработчиков работает над десктопным браузером DuckDuckGo, в котором также будет сделан упор на конфиденциальность.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru